

- Users: アプリにサインインしたすべての人を、名前と最終サインイン時刻とともに表示します。リストを検索して特定のユーザーを見つけられます。
- Configure: アプリのサインイン体験を設定します。ログイン画面の名前とアイコン、アプリが提供するサインインプロバイダー、セッションシークレットなどです。
このツールはアプリのユーザー、つまりあなたが構築したものにサインアップしてログインする人々を管理します。公開されたアプリに誰がアクセスできるかを制御する方法については、誰がアプリにアクセスできるかを参照してください。
認証システムを選ぶ
- Replit Auth: セットアップ不要のオプションです。Agentに「Replit Authを追加して」と依頼するだけで、設定なしで構築済みのログインページ、ユーザー管理、安全なセッションがアプリに追加されます。
- Clerk: カスタムサインインフローや独自のOAuthブランディングなど、より高度な制御が必要なアプリ向けの、あらゆる機能を備えた認証サービスです。Google、GitHub、Apple、Xのカスタムサインインプロバイダーを設定できます。
Agentが認証システムを選ぶ仕組み
Agentへのメッセージで認証システム名を指定すれば、選択できます。たとえば、「Replit Authでユーザー認証を追加して」や「サインアップとログインにClerkを使って」と依頼します。プランのデフォルトにかかわらず、Agentはリクエストされたプロバイダーを使用します。 プロバイダーを指定しない場合、Agentは新しい認証を追加する際に、アプリを所有するアカウントのデフォルトを使用します。 Replit Authがエンタープライズのデフォルトになっているのは、すでにReplitのシートを持つチームメンバーが使う社内ツールに適しているためです。アプリ用に別のアカウントを作成しなくても、既存のReplitアカウントでサインインできます。エンタープライズのデフォルトを変更する
エンタープライズアカウントの管理者は、Settings > Account > Advanced > Feature access > Default Authenticationを開きます。請求アカウント全体で、新しい認証機能のデフォルトとしてReplit AuthまたはClerk Authを選択してください。個別のAgentメッセージで別のプロバイダーをリクエストすることもできます。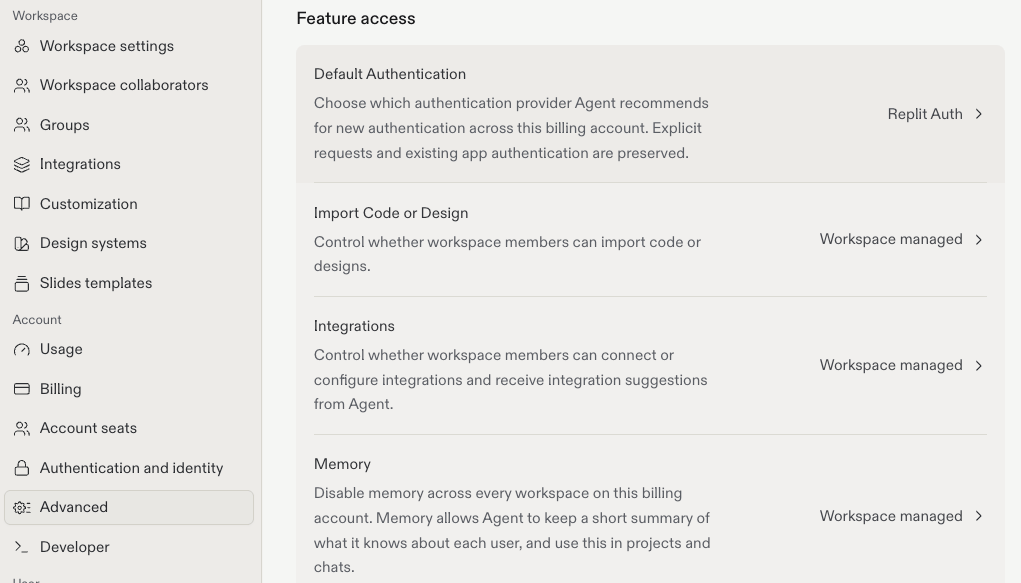
認証の変更を依頼しない限り、Agentはアプリの既存の認証を維持します。アカウントのデフォルトを変更しても、既存のアプリが別のプロバイダーに移行されることはありません。
次のステップ
- Replit Auth: アプリ向けのセットアップ不要のサインイン。
- Clerk Auth: あらゆる機能を備えた認証。
- サインインプロバイダー: 独自のOAuth認証情報を使用する。