

- 公開Replitプロジェクトやコピーペーストでコードを他の人と共有する
- パブリックリポジトリのバージョン管理にコードをチェックインする
- ライブストリームやスクリーン共有でコードを表示する
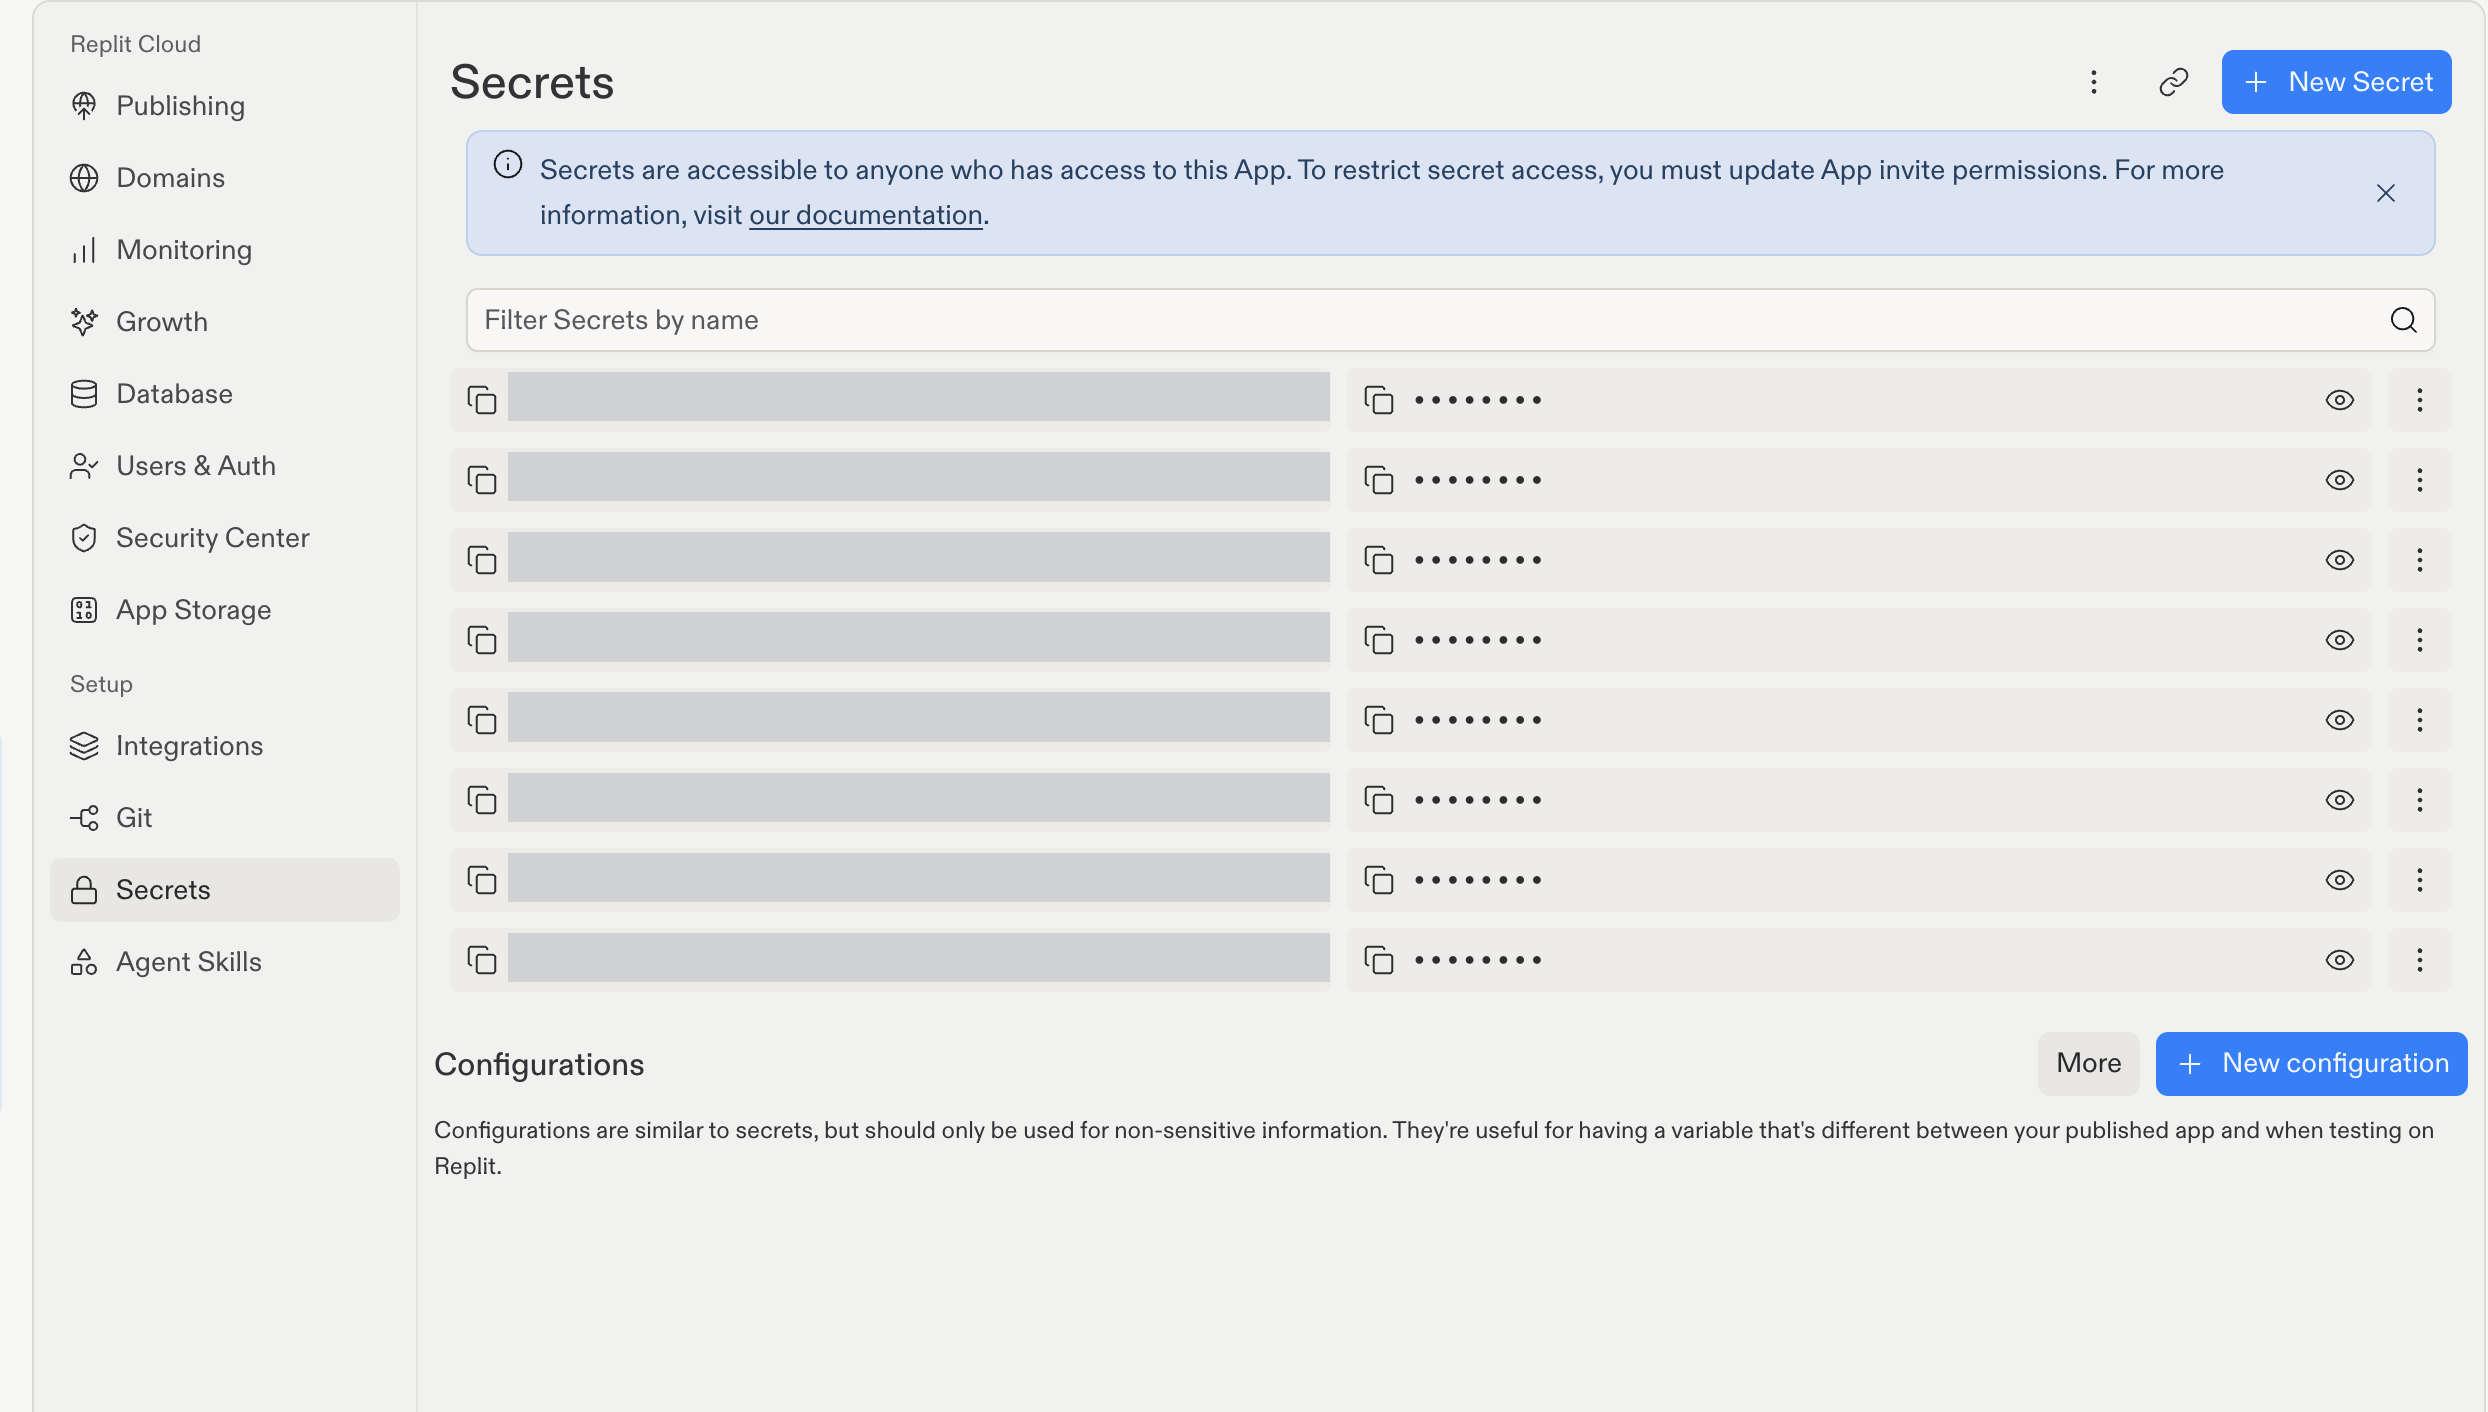
Secretsツールのシークレットと構成。プロジェクト固有のシークレット名は伏せられています。
シークレットと構成の違い
Secretsツールには、シークレット用と構成用の別々のセクションがあります。どちらも、ハードコーディングせずにプロジェクトのコードから値を環境変数として読み取れます。
構成は、Replitでのテストと公開済みプロジェクトの実行とで設定が異なる場合に便利です。
値に認証情報やその他の機密データが含まれる場合は、必ずシークレットを使用してください。
機能
Secretsには以下の機能が含まれています:- 暗号化:保存時はAES-256暗号化、転送時はTLS暗号化を使用してシークレットを保護
- プロジェクトレベルのシークレット:特定のReplitプロジェクトに固有のシークレットを保存・管理
- 構成:機密性のない環境変数をシークレットと並べて管理
- 環境変数アクセス:環境変数を使用してコードからシークレットにアクセス
- コラボレーションアクセス:コラボレーターやチームメンバーとシークレットを共有
使い方
シークレットは静的デプロイメントを除くすべてのデプロイメントタイプで利用できます。
Secretsの見つけ方
プロジェクトのツールペインからSecretsツールを開きます:- プロジェクトエディターでプロジェクトを開きます。
- 上部のツールを選択してツールペインを開きます。
- セットアップセクションを見つけ、Secretsを選択します。
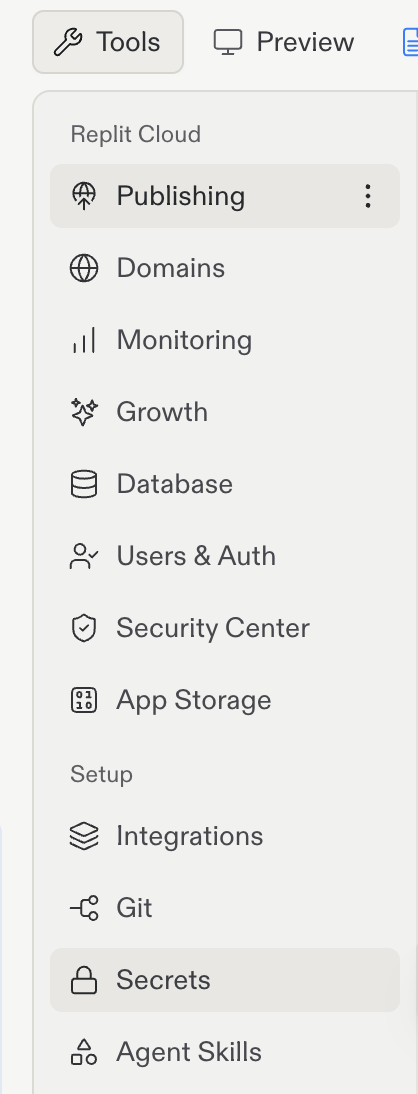
ツールを選択し、セットアップの下のSecretsを選択します。
プロジェクトシークレットを管理する
プロジェクトのシークレットはSecretsツールで直接管理できます。 シークレットを探すにはシークレットを名前で絞り込むを使用します。 シークレットを追加する- 新しいシークレットを選択します。
- キー(シークレットの名前)と値(シークレット自体)を入力します。
- シークレットを追加を選択してエントリを保存します。
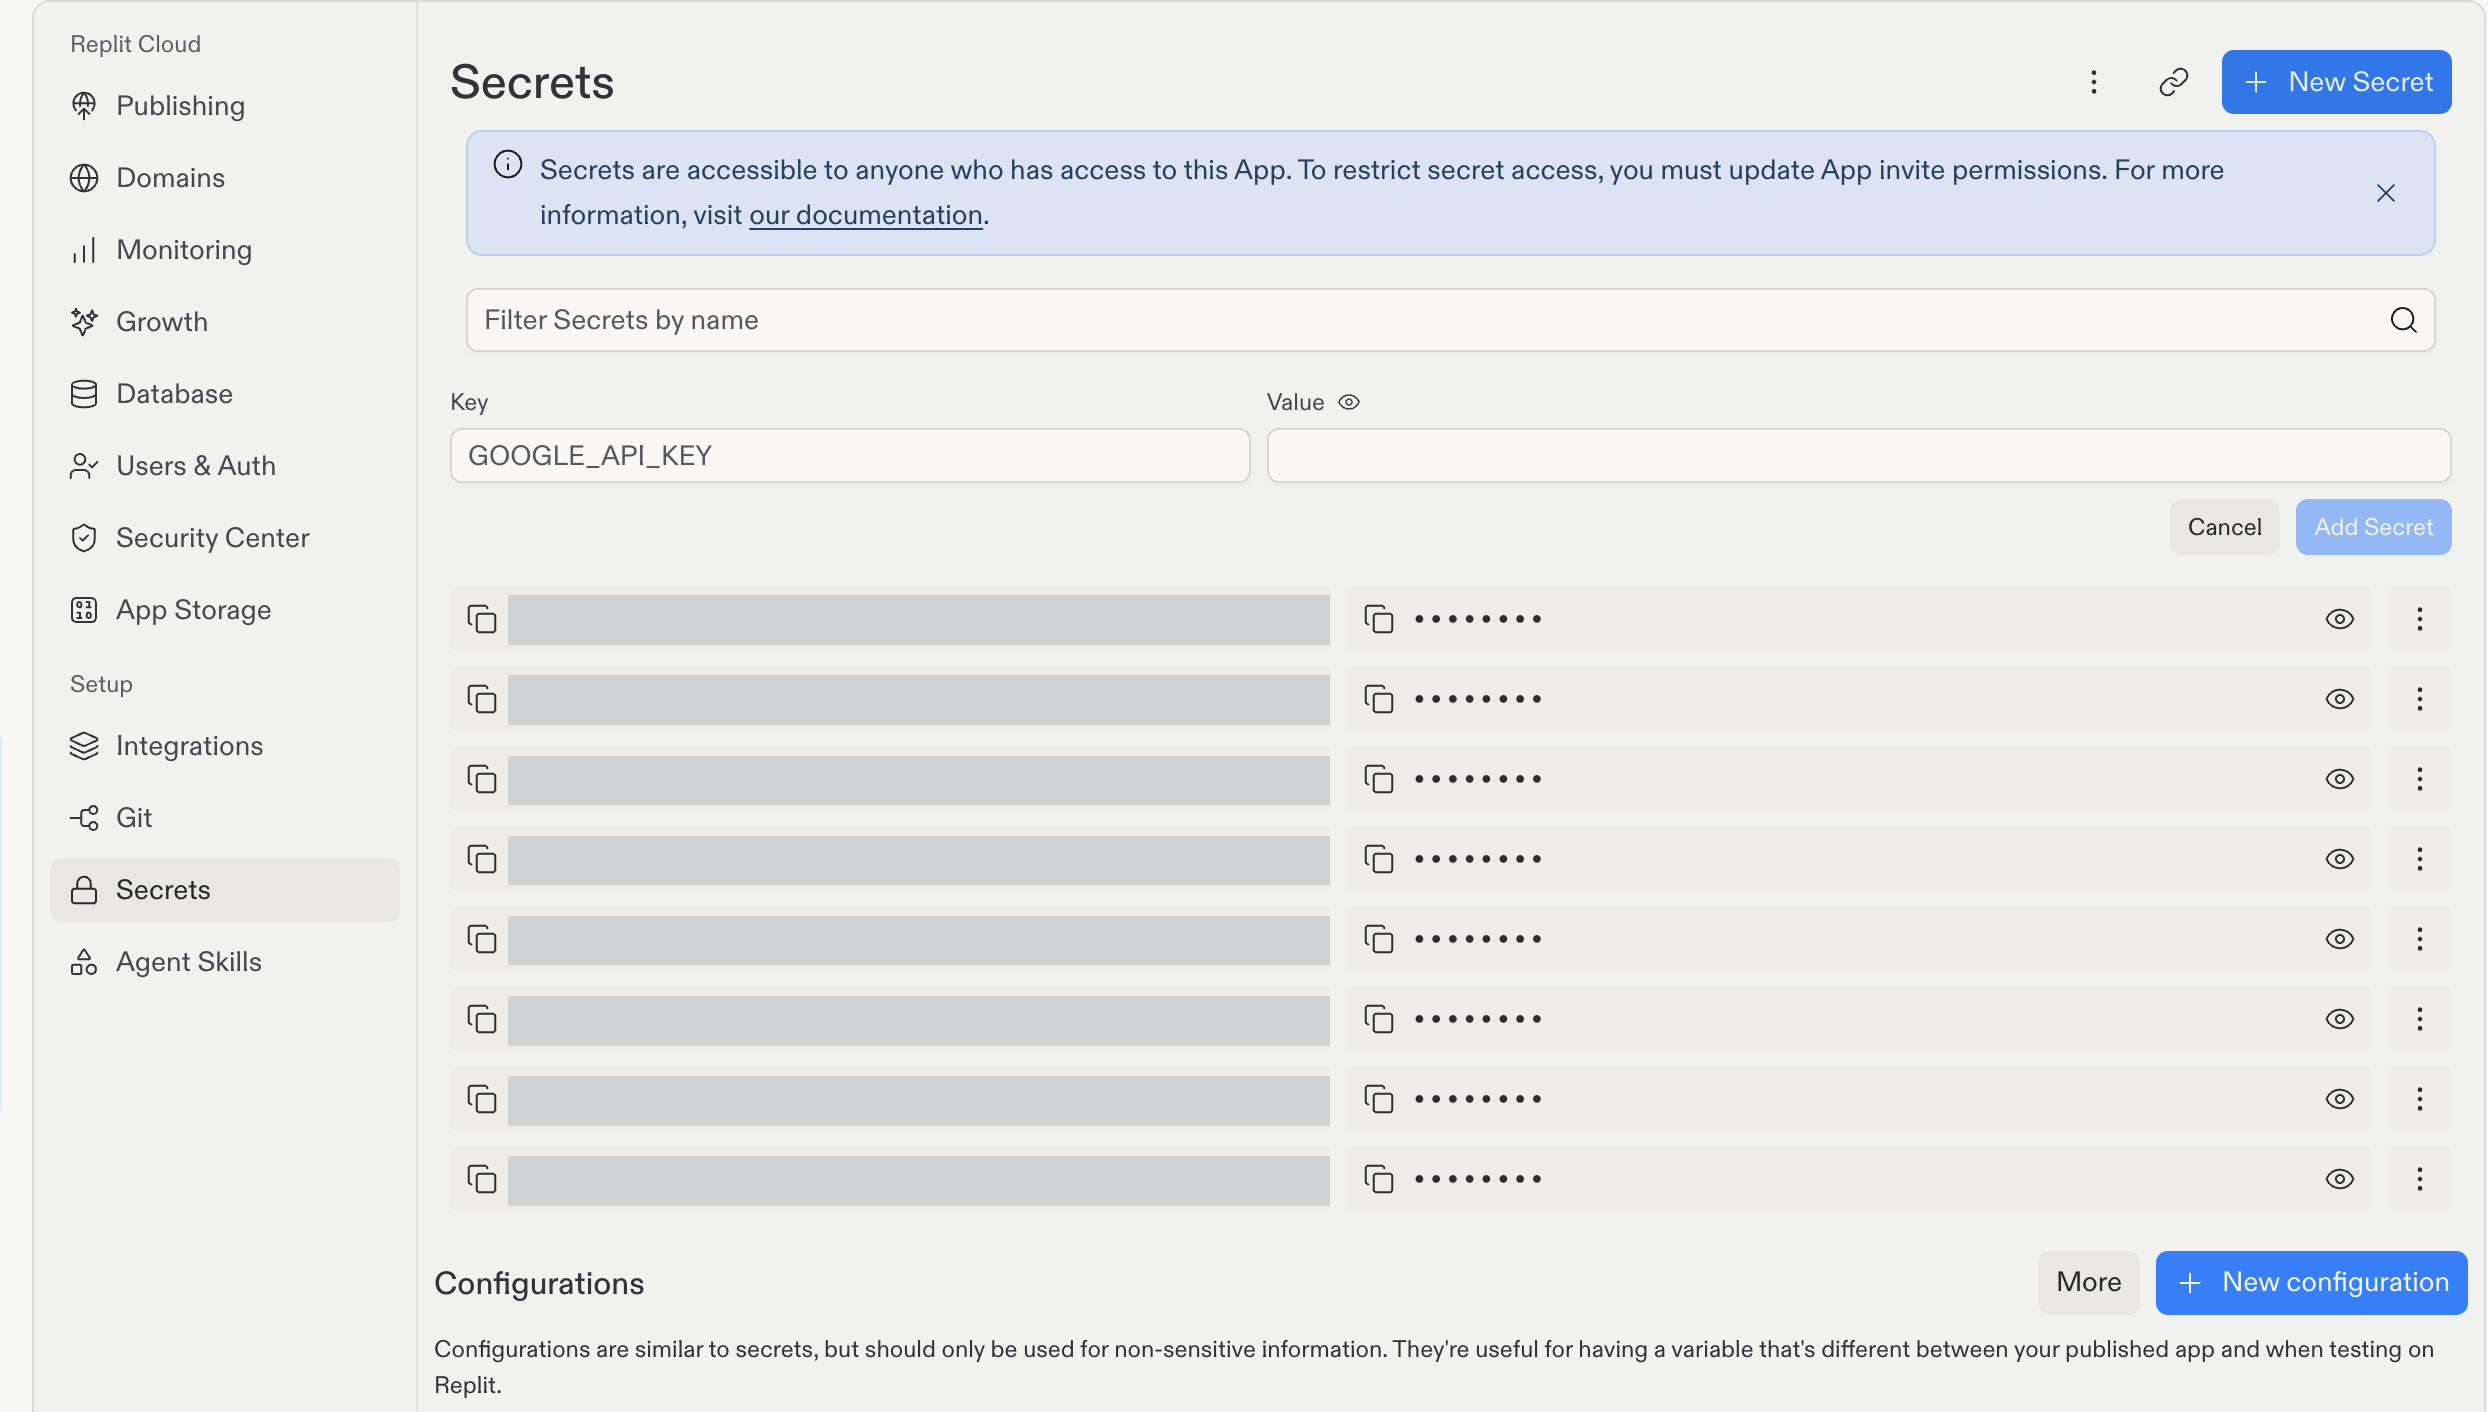
キーと値でシークレットを追加します。既存のシークレット名は伏せられています。
- シークレットの横にある

- コンテキストメニューから編集を選択します。
- キーまたは値フィールドのテキストを更新し、変更を保存するにはシークレットを更新を、変更を破棄するにはキャンセルを選択します。


アカウントシークレットを管理する
アカウントシークレットを使うと、プロジェクト間で認証情報を再利用できます。アカウント設定 > アカウントシークレットで管理します。 所有するプロジェクトにアカウントシークレットをリンクするには:- プロジェクトのSecretsツールを開きます。
- ヘッダーにあるアカウントシークレットをリンクというラベルのチェーンリンクアイコンを選択します。
- 使用したいシークレットの横のチェックボックスを選択します。
- このアプリにリンクを選択します。
構成を管理する
機密性のない値には、Secretsツールの構成セクションを使用します。 構成を追加するには:- 新しい構成を選択します。
LOG_LEVELなどのキーと、debugなどの値を入力します。- 構成を追加を選択します。
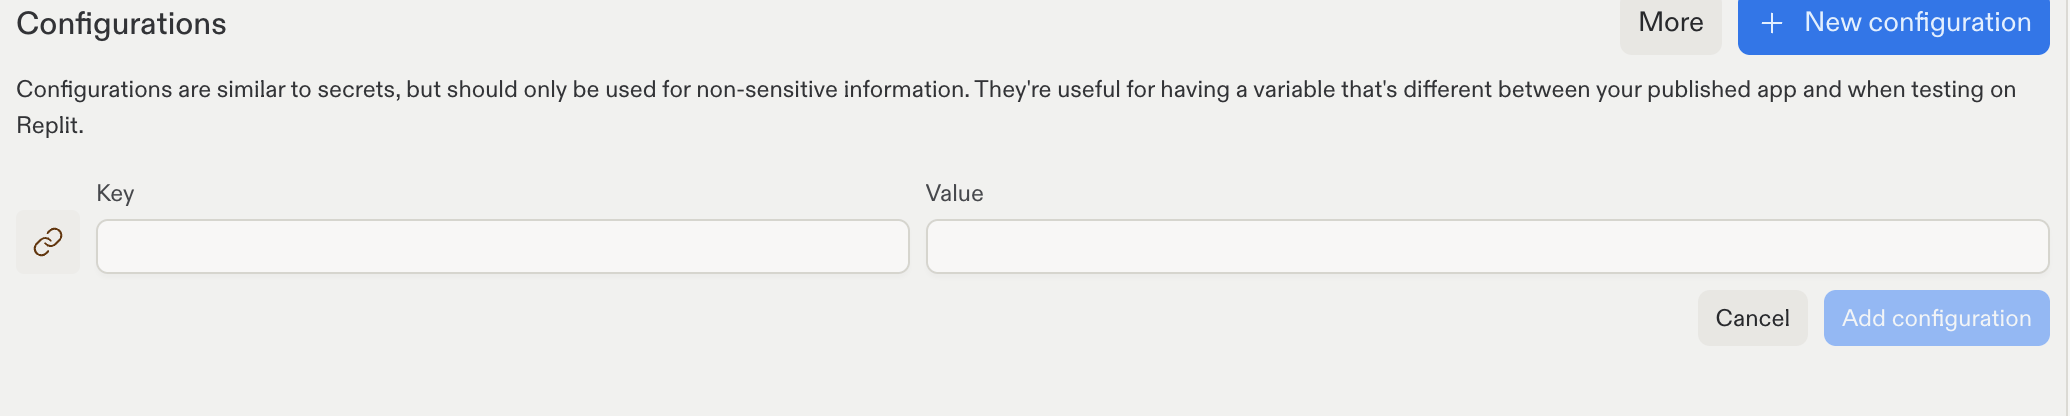
構成セクションで機密性のない設定を追加します。
本番シークレットを管理する
公開済みプロジェクトのシークレットを見つけるには、公開を開き、設定を調整を選択して、本番アプリのシークレットを探します。 公開済みプロジェクトに必要な値、特にテストと本番で異なる認証情報を使用する場合は、その値を確認してください。シークレットの可視性を管理する
シークレットの可視性は、Replitアプリへのアクセス方法と作成者かどうかによって異なります。 Replitアプリを共有するには以下のいずれかのオプションを使用できます:- マルチプレイヤー:Replitユーザーをリアルタイムコラボレーションに招待
- カバーページ:リミックスオプション付きでReplitアプリのプレビューを表示
- リミックス:個人または組織のReplitアプリを公開して、他の人が独自のバージョンを作成できるようにする
データベース関連のシークレット
ReplitのDatabaseを追加すると、プロジェクトエディターは自動的に以下のシークレットを作成します:レガシーのNeon開発データベースには
PGHOST、PGUSER、PGPASSWORD、PGDATABASE、PGPORT も含まれる場合があります。現在のReplit開発データベースは代わりに DATABASE_URL を使用します。printenv を実行するか、コードから出力してください。
定義済み環境変数
Replitはプロジェクトのコードからアクセスできる以下の環境変数を自動的に設定します:
これらはSecretsツールには表示されませんが、プロジェクトのコードから他の環境変数と同様に読み取れます。