

レベルを比較する
スキャンレベルは、スキャンが何をチェックするかを表すものであり、検出結果の重大度を表すものではありません。検出結果には、critical、high、medium、lowなど、別の重大度評価があります。
Level 1は無料です。Level 2には有料のReplitプランが必要です。Level 3には、追加のプランおよびプロジェクトアクセスの要件があります。
Level 2とLevel 3でのAgentの作業には、Agentの使用量に応じた課金が適用されます。
スキャンレベルを利用できない場合は、プロジェクトのアクセス権と、Security Centerに表示されるアップグレードの案内を確認してください。
Level 1: Basic security checks
Level 1では、無料の依存関係とパッケージのチェックを実行します。アプリが依存しているライブラリの既知の脆弱性を見つけるために使用します。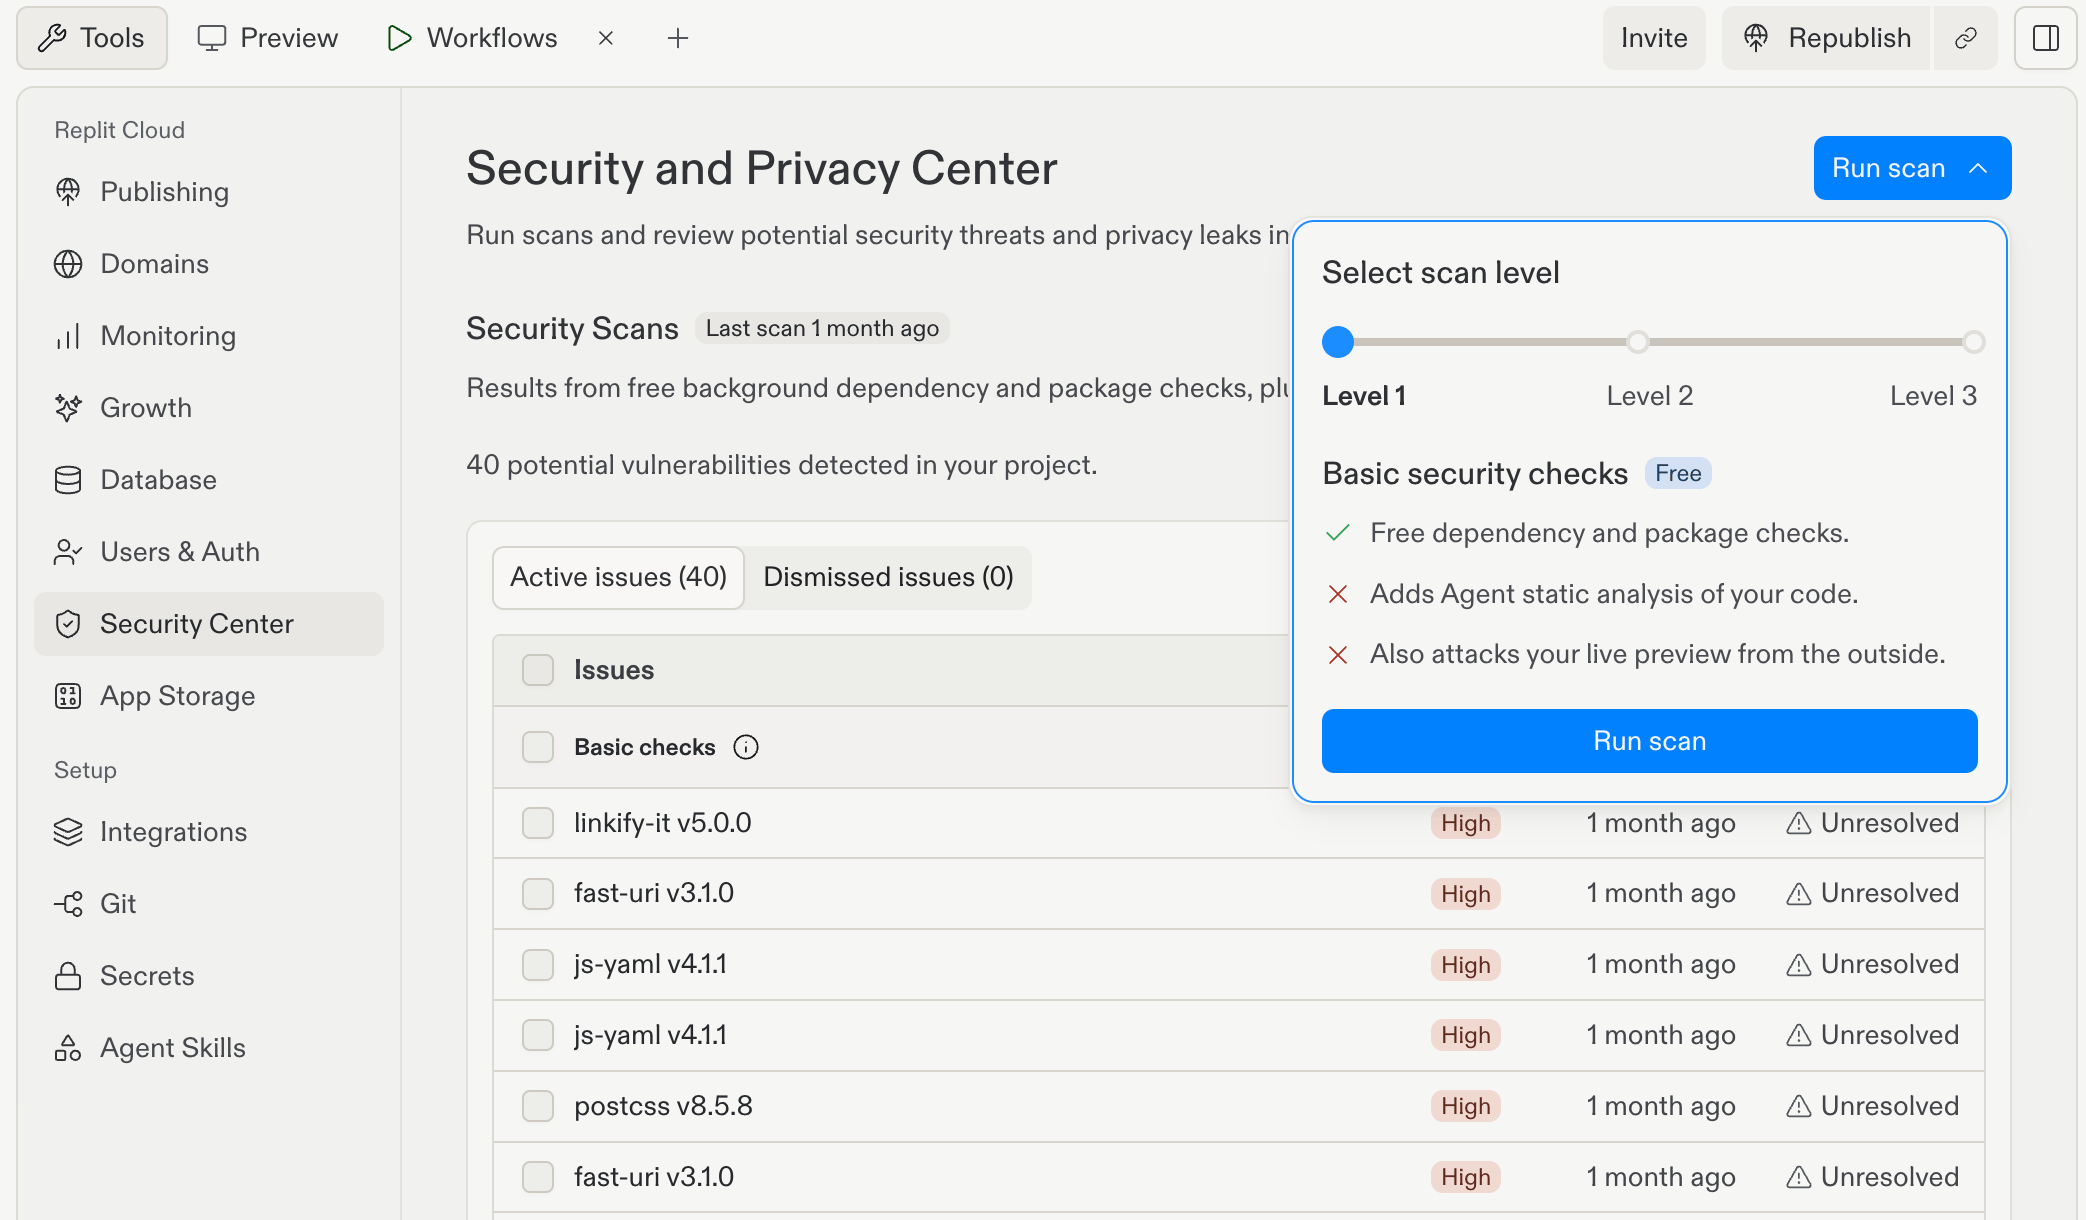
Level 1には依存関係とパッケージのチェックが含まれます。2つの×印は、ソースコード解析とライブPreviewのテストが含まれていないことを示しています。
Level 1では、アプリケーションコードのAgentによる静的解析や、ライブPreviewの外部からのテストは実行されません。
依存関係のスキャンで問題がなくても、ご自身のコードに脆弱性がないことを意味するわけではありません。
Level 2: Deep security scan
Level 2にはLevel 1のチェックが含まれ、さらにソースコードのAgentによるセキュリティレビューが追加されます。アプリケーションの実装における脆弱性を調査するために使用します。 Security Agentは、モデルベースのレビューと静的解析を組み合わせます。SQLインジェクション、クロスサイトスクリプティング(XSS)、ログ内の機密データ、アーキテクチャ上の脆弱性などのリスクを特定できます。 Level 2には、実行中のアプリの外部ブラックボックステストは含まれません。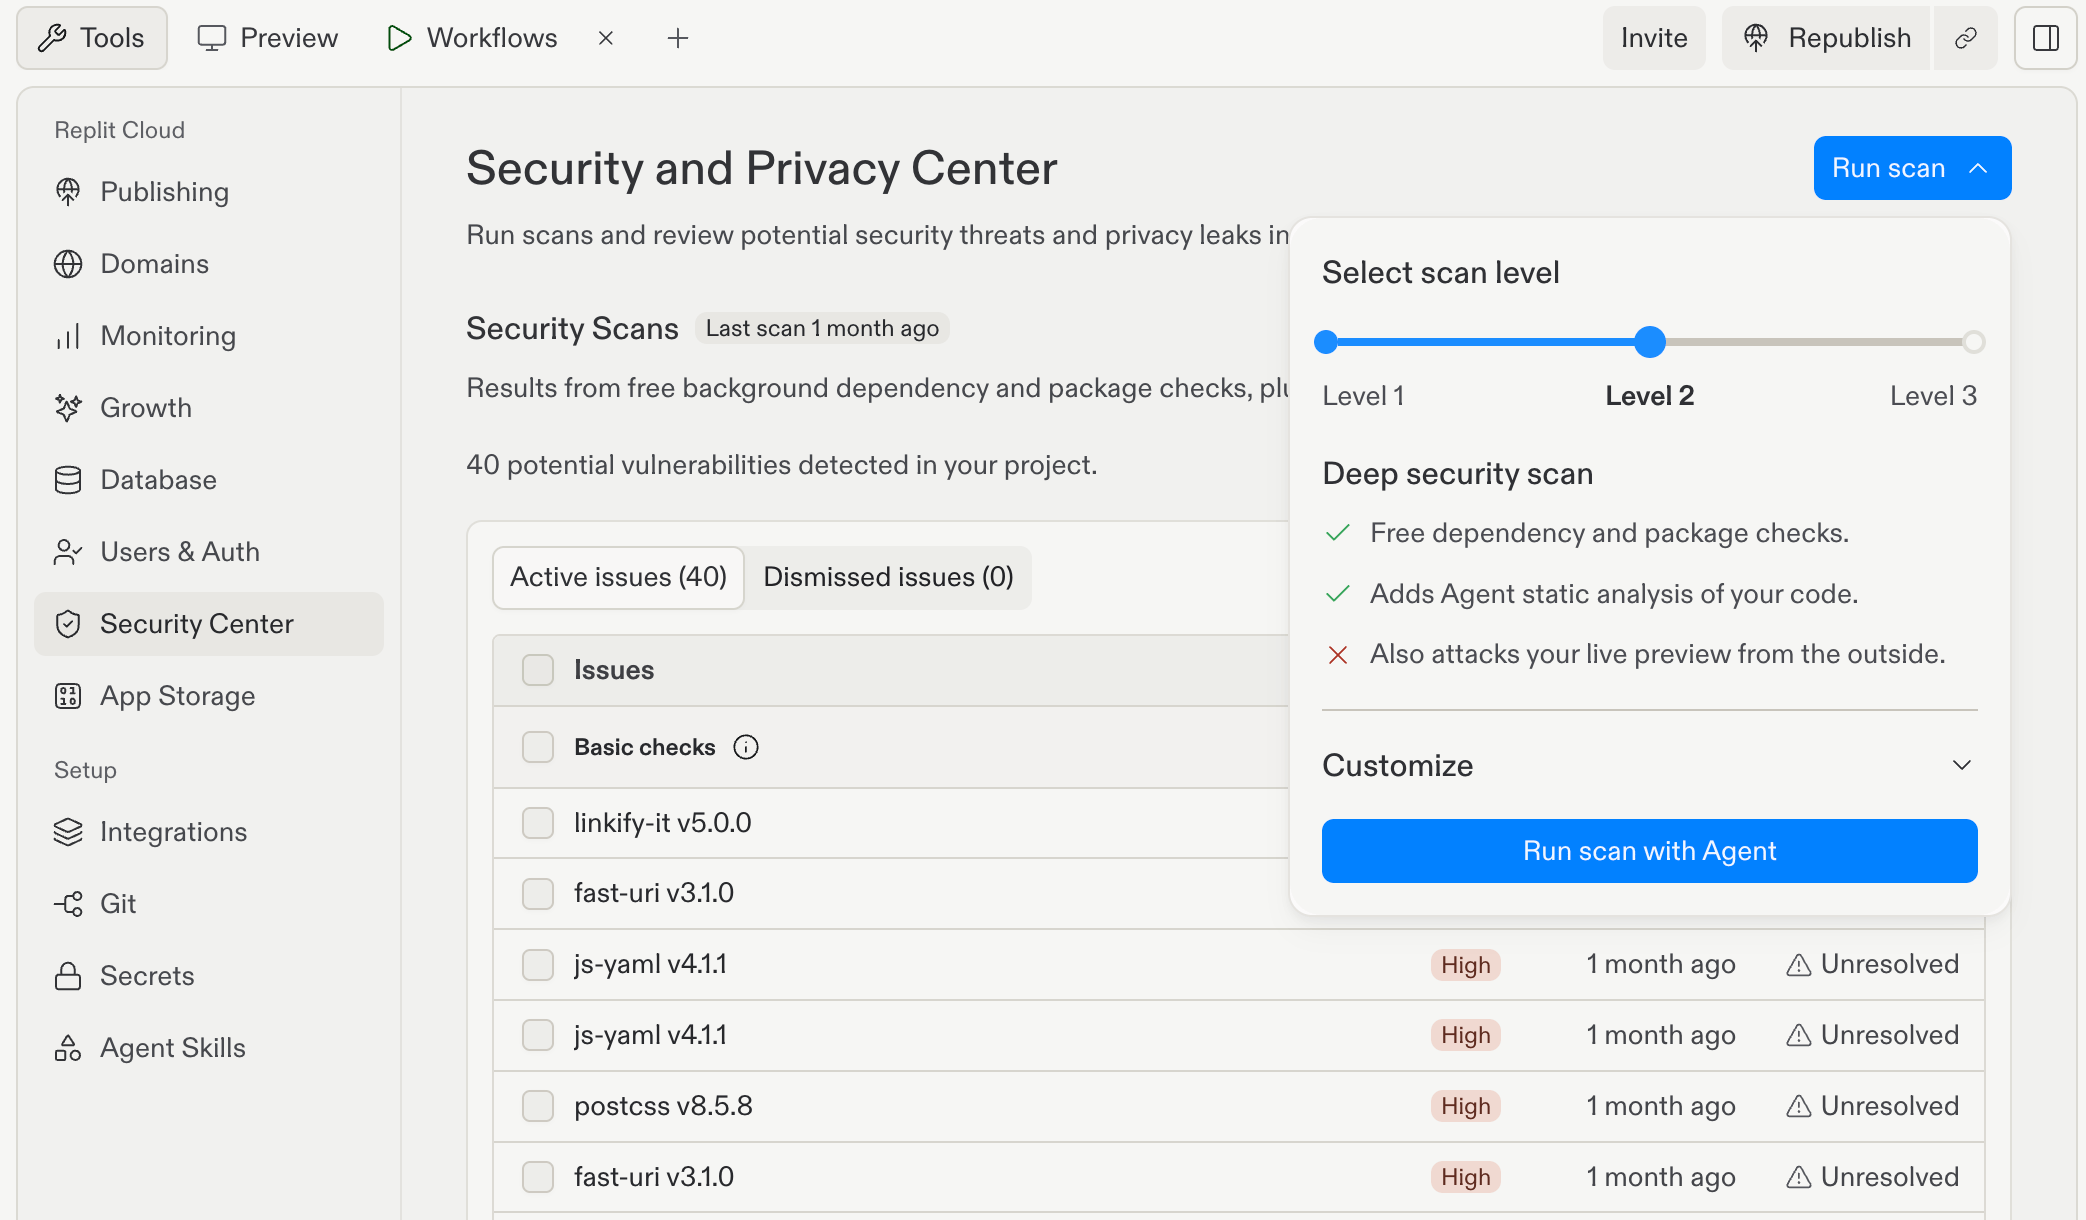
Level 2ではAgentによる静的解析が追加されます。ライブPreviewのテストは引き続き対象外で、Customizeを使うとレビューの焦点を絞れます。
Level 3: AI pentest
Level 3にはLevel 2のチェックが含まれ、さらにライブPreviewに対する外部ブラックボックスのペネトレーションテストが追加されます。 ブラックボックステストでは、ソースコードを使用せずに、ブラウザとネットワークのやり取りを通じて実行中のアプリを検査します。Agentによるソースコードレビューとブラックボックステストは、別々に並行して実行されます。 実装と、実行中のアプリの外部から観察できる動作の両方を検査したい場合は、Level 3を使用します。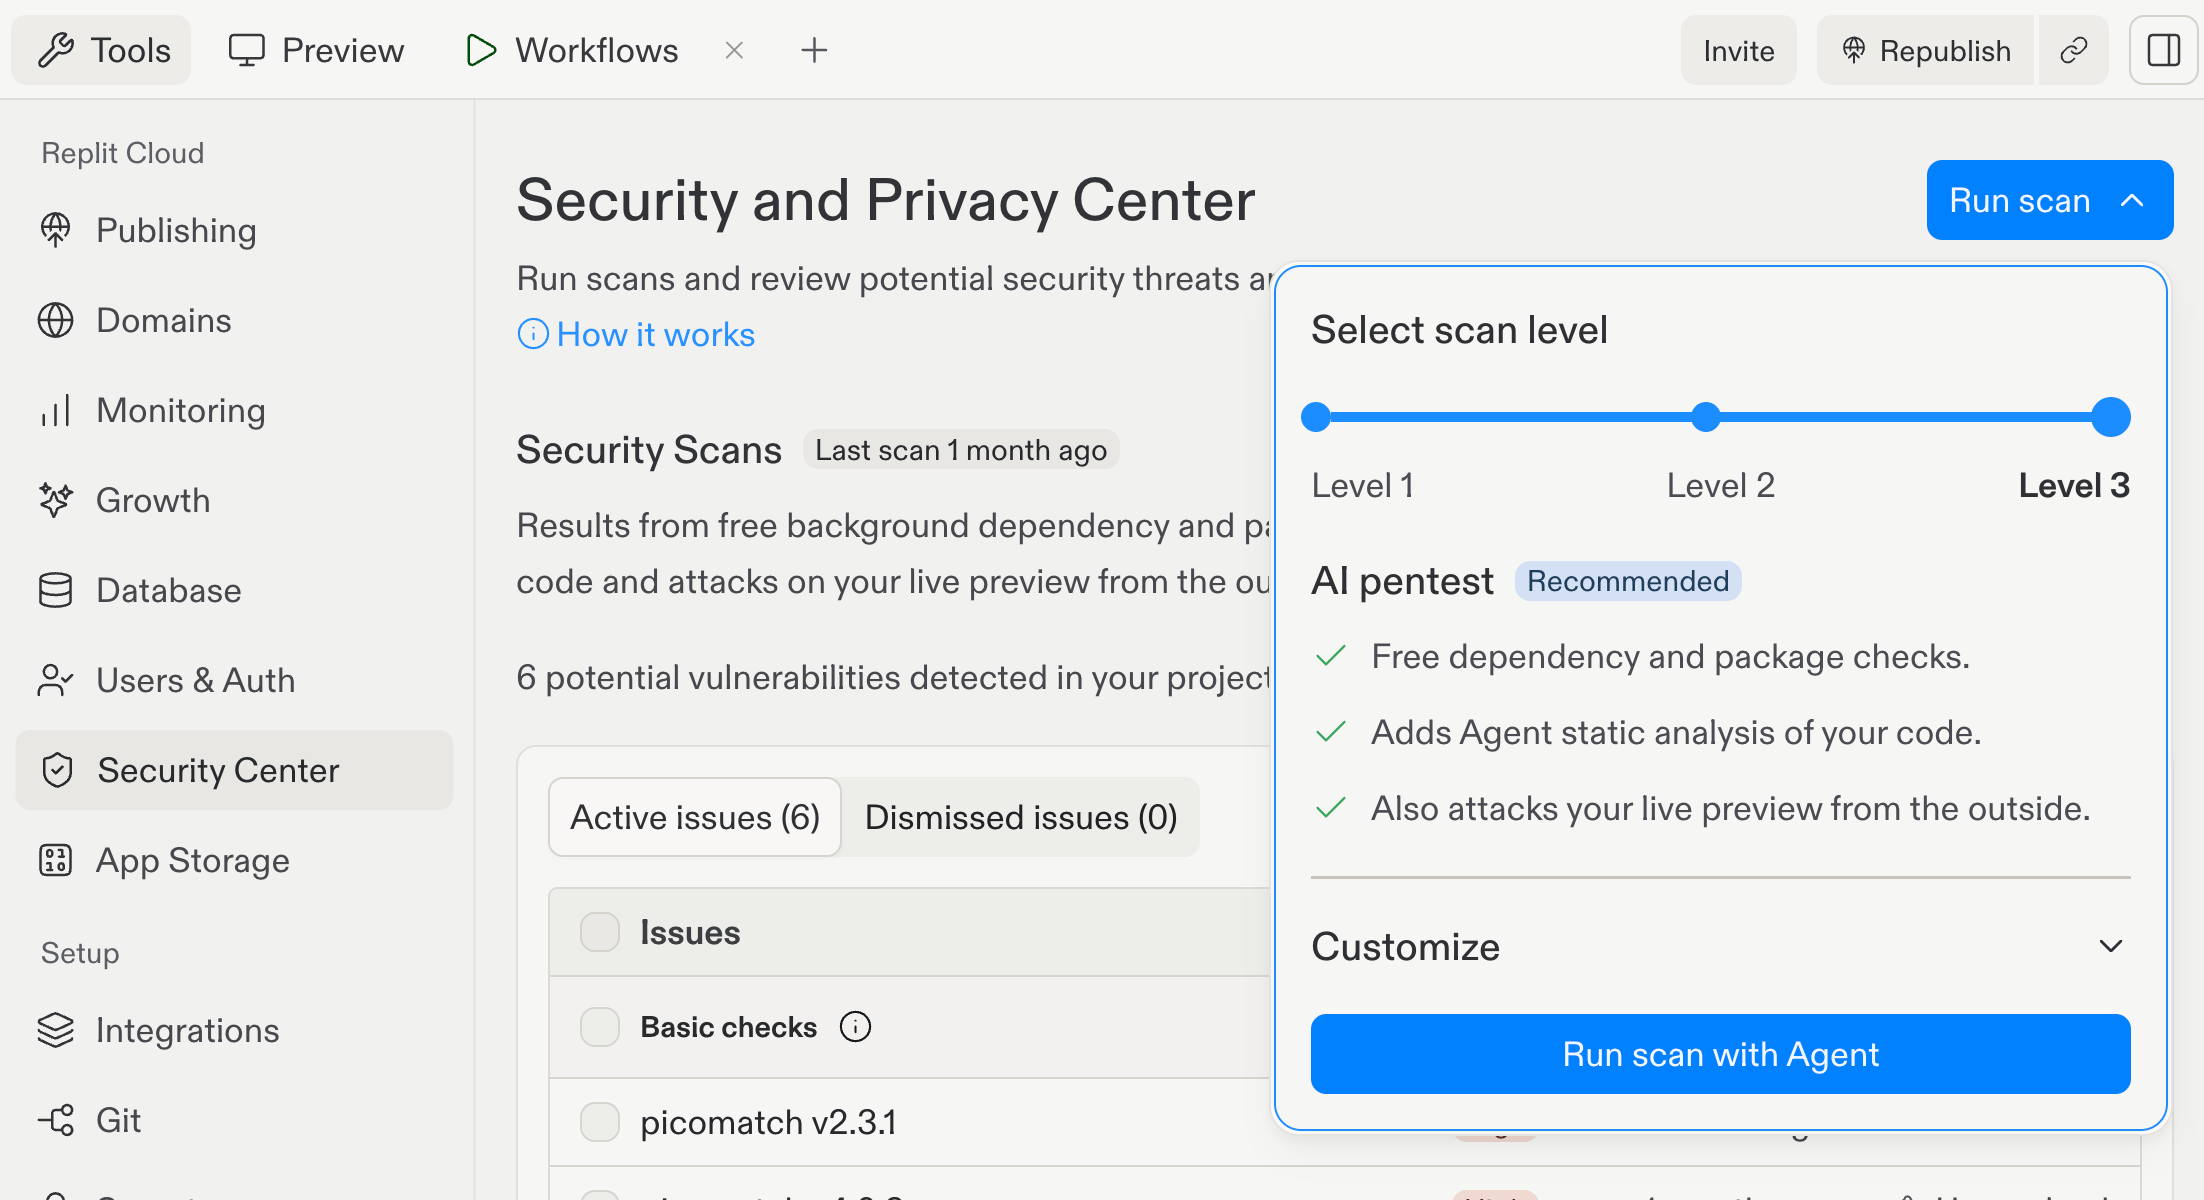
Level 3では、依存関係、Agentによるソースコード解析、ライブPreviewの外部テストの3つのチェックがすべて有効になります。
スキャンを選択して実行する
1
Security Centerを開く
プロジェクトのToolsペインで、Security Centerを選択します。
2
レベルを選択する
Security Centerの上部でRun scanを選択し、レビューの内容に合ったレベルを選びます。
3
実行して確認する
選択したスキャンを開始し、完了するまで待ちます。Level 3の場合は、ソースコードレビューとブラックボックステストの両方の検出結果を確認します。
4
修正して検証する
承認した問題をAgentに送る前に、検出結果を確認します。修正を適用した後は、スキャンを再実行し、再公開して、公開済みのアプリを更新します。
レベルと公開チェックの違い
公開チェックは、Security Centerのオンデマンドスキャンとは別のものです。Block publishing of critical vulnerabilitiesをオンにしても、Level 2のAgentレビューやLevel 3のブラックボックステストは実行されません。
次のステップ
- Project Security Centerで、検出結果を確認し管理します。
- Agentセキュリティスキャンで、ソースコードのワークフローを学びます。
- ブラックボックスペンテストで、実行中のアプリをテストします。