

Comparer les niveaux
Les niveaux d’analyse décrivent ce qu’une analyse vérifie, et non la gravité d’un résultat. Les résultats ont des niveaux de sévérité distincts, tels que critique, élevée, moyenne et faible.
Le Niveau 1 est gratuit. Le Niveau 2 nécessite un forfait Replit payant. Le Niveau 3 comporte des exigences supplémentaires en matière de forfait et d’accès au projet.
Le travail d’Agent dans les Niveaux 2 et 3 est soumis à la facturation de l’utilisation d’Agent.
Si un niveau d’analyse n’est pas disponible, vérifiez l’accès à votre projet et les conseils de mise à niveau dans le Centre de sécurité.
Niveau 1 : Vérifications de sécurité de base
Le Niveau 1 exécute des vérifications gratuites des dépendances et des packages. Utilisez-le pour trouver les vulnérabilités connues dans les bibliothèques dont dépend votre application.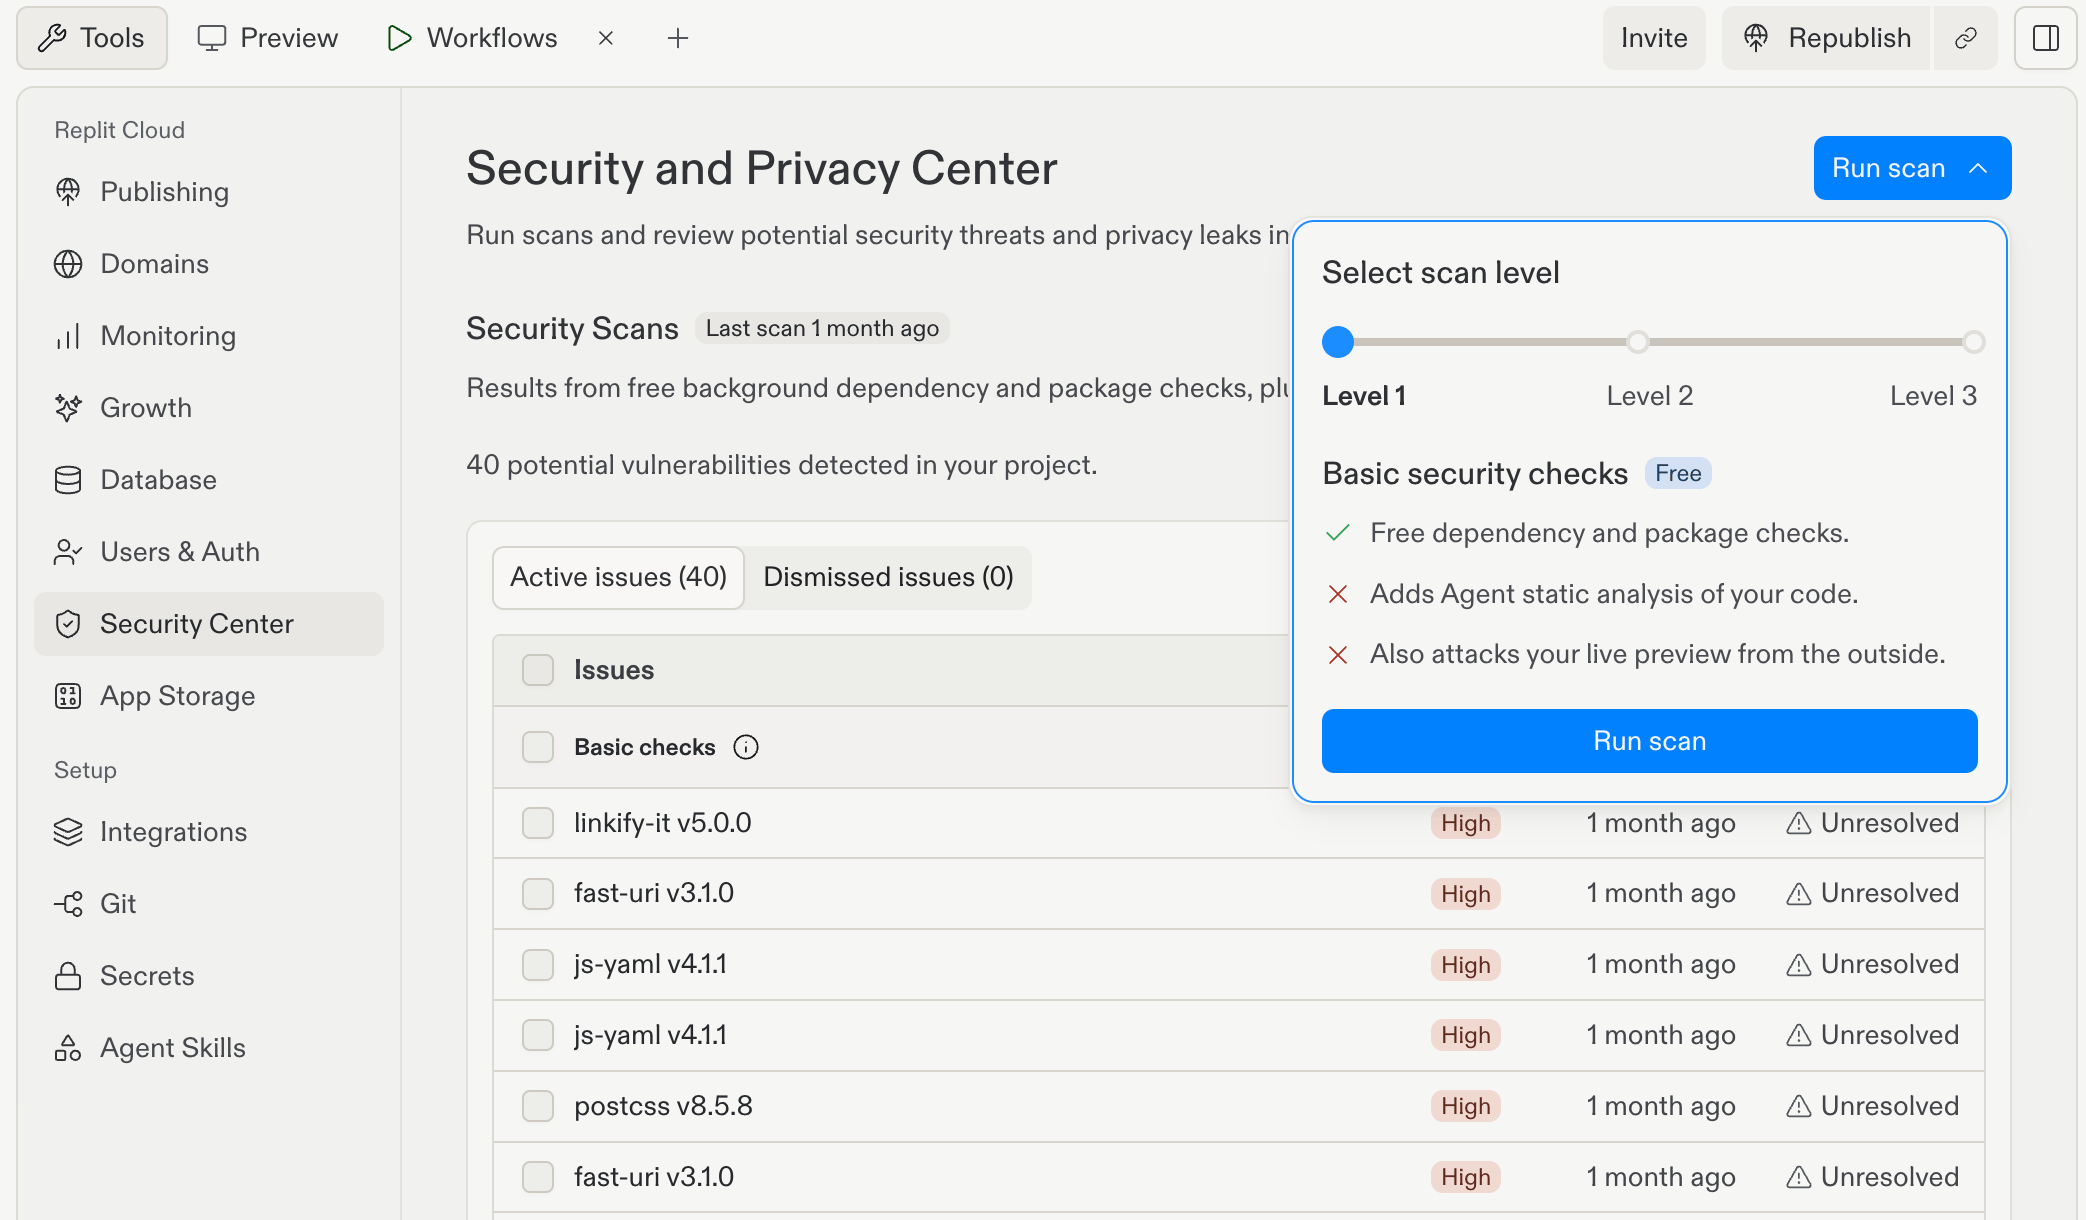
Le Niveau 1 inclut les vérifications des dépendances et des packages. Les deux croix indiquent que l'analyse du code source et le test de la Preview en direct ne sont pas inclus.
Le Niveau 1 n’exécute pas d’analyse statique par Agent du code de votre application et ne teste pas votre Preview en direct depuis l’extérieur.
Une analyse des dépendances sans résultat ne signifie pas que votre propre code est exempt de vulnérabilités.
Niveau 2 : Analyse de sécurité approfondie
Le Niveau 2 inclut les vérifications du Niveau 1 et ajoute une révision de sécurité de votre code source par Agent. Utilisez-le pour examiner les vulnérabilités dans l’implémentation de votre application. Security Agent combine une révision basée sur des modèles avec une analyse statique. Il peut identifier des risques tels que l’injection SQL, les scripts intersites (XSS), les données sensibles dans les journaux et les vulnérabilités architecturales. Le Niveau 2 n’inclut pas de test boîte noire externe de votre application en cours d’exécution.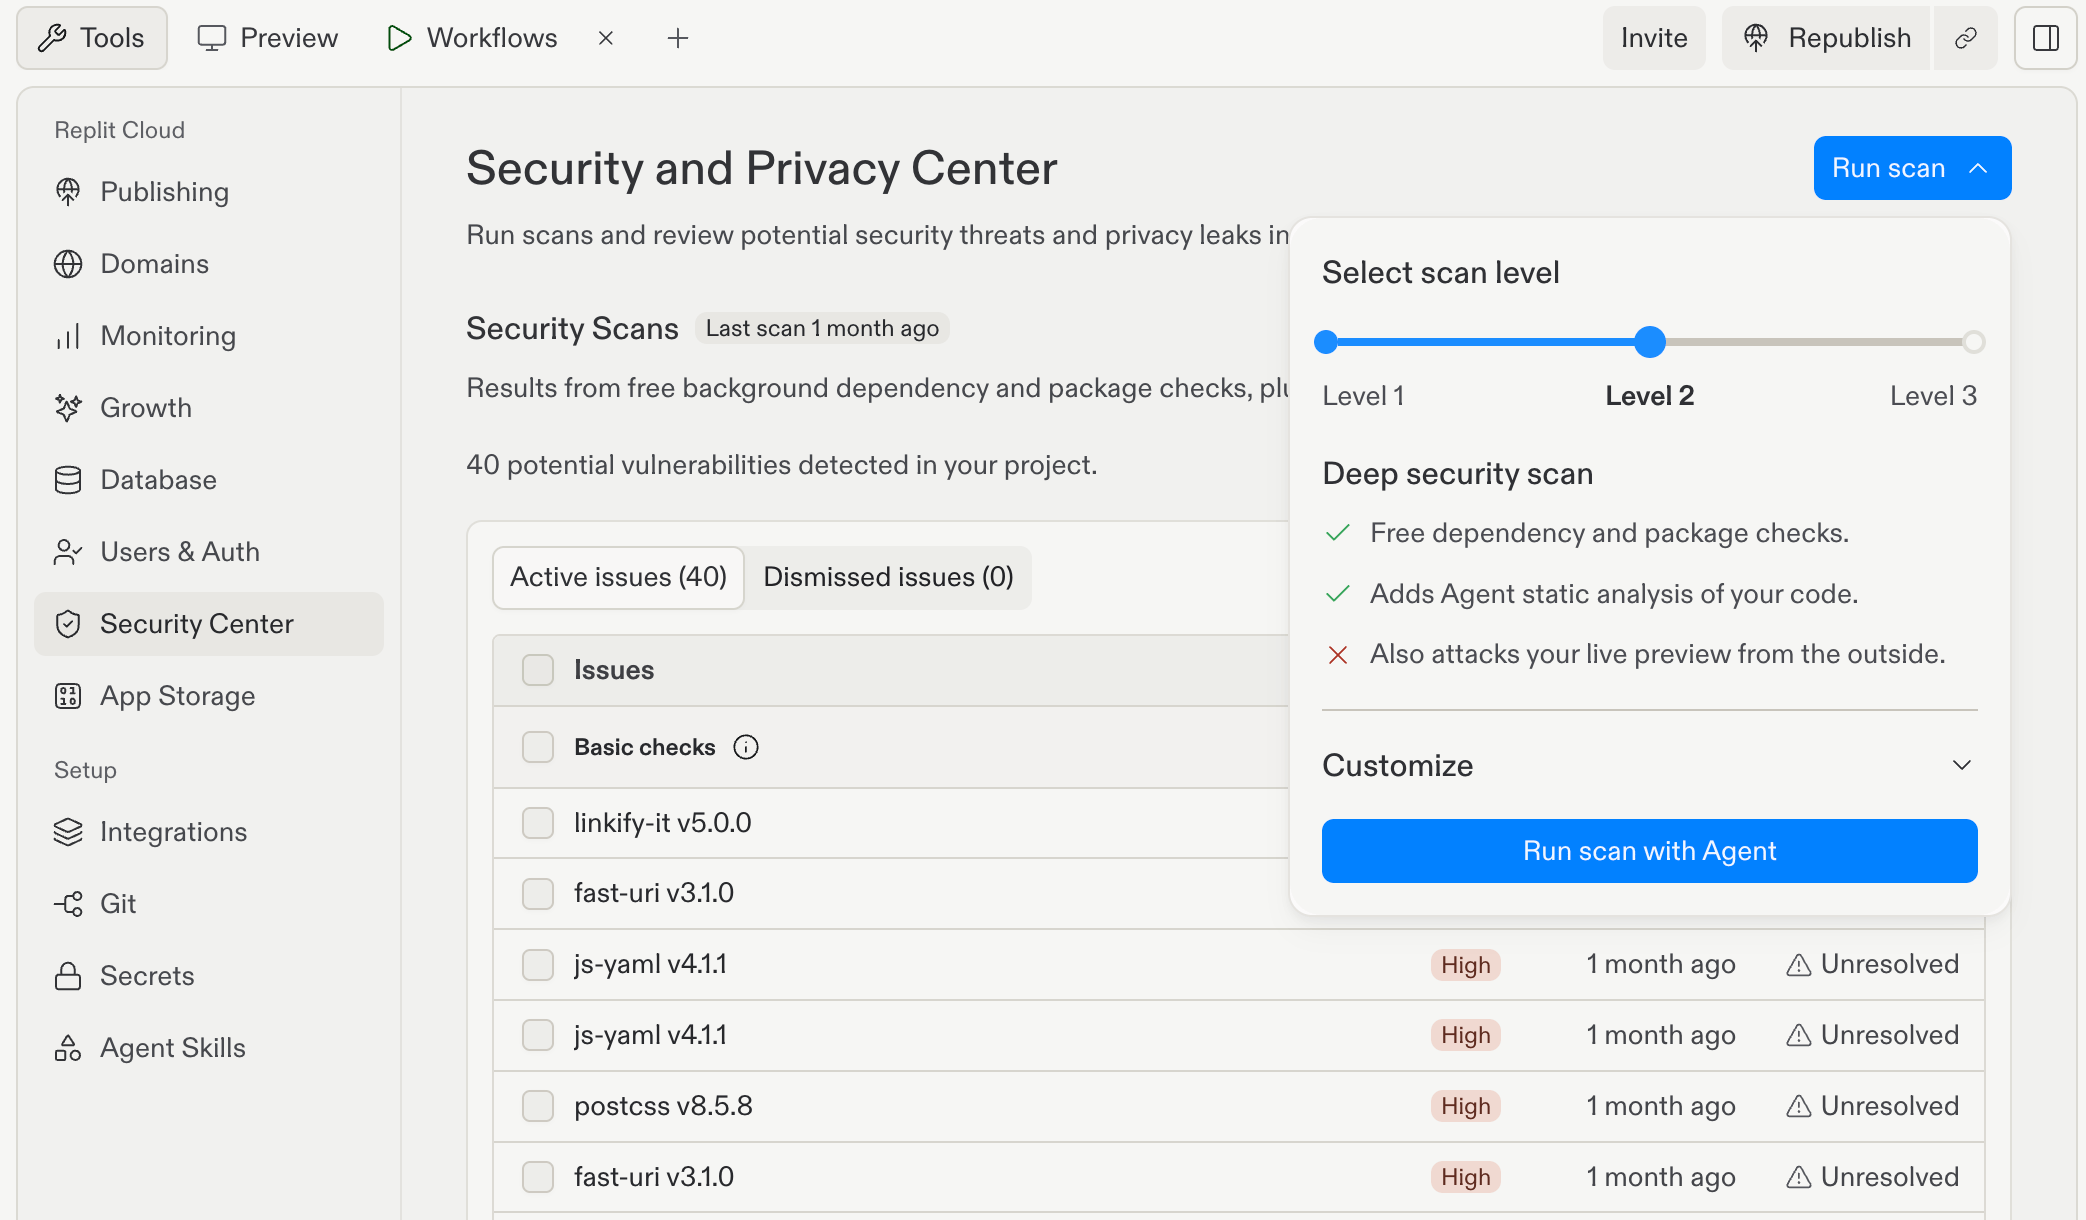
Le Niveau 2 ajoute l'analyse statique par Agent. Le test de la Preview en direct reste exclu, et Personnaliser vous permet de cibler la révision.
Niveau 3 : Test d’intrusion IA
Le Niveau 3 inclut les vérifications du Niveau 2 et ajoute un test d’intrusion boîte noire externe de votre Preview en direct. Le test boîte noire examine l’application en cours d’exécution via des interactions navigateur et réseau, sans utiliser son code source. La révision distincte du code source par Agent et le test boîte noire s’exécutent en parallèle. Utilisez le Niveau 3 lorsque vous souhaitez examiner à la fois l’implémentation et le comportement de l’application en cours d’exécution observable de l’extérieur.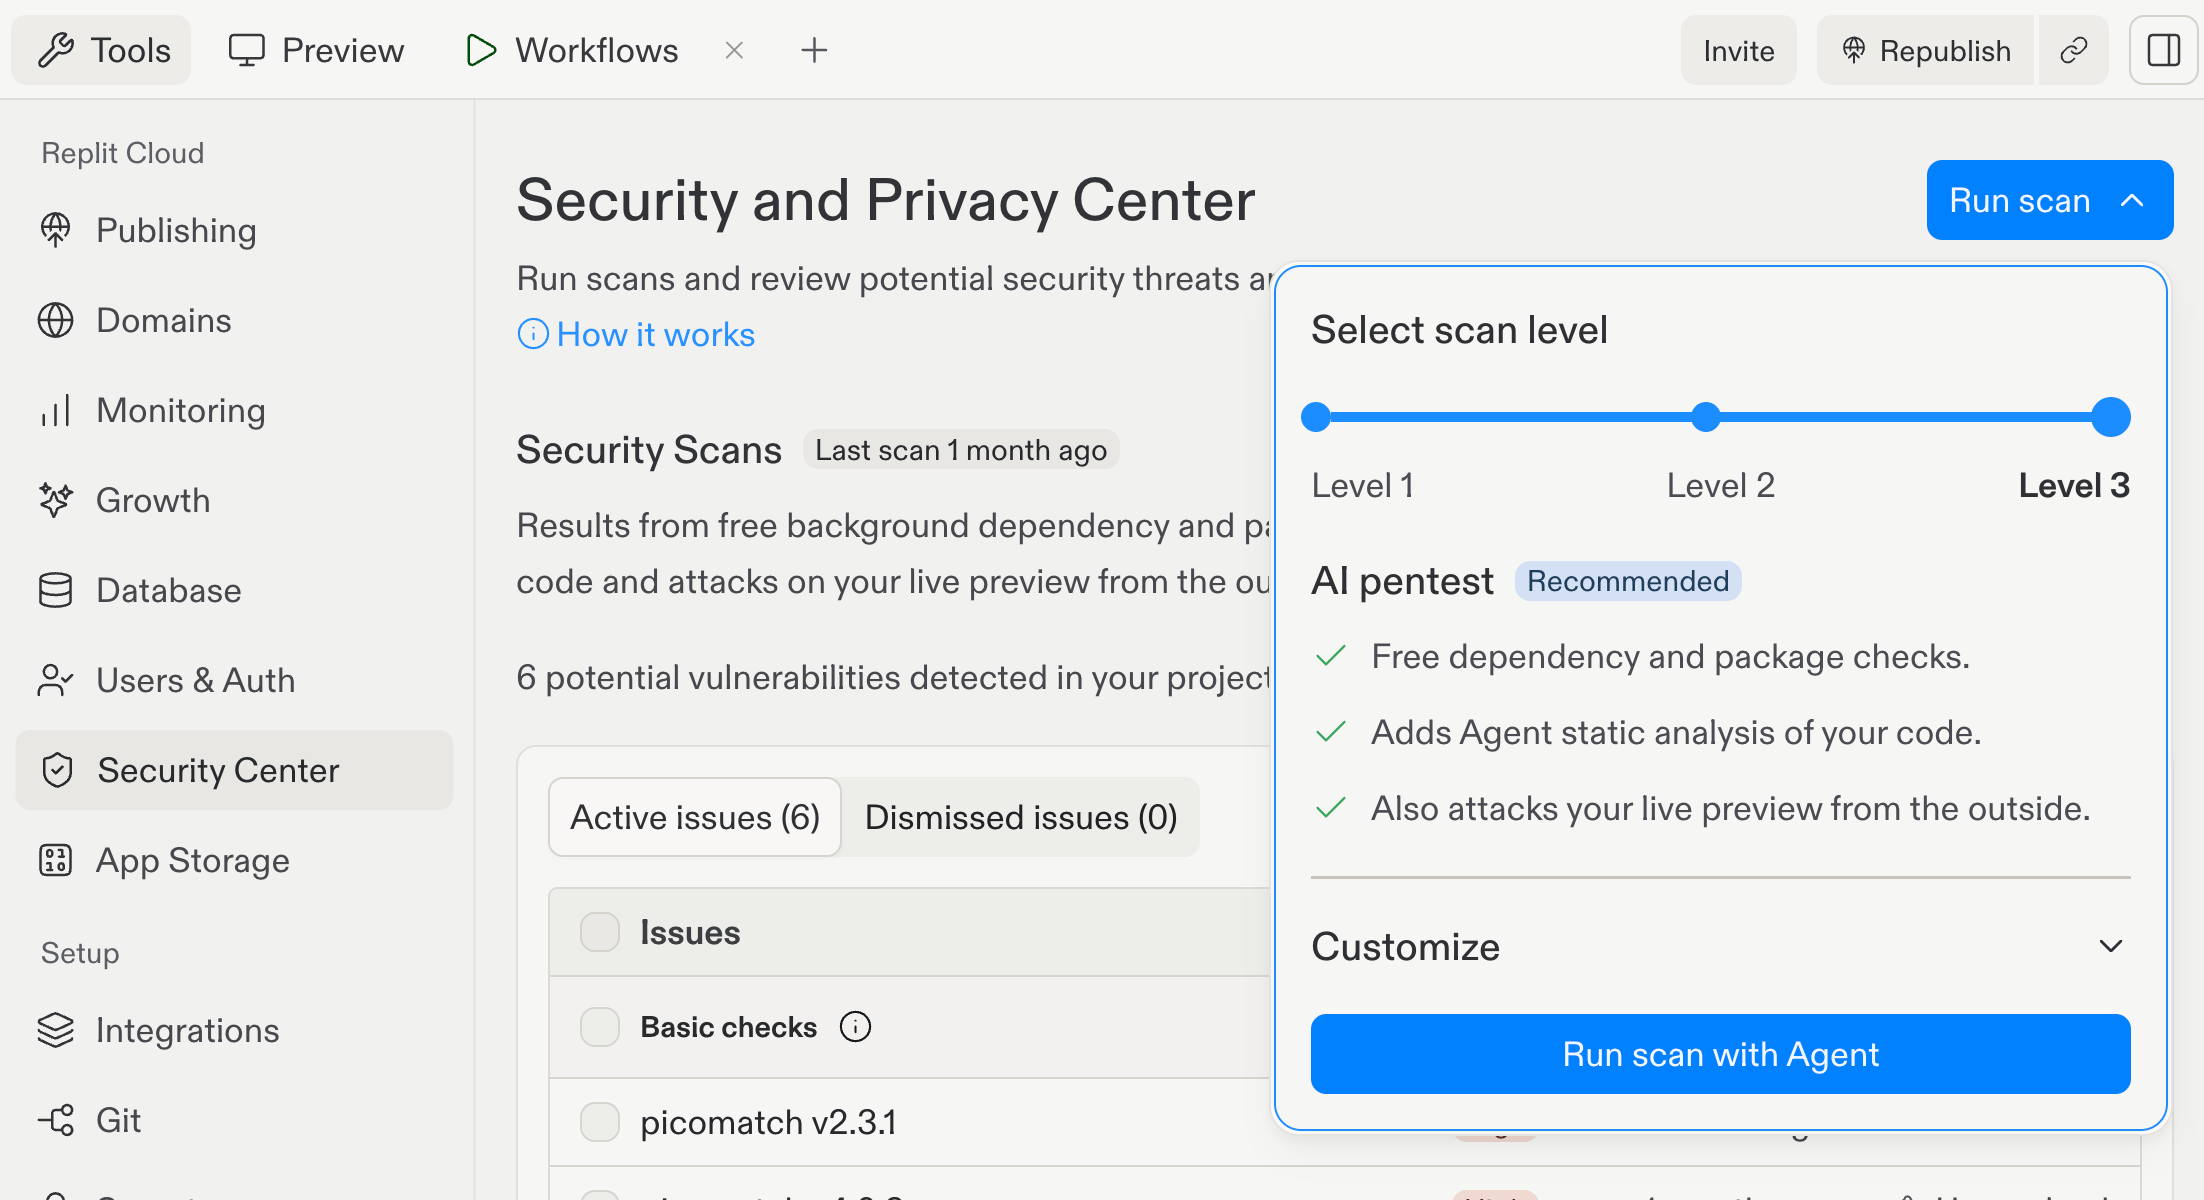
Le Niveau 3 active les trois vérifications : dépendances, analyse du code source par Agent et test externe de la Preview en direct.
Choisir et lancer une analyse
1
Ouvrir le Centre de sécurité
Dans le volet Outils de votre projet, sélectionnez Centre de sécurité.
2
Choisir un niveau
Sélectionnez Lancer une analyse en haut du Centre de sécurité, puis choisissez le niveau qui correspond à votre révision.
3
Lancer et examiner
Démarrez l’analyse sélectionnée et attendez qu’elle se termine. Pour le Niveau 3, examinez les résultats de la révision du code source et du test boîte noire.
4
Corriger et vérifier
Examinez les résultats avant d’envoyer les problèmes acceptés à Agent. Après avoir appliqué les correctifs, relancez l’analyse et republiez pour mettre à jour votre application publiée.
En quoi les niveaux diffèrent des vérifications de publication
Les vérifications de publication sont distinctes des analyses à la demande du Centre de sécurité. Activer Bloquer la publication des vulnérabilités critiques n’exécute ni révision Agent de Niveau 2 ni test boîte noire de Niveau 3.
Prochaines étapes
- Examinez et gérez les résultats dans le Centre de sécurité du projet.
- Découvrez le flux de travail sur le code source dans les analyses de sécurité Agent.
- Testez votre application en cours d’exécution avec les tests d’intrusion boîte noire.