

Compare os níveis
Os níveis de verificação descrevem o que uma verificação examina, não a gravidade de um achado. Os achados têm classificações de gravidade separadas, como crítica, alta, média e baixa.
O Nível 1 é gratuito. O Nível 2 exige um plano pago do Replit. O Nível 3 tem requisitos adicionais de plano e de acesso ao projeto.
O trabalho do Agent nos Níveis 2 e 3 está sujeito à cobrança de uso do Agent.
Se um nível de verificação não estiver disponível, confira o acesso do seu projeto e as orientações de upgrade no Security Center.
Nível 1: Basic security checks
O Nível 1 executa verificações gratuitas de dependências e pacotes. Use-o para encontrar vulnerabilidades conhecidas nas bibliotecas das quais seu app depende.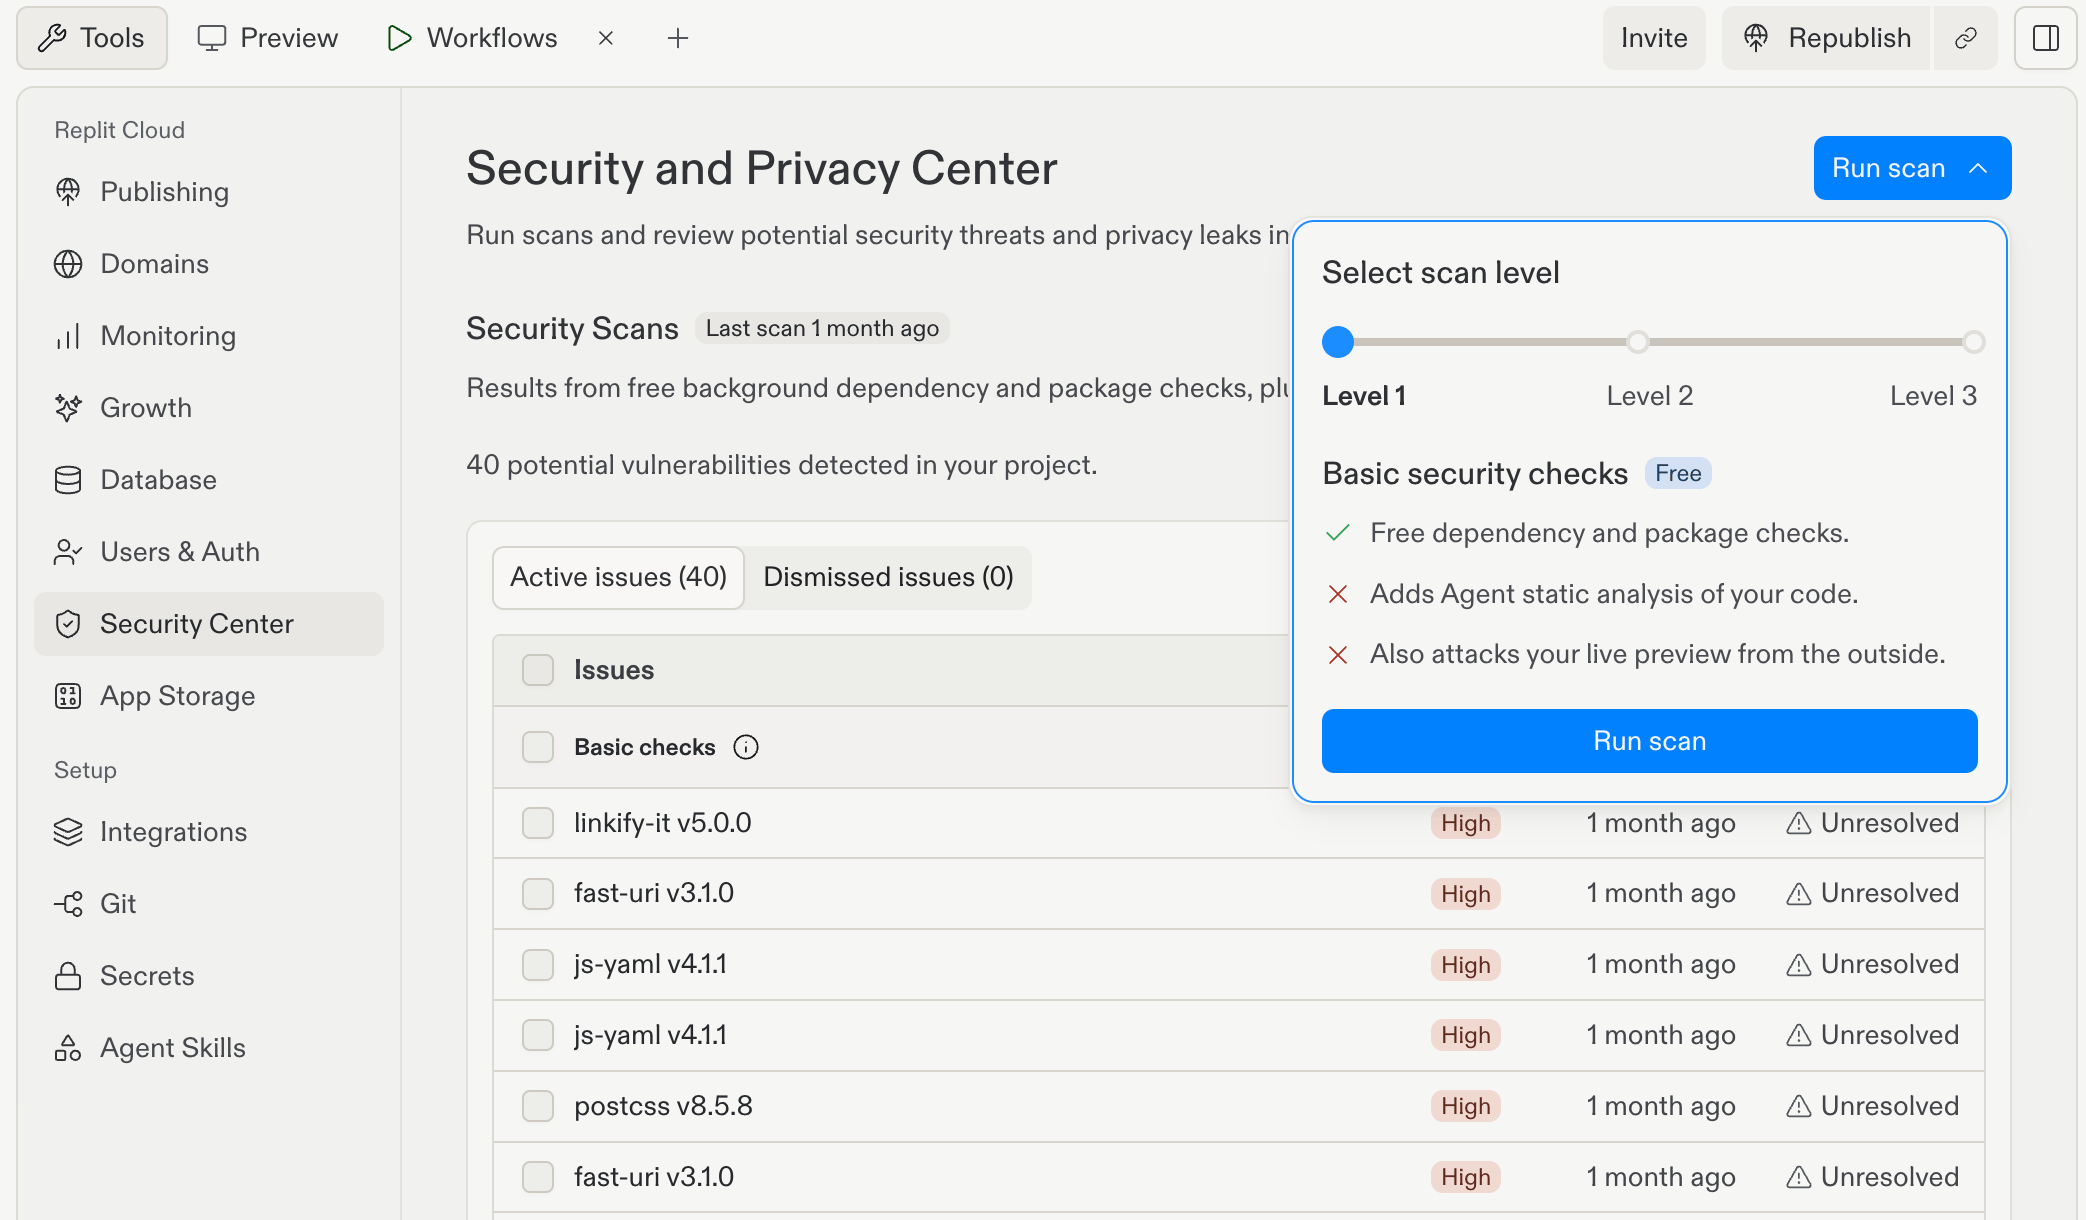
O Nível 1 inclui verificações de dependências e pacotes. As duas cruzes mostram que a análise do código-fonte e o teste do Preview ao vivo não estão incluídos.
O Nível 1 não executa a análise estática do código da sua aplicação pelo Agent nem testa o seu Preview ao vivo a partir do exterior.
Uma verificação de dependências sem problemas não significa que o seu próprio código não tenha vulnerabilidades.
Nível 2: Deep security scan
O Nível 2 inclui as verificações do Nível 1 e adiciona uma revisão de segurança do seu código-fonte pelo Agent. Use-o para investigar vulnerabilidades na implementação da sua aplicação. O Security Agent combina revisão baseada em modelo com análise estática. Ele pode identificar riscos como injeção de SQL, cross-site scripting (XSS), dados sensíveis em logs e vulnerabilidades de arquitetura. O Nível 2 não inclui um teste black-box externo do seu app em execução.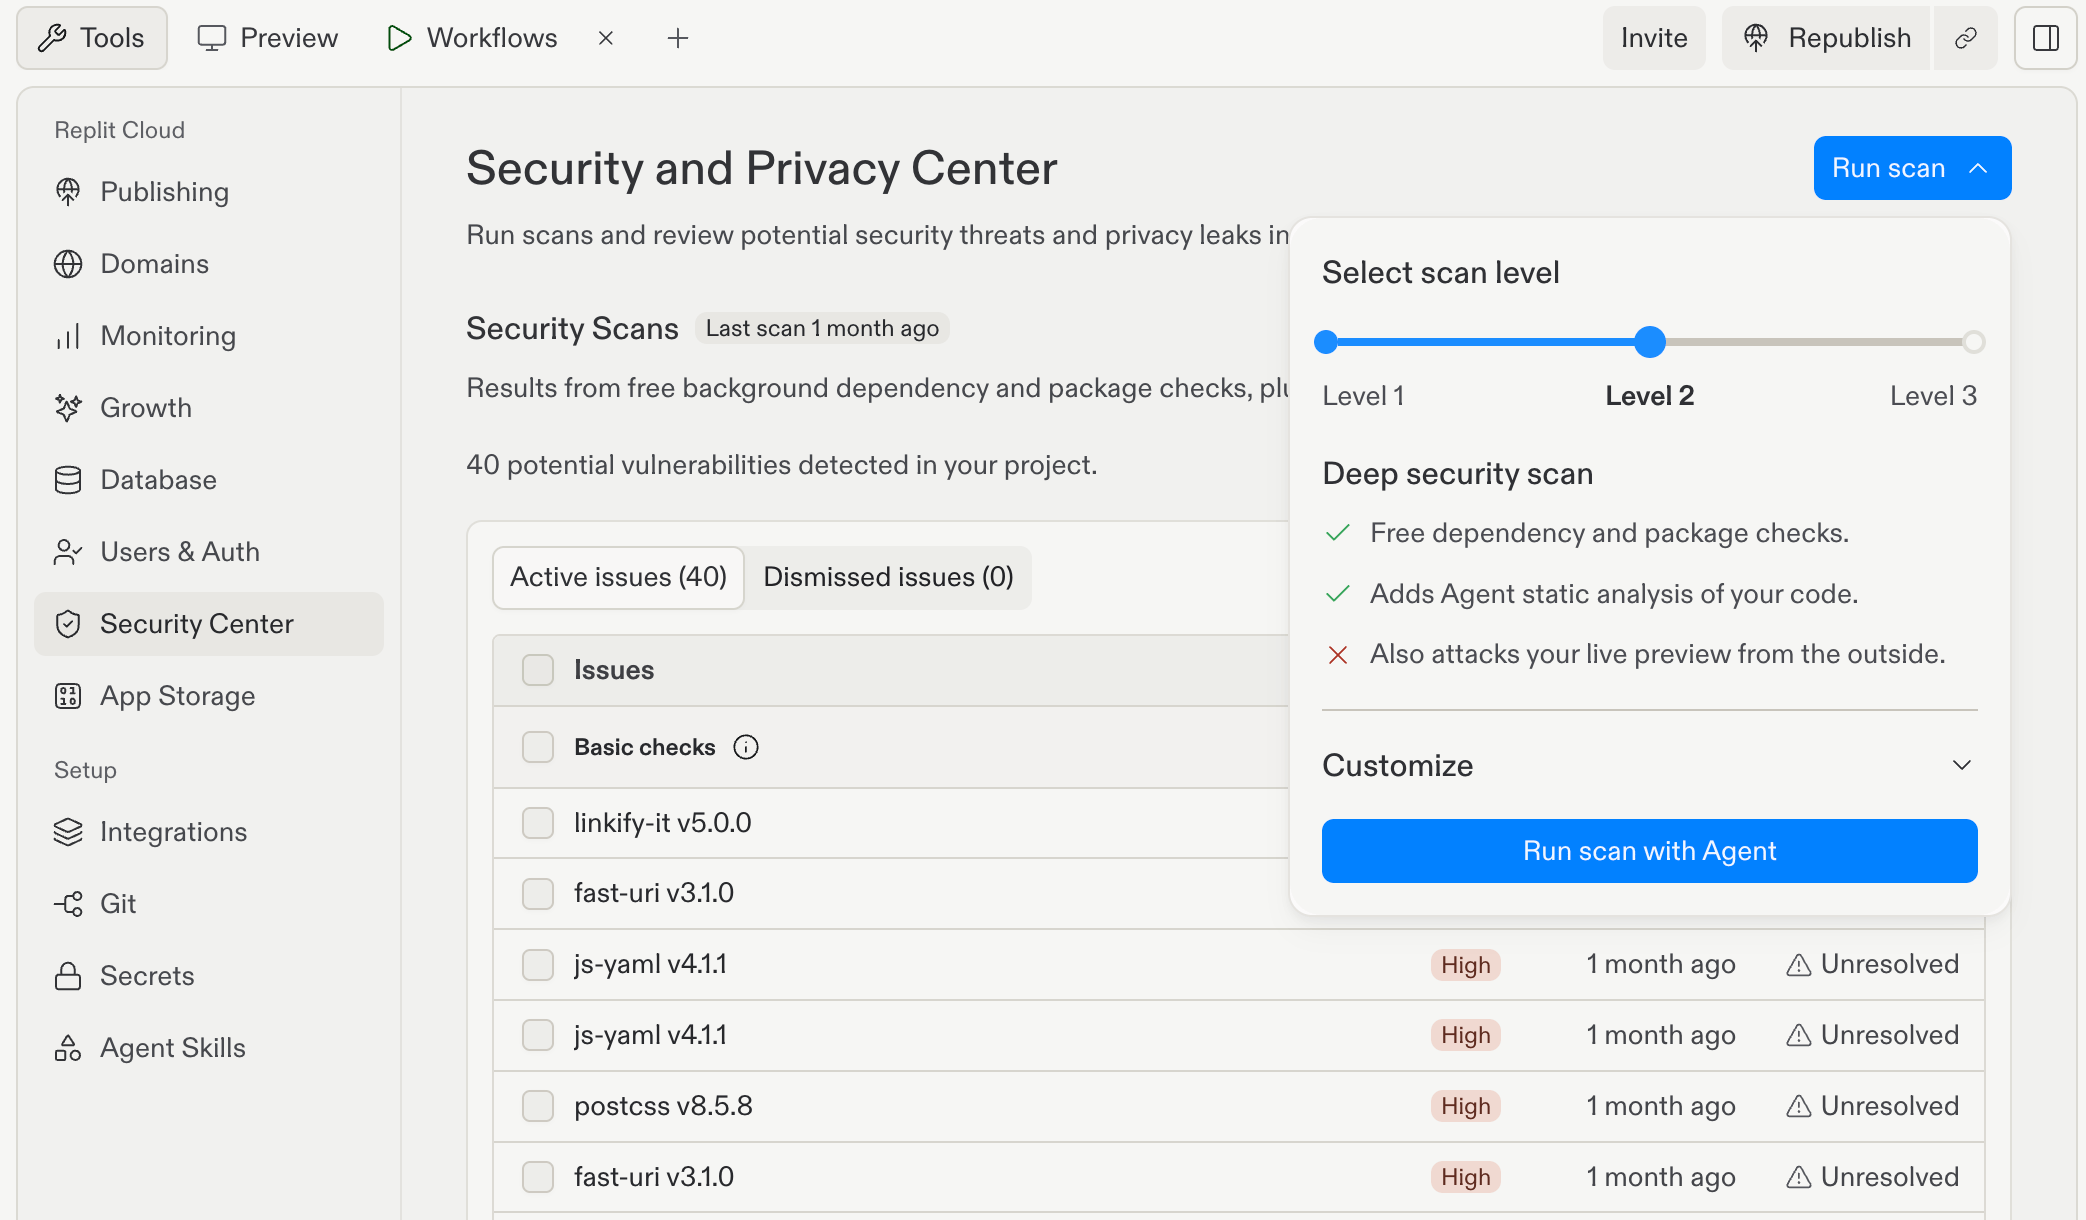
O Nível 2 adiciona a análise estática do Agent. O teste do Preview ao vivo continua excluído, e Customize permite direcionar o foco da revisão.
Nível 3: AI pentest
O Nível 3 inclui as verificações do Nível 2 e adiciona um teste de penetração black-box externo do seu Preview ao vivo. O teste black-box examina o app em execução por meio de interações de navegador e de rede, sem usar o código-fonte. A revisão separada do código-fonte pelo Agent e o teste black-box são executados em paralelo. Use o Nível 3 quando quiser examinar tanto a implementação quanto o comportamento do app em execução observável externamente.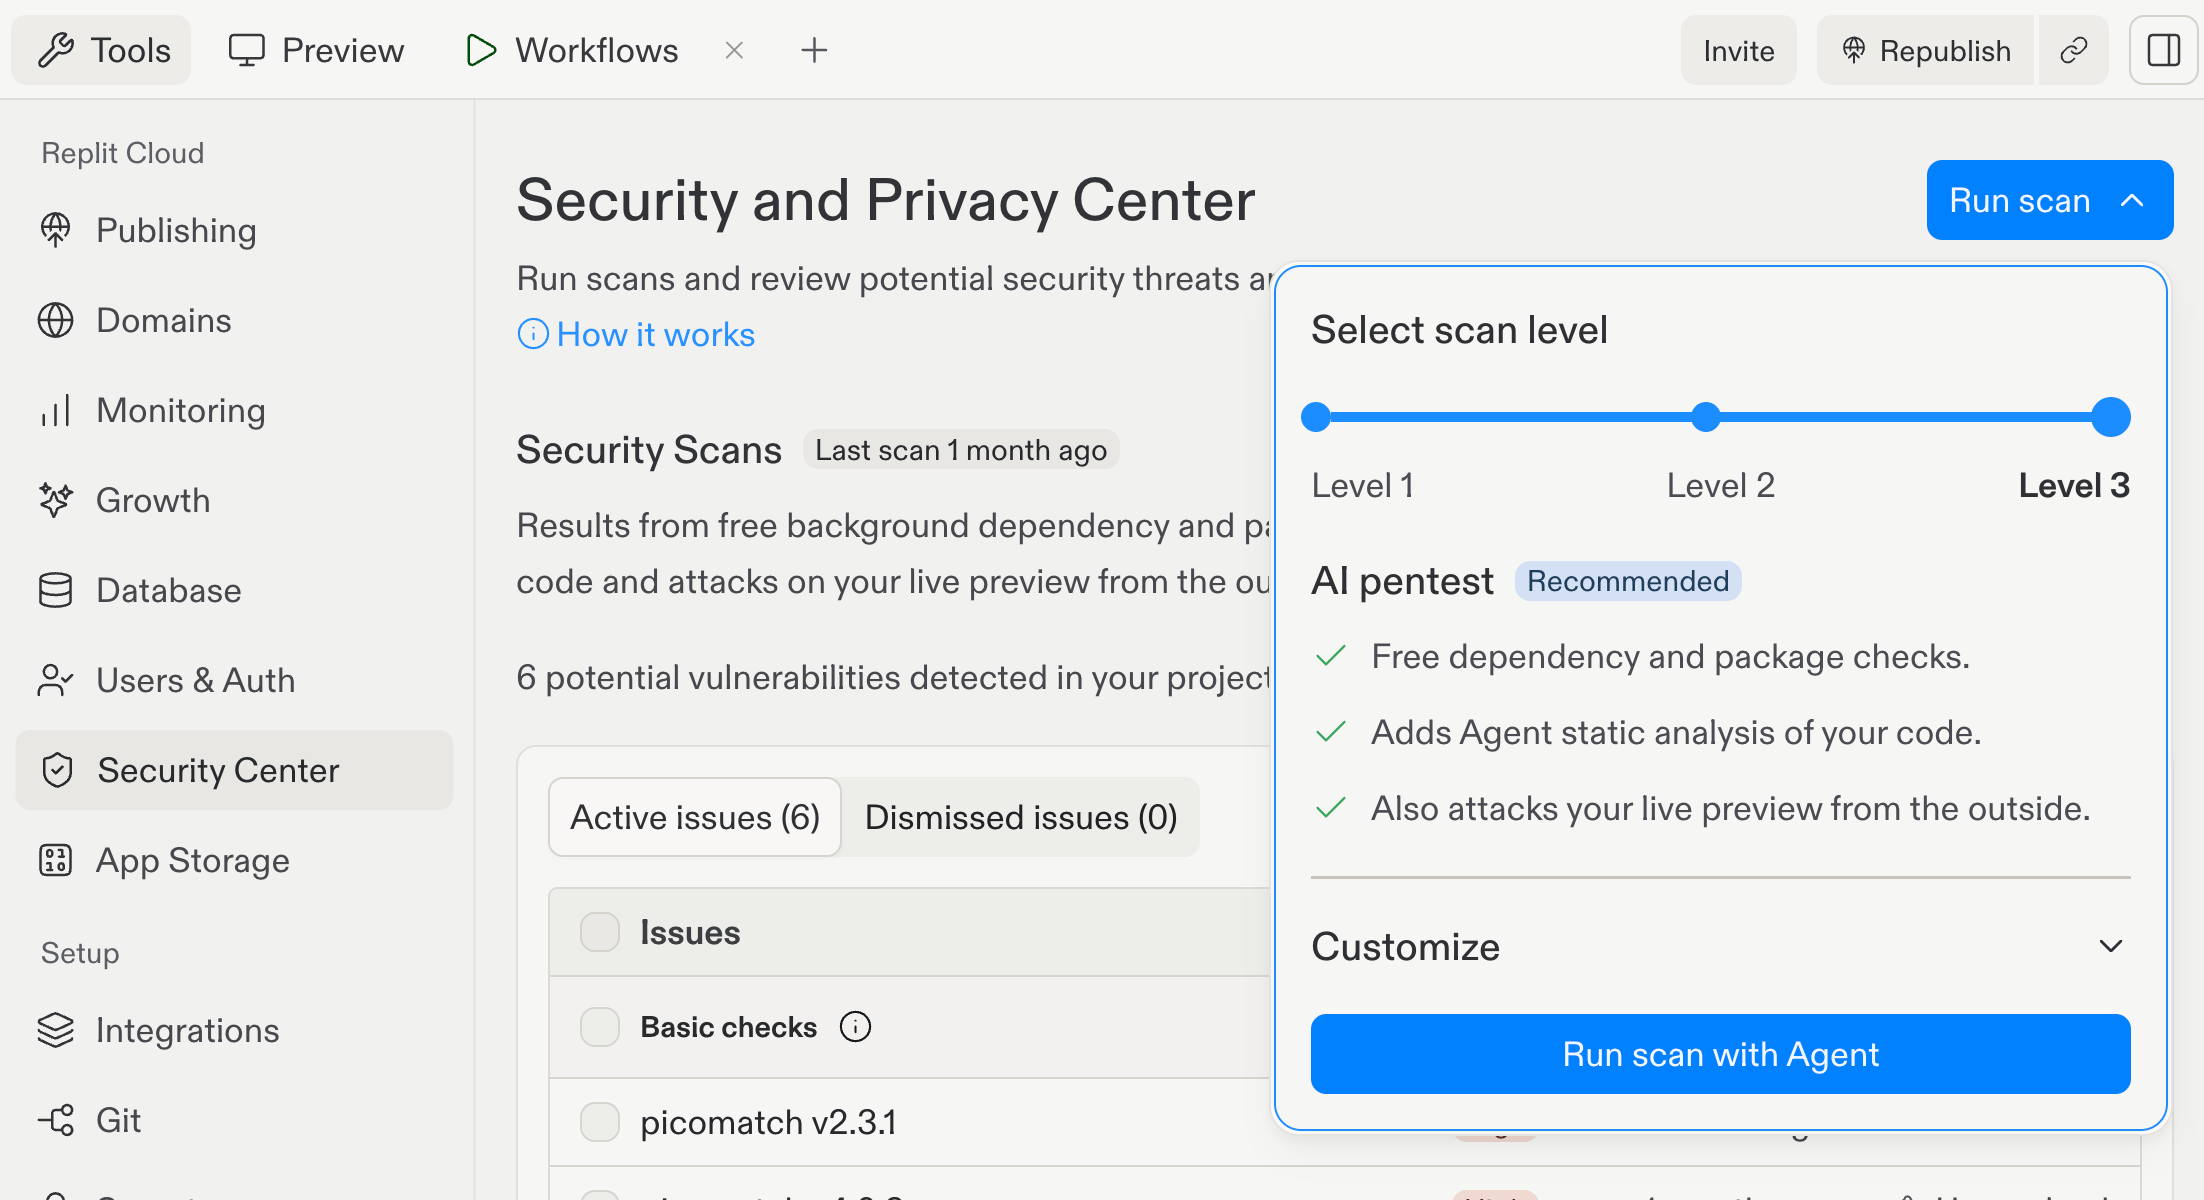
O Nível 3 ativa as três verificações: dependências, análise do código-fonte pelo Agent e um teste externo do Preview ao vivo.
Escolha e execute uma verificação
1
Abra o Security Center
No painel Tools do seu projeto, selecione Security Center.
2
Escolha um nível
Selecione Run scan na parte superior do Security Center e, em seguida, escolha o nível que corresponde à sua revisão.
3
Execute e revise
Inicie a verificação selecionada e aguarde a conclusão. No Nível 3, revise os achados tanto da revisão do código-fonte quanto do teste black-box.
4
Corrija e verifique
Revise os achados antes de enviar os problemas aceitos ao Agent. Depois de aplicar as correções, execute a verificação novamente e republique para atualizar seu app publicado.
Como os níveis diferem das verificações de publicação
As verificações de publicação são separadas das verificações sob demanda do Security Center. Ativar Block publishing of critical vulnerabilities não executa uma revisão do Agent de Nível 2 nem um teste black-box de Nível 3.
Próximos passos
- Revise e gerencie os achados no Project Security Center.
- Conheça o fluxo de trabalho do código-fonte em Verificações de segurança do Agent.
- Teste seu app em execução com Testes de penetração black-box.