

公開のプライバシーを制御する
プライバシー設定を使って、公開済みアプリへのアクセスを制御し、開発用URLを保護します。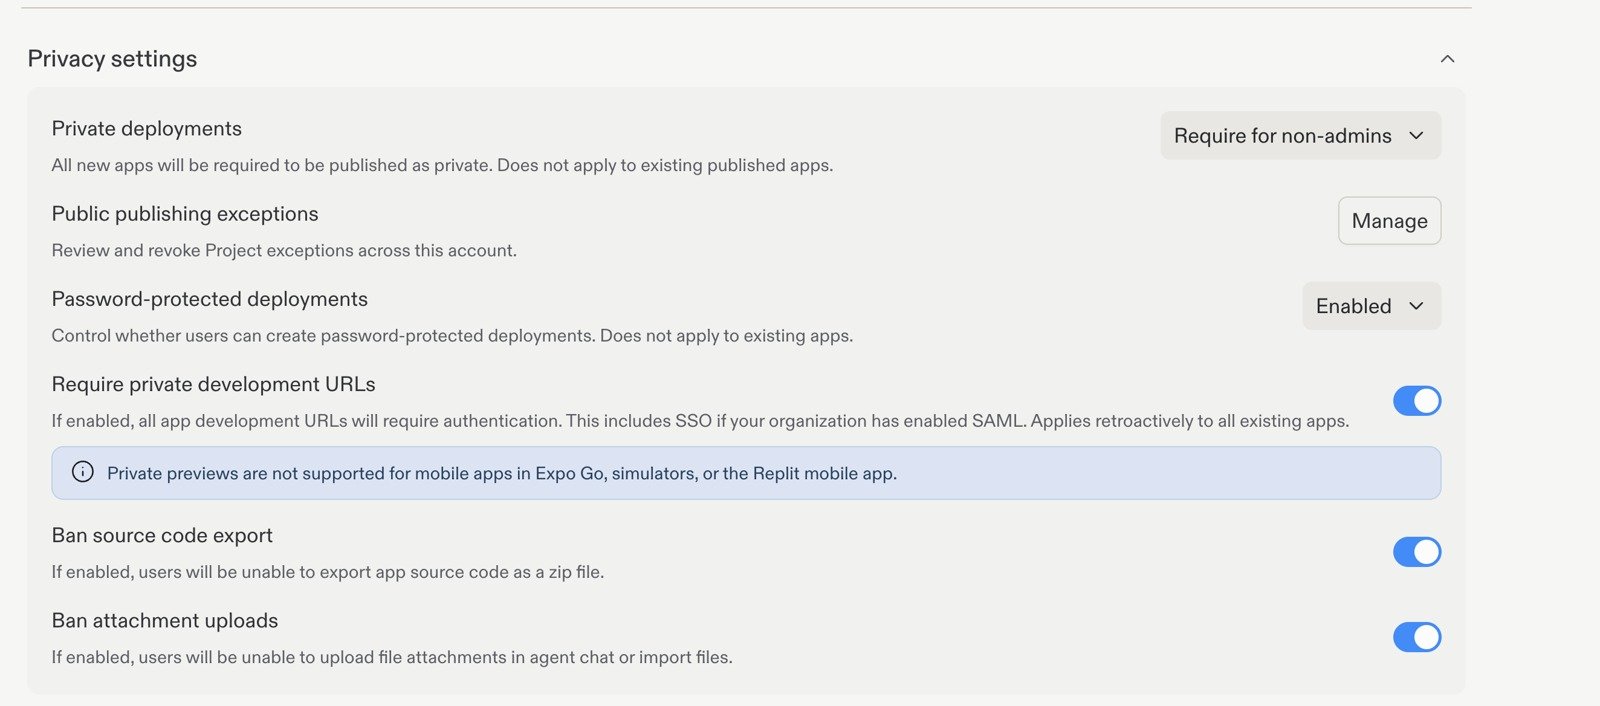
プライバシー設定。個人アカウントの詳細や無関係な設定を除くためにトリミングしています。
Private deployments
パブリックデプロイメントは、組織外の訪問者もアクセスできることを意図しています。プライベートデプロイメントでは、アプリを一般公開する代わりに、認可されたアクセスが必要になります。 プライベートデプロイメントを使って、チームの公開ポリシーを選択します。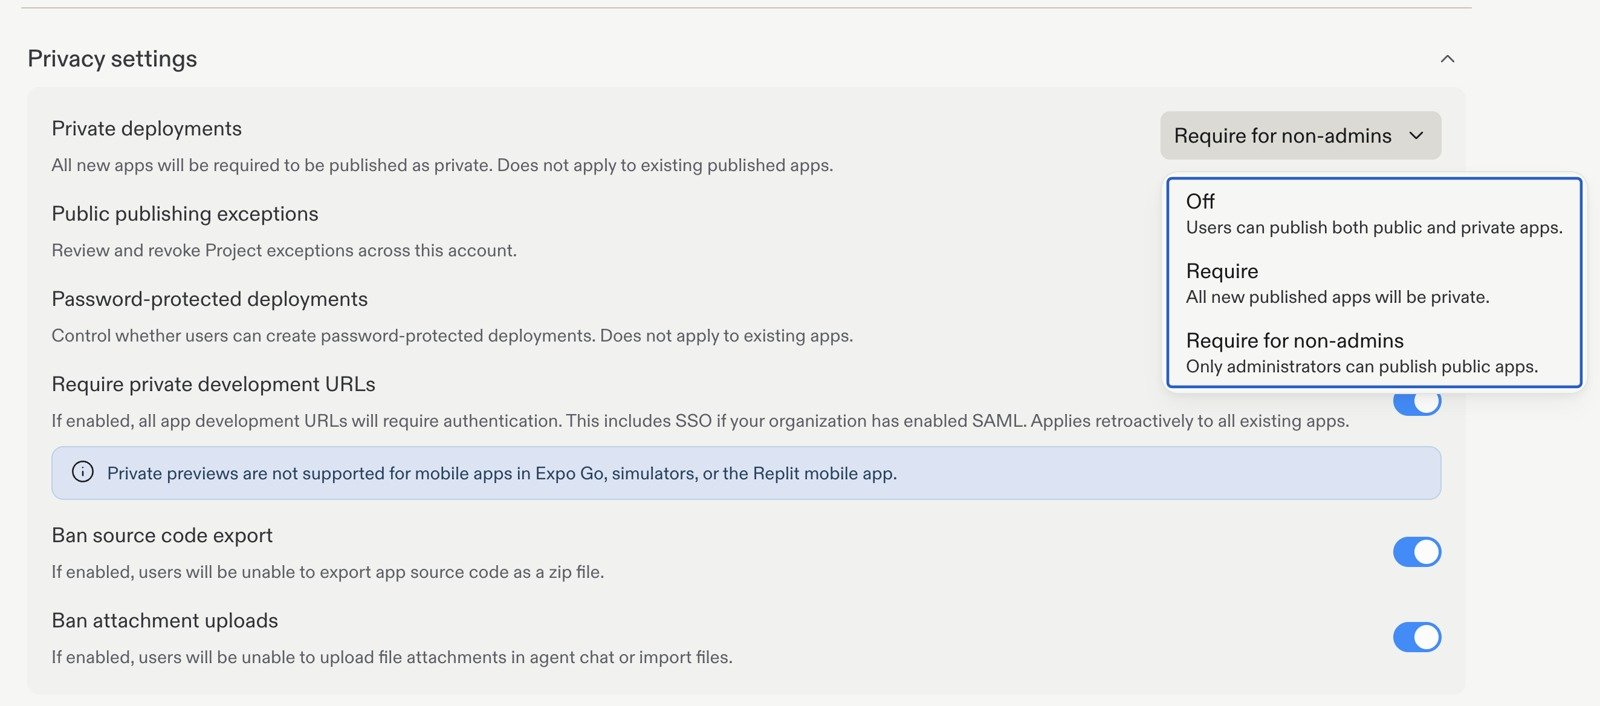
このポリシーは新しく公開されるアプリに適用されます。すでに公開されているアプリの可視性は変更されません。既存のアプリは別途確認してください。
パブリック公開の例外
パブリック公開の例外の横にある管理を選択すると、アカウント全体でプロジェクト固有の例外を確認し、取り消すことができます。これにより、全員に対してポリシーを緩めることなく、パブリック公開が許可されているプロジェクトを管理者が把握できます。Password-protected deployments
パスワード保護を使うと、builderはパスワードを知っている相手に公開済みアプリを共有できます。これは、認証済みIDに紐づくプライベートアクセスとは異なります。 パスワード保護デプロイメントを使って、builderがこれらを作成できるかどうかを制御します。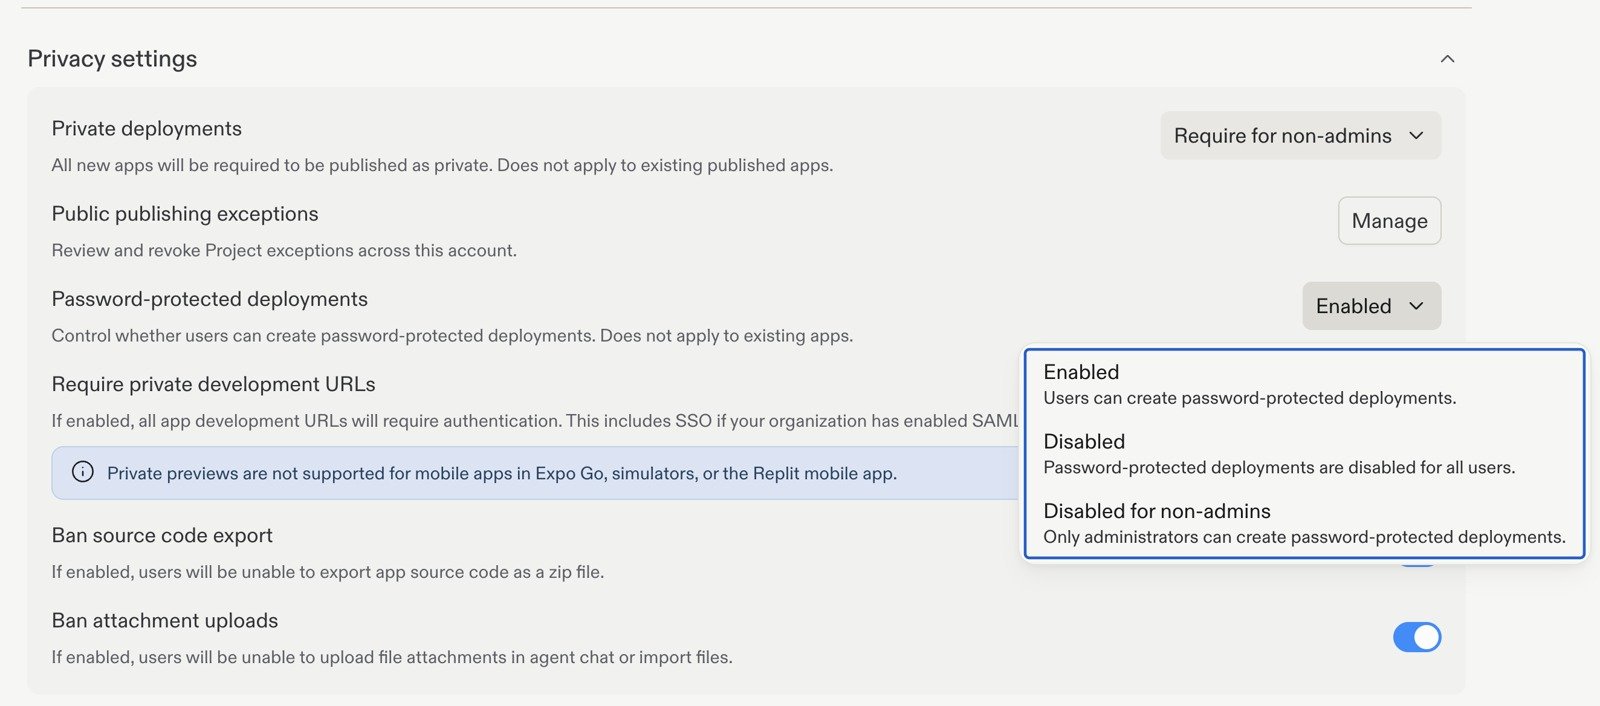
Protect development previews
プライベート開発URLを要求は、公開済みの本番デプロイメントではなく、構築中のアプリへのアクセスを制御します。 有効にすると、すべてのアプリ開発URLで認証が必要になります。組織でSAMLが有効になっている場合、これにはSSOも含まれます。Restrict exports and uploads
同じプライバシー設定セクションには、さらに2つのコントロールがあります。- ソースコードエクスポートを禁止: builderがアプリのソースコードをZIPファイルとしてエクスポートすることを防ぎます。これはエクスポートの制御であり、別の経路でコードが流出しないことを保証するものではありません。
- 添付ファイルのアップロードを禁止: builderがReplitチャットでファイルの添付をアップロードしたり、ファイルをインポートしたりすることを防ぎます。
デプロイメントの地理的リージョンを選択する
デプロイメント設定の下にあるデプロイメントの地理的リージョンを使って、メンバーがプロジェクトを公開できる場所を制御します。すべての地理的リージョンを選択するとすべての利用可能なリージョンを許可でき、特定のリージョンを選択することもできます。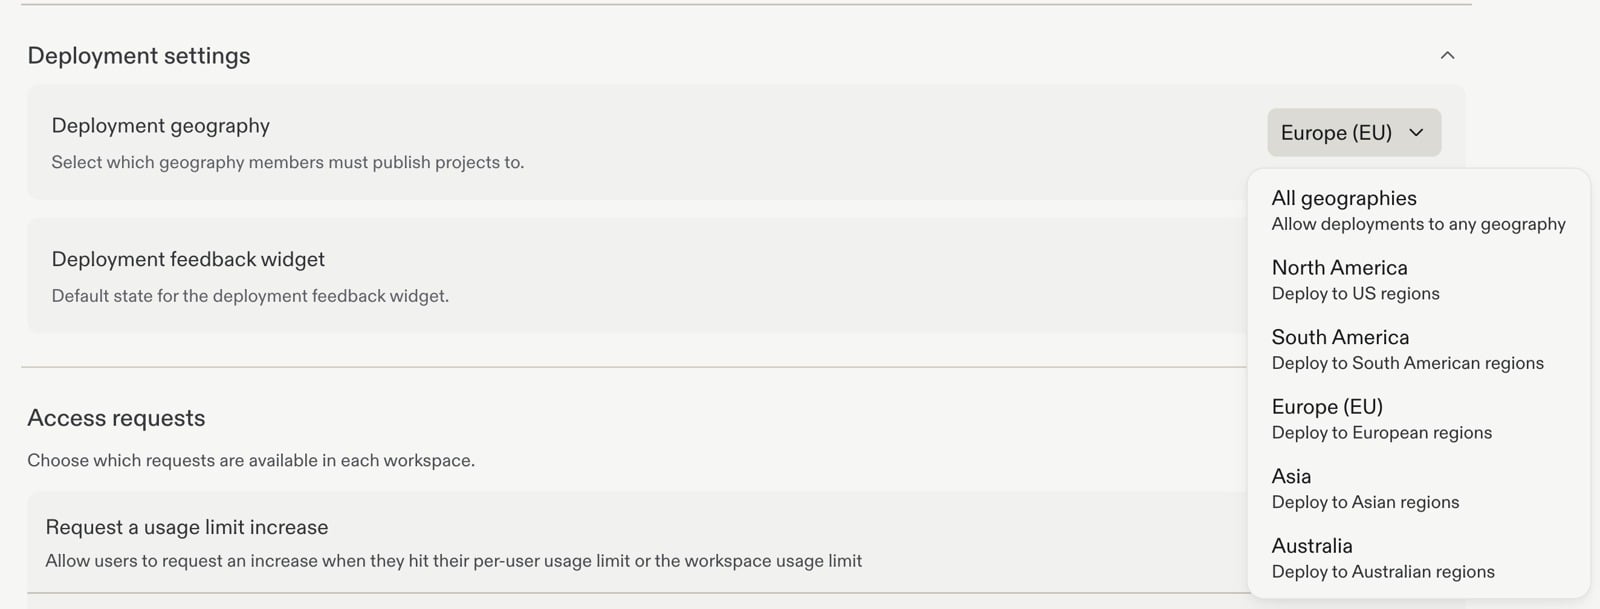
この設定はデプロイメントの地理的リージョンを管理するものです。外部データベースやAPIなど、アプリが使用するすべてのサービスが同じ地理的リージョンでデータを保存・処理することを保証するものではありません。
次のステップ
Agentモードとモデル
承認済みのモデルを選択し、より高いエフォートレベルへのアクセスを制御します。