

워크스페이스 스캔하기
워크스페이스 홈에서 Security를 선택해 Security Center를 엽니다. Run security scan을 선택해 알려진 공개 취약점 기록과 프로젝트 종속성을 대조해 확인하세요. 종속성 스캔은 자동으로도 실행됩니다. CVE(Common Vulnerabilities and Exposures, 공통 취약점 및 노출) 식별자는 앱이 사용하는 서드파티 패키지의 문제와 같이, 공개적으로 기록된 취약점의 이름을 지정합니다.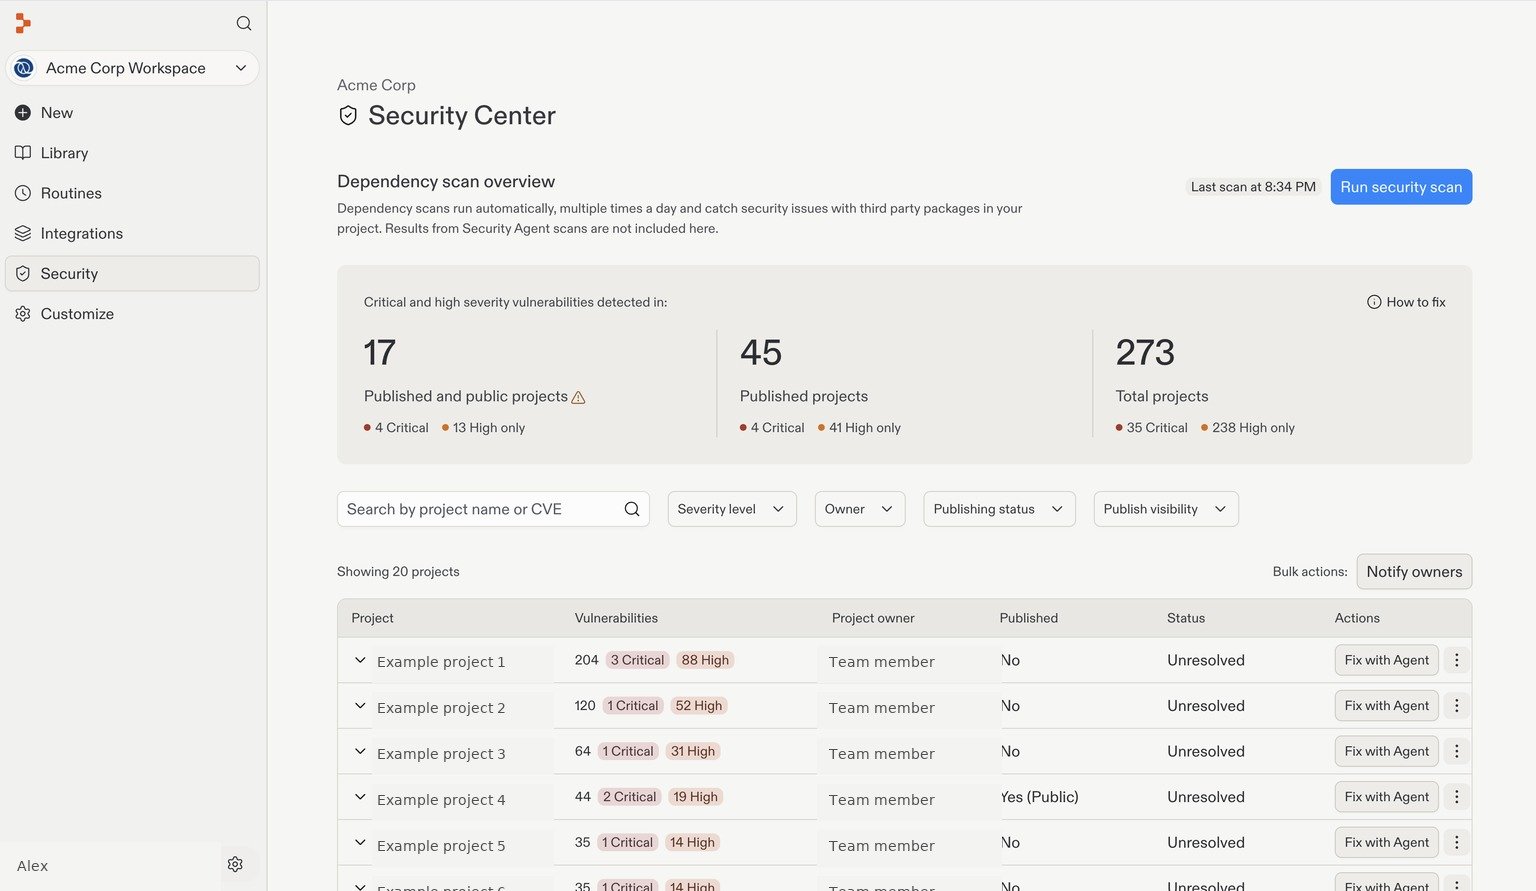
프로젝트 및 소유자 이름을 예시로 대체한 Workspace Security Center.
이 종속성 개요는 알려진 패키지 취약점을 다룹니다. 더 심층적인 소스 코드 보안 스캔의 발견 사항은 포함하지 않습니다.
발견 사항의 우선순위 정하기
개요는 영향을 받은 프로젝트를 노출도별로 그룹화합니다: Published and public projects, Published projects, Total projects. 이 맥락을 심각도와 함께 사용해 먼저 조사할 항목을 결정하세요.- 프로젝트 이름 또는 CVE로 검색합니다.
- 심각도, 소유자, 게시 상태, 공개 범위로 필터링합니다.
- 프로젝트를 펼쳐서 영향을 받은 패키지, 버전, 심각도, CVE 세부 정보를 확인합니다.
- Notify owners를 사용해 영향을 받은 프로젝트를 담당하는 사람들에게 알립니다.
문제 수정하기
영향을 받은 프로젝트 옆의 Fix with Agent를 선택해 Replit이 수정 사항을 준비하도록 하세요.보안 정책 구성하기
Account settings → Advanced → Security를 열어 자동 보호 및 게시 요구 사항을 구성하세요.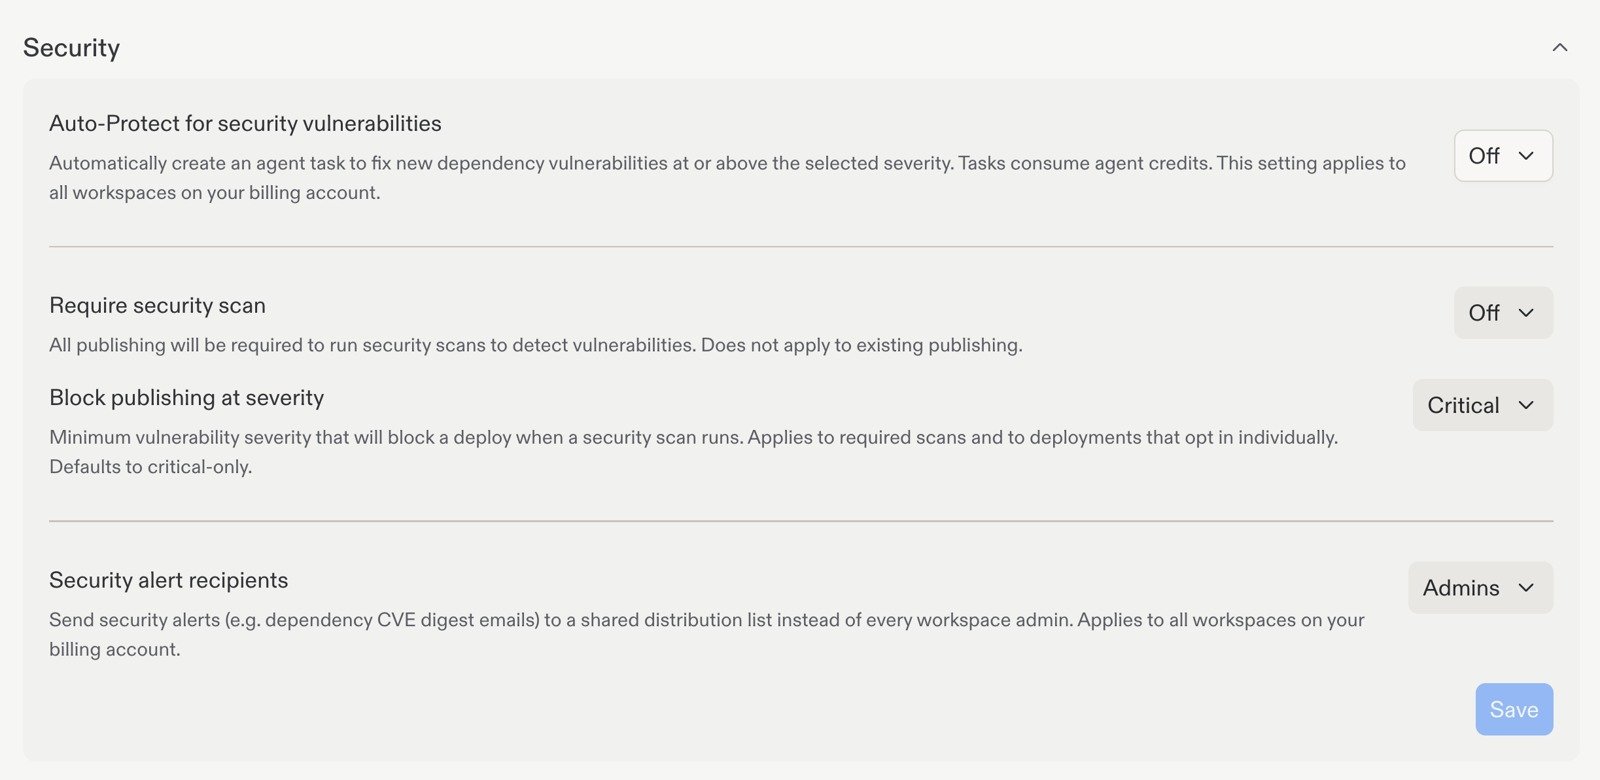
Advanced settings의 보안 컨트롤. 개인 계정 세부 정보 및 관련 없는 설정은 잘라냈습니다.
Auto-Protect 활성화하기
관리자는 Auto-Protect를 활성화해 새로 공개된 종속성 취약점이 프로젝트에 영향을 미칠 때 Replit이 패치를 준비하도록 할 수 있습니다. Auto-Protect for security vulnerabilities 드롭다운을 사용해 작업을 트리거하는 최소 심각도를 선택한 다음, 제안된 변경 사항을 적용하고 다시 게시하기 전에 검토하세요. 이 설정은 결제 계정의 모든 워크스페이스에 적용됩니다. 자동 종속성 스캔은 무료입니다. Replit이 준비하는 수정 작업은 Auto-Protect가 선제적으로 준비한 패치를 포함해 다른 개발 작업과 마찬가지로 과금됩니다. 설정 및 알림 설정은 Auto-Protect를 참고하세요.게시 전 보안 스캔 요구하기
Require security scan을 사용하면 빌더가 수동으로 스캔을 시작하는 데 의존하는 대신, 게시 중에 스캔을 요구할 수 있습니다. 이 설정은 기존 게시에는 적용되지 않습니다. 워크스페이스 전체의 종속성을 확인하고 싶을 때는 언제든 Workspace Security Center에서 Run security scan을 선택할 수 있습니다.심각도별로 게시 차단하기
Block publishing at severity를 사용해 보안 스캔이 실행될 때 배포를 차단하는 최소 취약점 심각도를 선택하세요. 예를 들어 Critical로 설정하면 심각(critical) 발견 사항에 대해 게시가 차단됩니다. 이 임계값은 필수 스캔 및 개별적으로 옵트인한 배포에 적용됩니다. 기본값은 심각(critical) 항목만입니다. 스캔을 게시 요구 사항으로 만들고 싶다면 Require security scan과 함께 이 설정을 지정하세요.보안 알림 수신자 선택하기
Security alert recipients를 사용해 종속성 CVE 다이제스트 이메일과 같은 알림을 모든 워크스페이스 관리자가 아닌 공유 배포 목록으로 보내세요. 이 설정은 결제 계정의 모든 워크스페이스에 적용됩니다. 보안 설정을 구성한 후 Save를 선택하세요.다음 단계
Observability
조직 전체의 사용량 및 감사 로그를 검토하세요.