Conecte gerenciadores de segredos externos ao seu ambiente de desenvolvimento usando os módulos OIDC de código aberto do Replit, credenciais de curta duração e políticas do provedor.
Escolha seu provedor abaixo e forneça a configuração ao Replit para conectar seu gerenciador de segredos e salvá-la no seu ambiente reutilizável. Substitua os identificadores de exemplo pelos recursos do seu ambiente de desenvolvimento e configure primeiro a confiança e as permissões do provedor.
Os módulos configuram credenciais de curta duração do provedor; eles não carregam segredos automaticamente no seu app.
Pré-requisitos: registre https://sts.replit.com como um provedor OIDC da AWS com o público (audience) sts.amazonaws.com e crie o papel acima.
Restrinja a confiança dele ao seu workspace do Replit e conceda acesso de leitura aos segredos necessários.
Consulte as instruções detalhadas da AWS.Peça ao Agent que recupere do provedor conectado os segredos de que seu app precisa e configure o app para usá-los. Diga ao Agent onde procurar, como um projeto, cofre ou caminho de segredo específico.
Pré-requisitos: crie uma identidade de máquina com autenticação por JWT usando o JWKS do Replit, o público (audience) infisical e o org_id do seu workspace.
Conceda a ela acesso de leitura ao ambiente de desenvolvimento e aos caminhos do projeto pretendido.
Consulte as instruções detalhadas do Infisical.Peça ao Agent que recupere do provedor conectado os segredos de que seu app precisa e configure o app para usá-los. Diga ao Agent onde procurar, como um projeto, cofre ou caminho de segredo específico.
Pré-requisitos: crie uma identidade gerenciada ou um registro de app que confie em https://sts.replit.com, com o público (audience) api://AzureADTokenExchange e o subject //replit.com/customer/<customer-id>/org/<org-id>.
Conceda a ela acesso de leitura aos segredos do Key Vault de desenvolvimento.
Consulte as instruções detalhadas do Azure.Peça ao Agent que recupere do provedor conectado os segredos de que seu app precisa e configure o app para usá-los. Diga ao Agent onde procurar, como um projeto, cofre ou caminho de segredo específico.
Pré-requisitos: crie um papel JWT que confie no Replit, vinculado ao org_id do seu workspace e com o nome do host do Vault como público (audience).
Conceda a ele acesso de leitura aos caminhos de segredos pretendidos e garanta que o servidor Vault seja acessível a partir do ambiente.
Consulte as instruções detalhadas do Vault.Peça ao Agent que recupere do provedor conectado os segredos de que seu app precisa e configure o app para usá-los. Diga ao Agent onde procurar, como um projeto, cofre ou caminho de segredo específico.
Pré-requisitos: crie um provedor de identidade de carga de trabalho do Google que confie em https://sts.replit.com, restrito ao seu workspace do Replit.
O público (audience) permitido deve corresponder a //iam.googleapis.com/<provider-resource-name>, usando o nome completo do recurso passado em --workload-identity-provider.
Permita que ele represente a conta de serviço acima e conceda a essa conta acesso ao Secret Manager.
Consulte as instruções detalhadas do Google.Peça ao Agent que recupere do provedor conectado os segredos de que seu app precisa e configure o app para usá-los. Diga ao Agent onde procurar, como um projeto, cofre ou caminho de segredo específico.
Para comandos de app não interativos, peça ao Agent que carregue ~/.config/replit-oidc/env.sh e siga as instruções de tempo de execução no README do provedor vinculado.
A autenticação da CLI não garante a autenticação do SDK nem a renovação de credenciais. Os auxiliares de CLI do Vault e do Infisical não fornecem credenciais a processos de SDK não relacionados.
Precisa de um segredo apenas para este chat?
Peça ao Agent que adicione um segredo pelo nome, sem digitar o valor dele na sua mensagem. Por exemplo:
This app needs DEVELOPMENT_API_KEY. Ask me to add it securely for this chat.
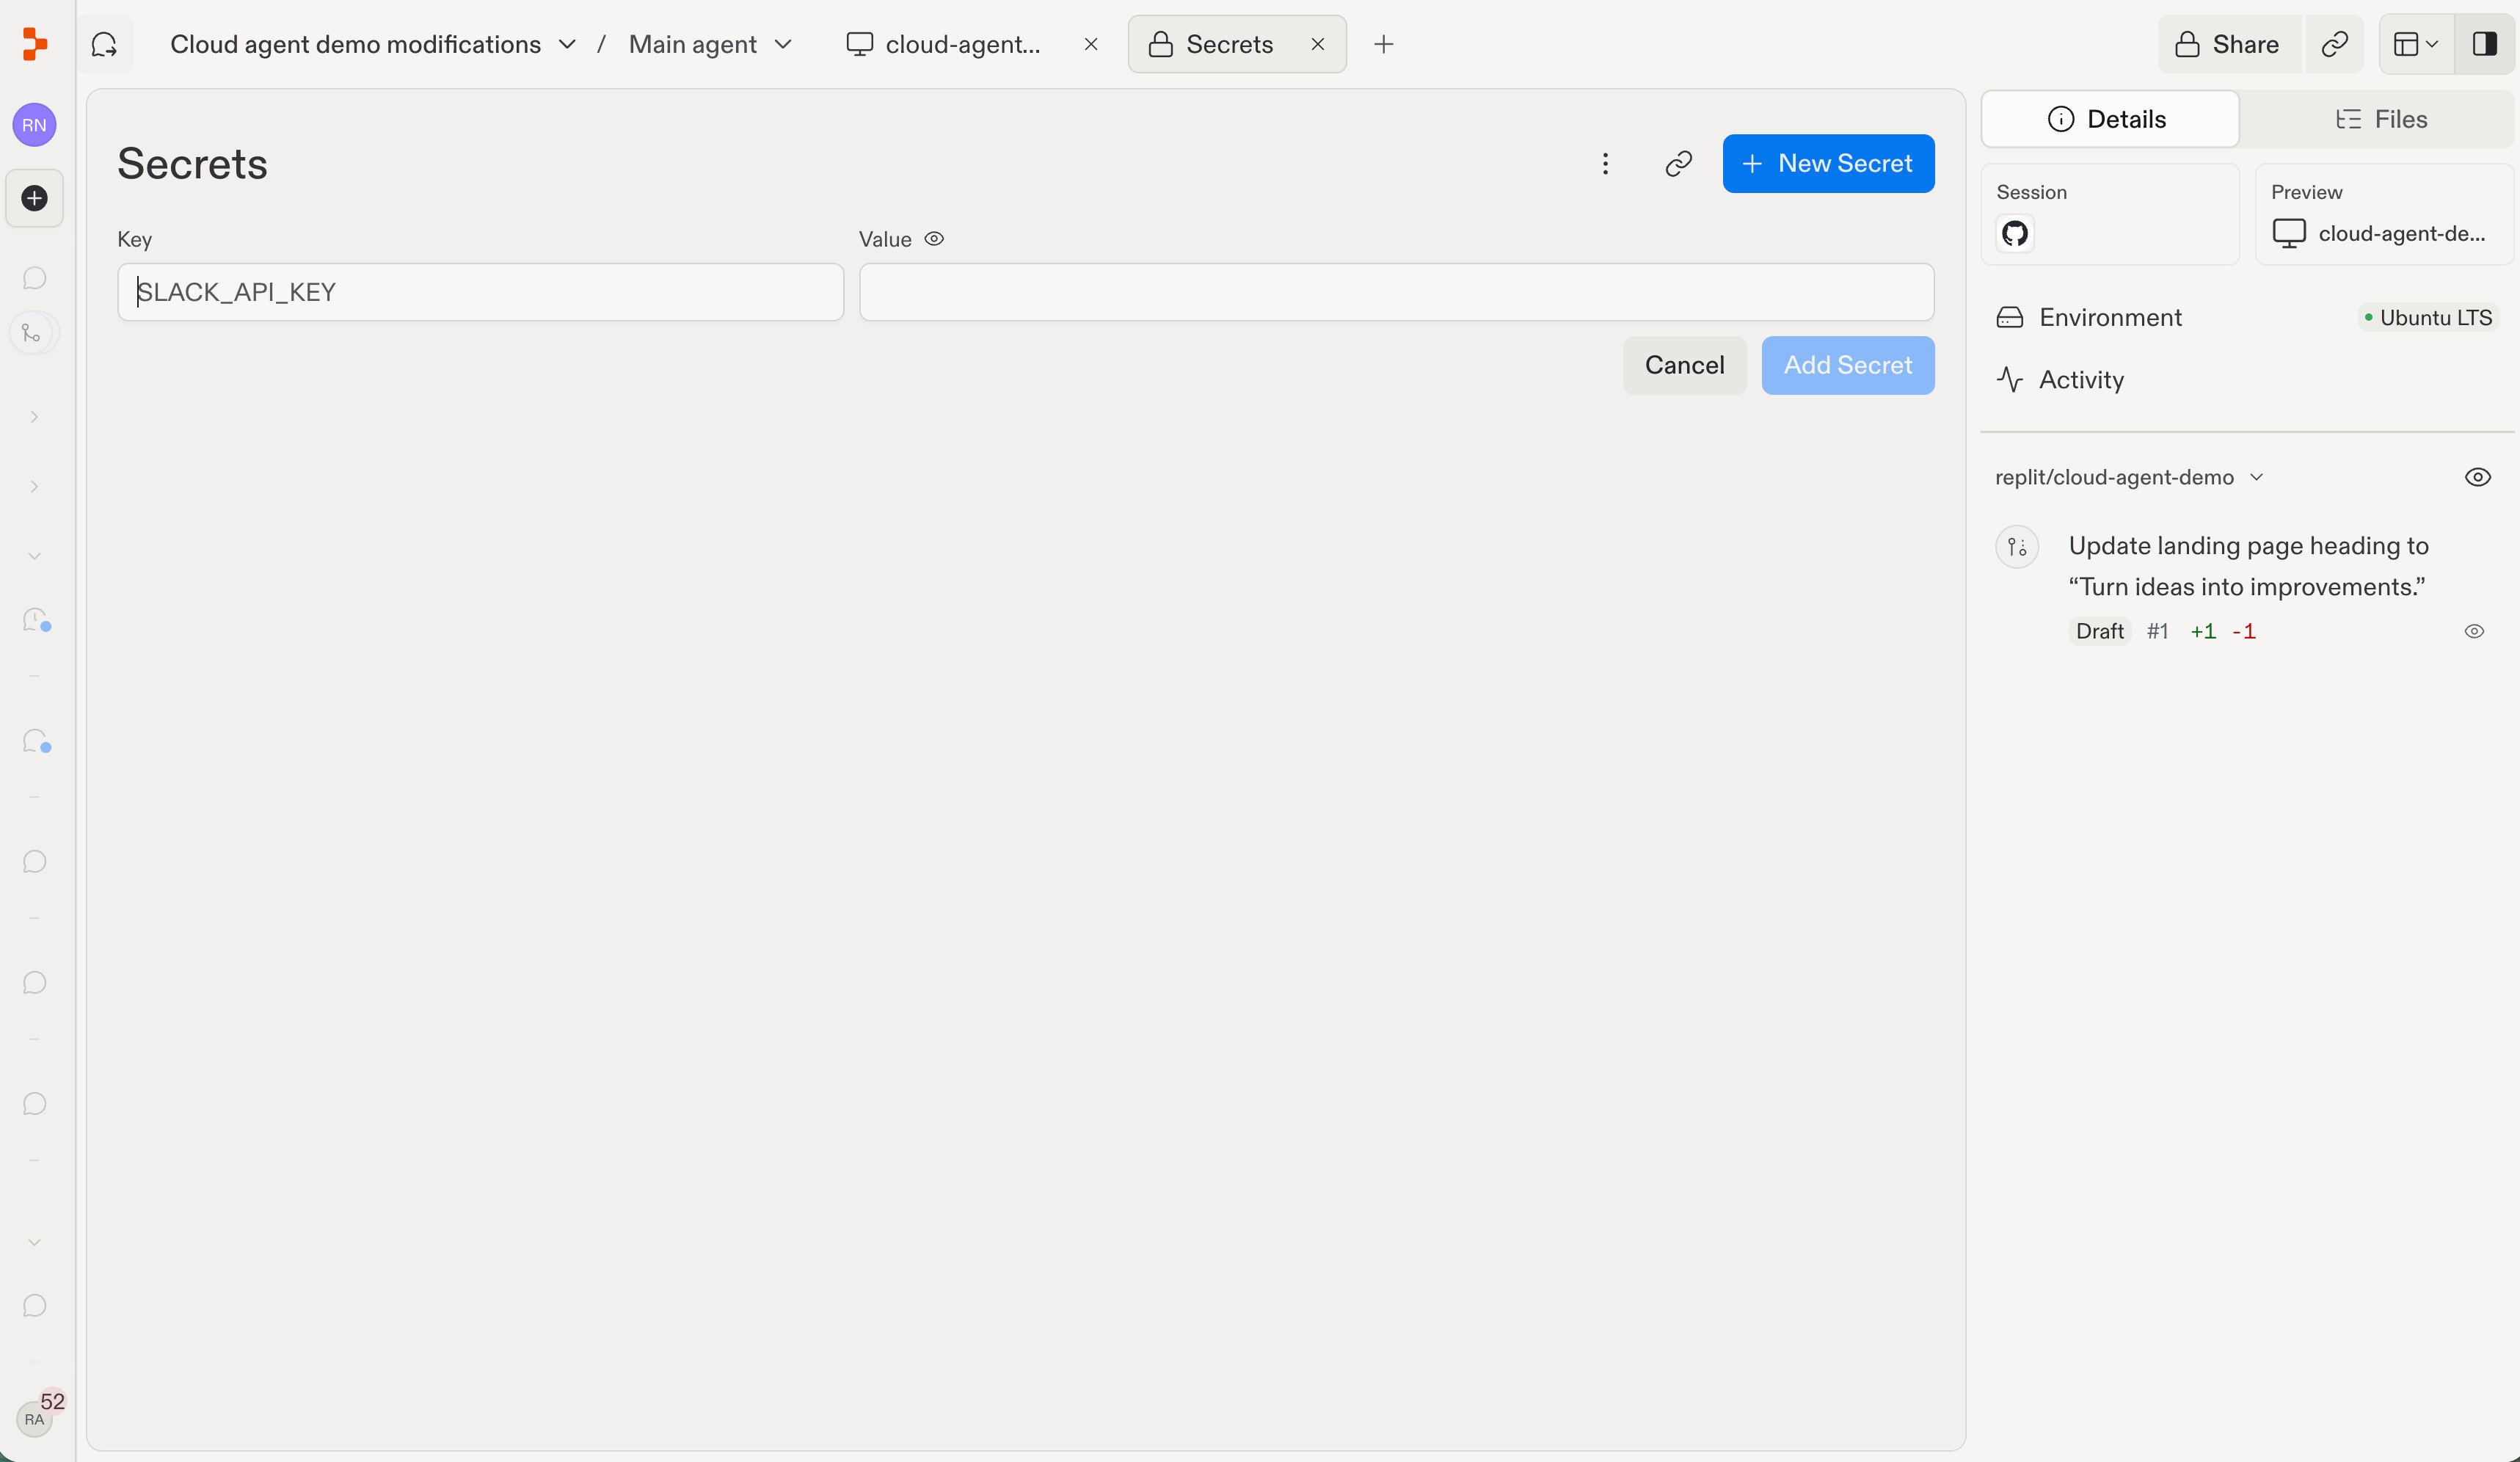
O Agent pode abrir um formulário seguro para você inserir o valor. O segredo é armazenado com segurança e limitado ao chat privado, em vez de ser colocado no seu prompt ou enviado por commit ao Git. Use uma credencial de desenvolvimento apenas com as permissões necessárias; confirme o nome da variável e o escopo exibidos pelo formulário antes de enviar. Não presuma que um segredo com escopo de chat esteja disponível em outro chat ou em um build de ambiente reutilizável.Como alternativa, selecione + na barra de abas do editor e depois Secrets.Selecione New Secret, insira a Key e o Value e selecione Add Secret. Insira credenciais no formulário, nunca no chat.
Esta página foi útil?
Assistant
Responses are generated using AI and may contain mistakes.