Connectez des gestionnaires de secrets externes avec les modules OIDC open source de Replit et des identifiants de fournisseur de courte durée et des politiques de fournisseur.
Choisissez votre fournisseur ci-dessous et donnez cette configuration à Replit pour connecter votre gestionnaire de secrets et l’enregistrer dans votre environnement réutilisable. Remplacez les identifiants d’exemple par vos ressources de développement et configurez d’abord la relation de confiance et les autorisations du fournisseur.
Pour accéder à des packages privés plutôt qu’à des secrets, sélectionnez JFrog Artifactory.
Les modules configurent des identifiants de fournisseur de courte durée ; ils ne chargent pas automatiquement les secrets dans votre app.
Les jetons d’identité Replit, et les identifiants de fournisseur contre lesquels ces modules les échangent, sont disponibles uniquement dans les environnements de développement et l’espace de travail. Ils ne sont pas disponibles dans les apps publiées, y compris Autoscale, Reserved VM et Scheduled Deployments. Pour la production, ajoutez vos identifiants de fournisseur en tant que secrets d’app de production.
Prérequis : enregistrez https://sts.replit.com comme fournisseur OIDC AWS avec l’audience sts.amazonaws.com, et créez le rôle ci-dessus.
Limitez sa relation de confiance à votre workspace Replit et accordez un accès en lecture aux secrets requis.
Consultez les instructions AWS détaillées.Demandez à Agent de récupérer auprès du fournisseur connecté les secrets dont votre app a besoin et de configurer votre app pour les utiliser. Indiquez à Agent où chercher, par exemple un projet, un coffre ou un chemin de secret précis.
Prérequis : créez une identité machine avec authentification JWT utilisant le JWKS de Replit, l’audience infisical et le org_id de votre workspace.
Accordez-lui un accès en lecture à l’environnement de développement et aux chemins du projet visé.
Consultez les instructions Infisical détaillées.Demandez à Agent de récupérer auprès du fournisseur connecté les secrets dont votre app a besoin et de configurer votre app pour les utiliser. Indiquez à Agent où chercher, par exemple un projet, un coffre ou un chemin de secret précis.
Prérequis : créez une identité managée ou un enregistrement d’application faisant confiance à https://sts.replit.com, avec l’audience api://AzureADTokenExchange et le sujet //replit.com/customer/<customer-id>/org/<org-id>.
Accordez-lui un accès en lecture aux secrets Key Vault de développement.
Consultez les instructions Azure détaillées.Demandez à Agent de récupérer auprès du fournisseur connecté les secrets dont votre app a besoin et de configurer votre app pour les utiliser. Indiquez à Agent où chercher, par exemple un projet, un coffre ou un chemin de secret précis.
Prérequis : créez un rôle JWT faisant confiance à Replit, lié au org_id de votre workspace et ayant le nom d’hôte Vault comme audience.
Accordez-lui un accès en lecture aux chemins de secrets visés, et assurez-vous que le serveur Vault est joignable depuis l’environnement.
Consultez les instructions Vault détaillées.Demandez à Agent de récupérer auprès du fournisseur connecté les secrets dont votre app a besoin et de configurer votre app pour les utiliser. Indiquez à Agent où chercher, par exemple un projet, un coffre ou un chemin de secret précis.
Prérequis : utilisez un déploiement JFrog avec l’intégration OIDC activée. La documentation de l’intégration OIDC de JFrog indique qu’elle est prise en charge avec les licences Enterprise X et Enterprise+.
Demandez à un administrateur JFrog de créer une intégration Generic OpenID Connect avec ces paramètres :
Provider Name :replit, correspondant à --provider-name.
Provider URL :https://sts.replit.com.
Token Issuer : facultatif ; s’il est renseigné, utilisez https://sts.replit.com.
Audience :jfrog-replit, correspondant à --audience.
Ajoutez un mappage d’identité avec le Claims JSON suivant :
Remplacez <org-id> par la revendication org_id d’un jeton de charge de travail Replit provenant du workspace qui exécutera l’environnement.
Elle identifie votre workspace Replit, et non votre organisation JFrog.
Replit fournit iss et org_id dans le jeton signé ; le module demande l’audience transmise via --audience.
Ne faites pas correspondre des valeurs iat ou exp fixes, qui changent d’un jeton à l’autre.
Évitez un sub complet propre à un sandbox si les nouveaux sandboxes doivent hériter de l’accès.Accordez au mappage uniquement les autorisations de dépôt dont votre workflow a besoin.
Pour des autorisations strictement limitées à un groupe, laissez Username vide afin d’éviter les autorisations héritées via des groupes rejoints automatiquement.
Utilisez l’origine de la plateforme pour --platform-url, sans /artifactory.
Ajoutez --project-key=<project-key> lorsque vous sélectionnez des mappages d’identité limités à un projet.
Consultez les instructions JFrog détaillées pour la configuration et les revendications des jetons Replit.Demandez à Agent de charger les paramètres d’environnement générés et d’utiliser le wrapper jf authentifié :
source ~/.config/replit-oidc/env.shjf rt ping
Le wrapper échange un jeton de charge de travail Replit contre un jeton JFrog de courte durée et actualise le jeton mis en cache avant les commandes si nécessaire.
Utilisez jf npm, jf pip, jf mvn ou jf docker après avoir configuré les dépôts requis pour cet outil.
Les commandes npm, pip, mvn et docker utilisées seules ne sont pas authentifiées automatiquement par ce module.
Pour un accès direct à l’API, l’assistant jfrog-token renvoie un jeton bearer ; gardez sa sortie hors des journaux et du chat.
Prérequis : créez un fournisseur d’identité de charge de travail Google faisant confiance à https://sts.replit.com, restreint à votre workspace Replit.
Son audience autorisée doit correspondre à //iam.googleapis.com/<provider-resource-name>, en utilisant le nom de ressource complet transmis à --workload-identity-provider.
Autorisez-le à usurper l’identité du compte de service ci-dessus, et accordez à ce compte l’accès à Secret Manager.
Consultez les instructions Google détaillées.Demandez à Agent de récupérer auprès du fournisseur connecté les secrets dont votre app a besoin et de configurer votre app pour les utiliser. Indiquez à Agent où chercher, par exemple un projet, un coffre ou un chemin de secret précis.
Pour les commandes d’app non interactives, demandez à Agent de charger ~/.config/replit-oidc/env.sh et de suivre les instructions d’exécution du README du fournisseur lié.
L’authentification CLI ne garantit ni l’authentification SDK ni l’actualisation des identifiants. Les assistants CLI de Vault et Infisical ne fournissent pas d’identifiants aux processus SDK sans rapport.
Besoin d'un secret pour ce chat uniquement ?
Demandez à Agent d’ajouter un secret par son nom, sans saisir sa valeur dans votre message. Par exemple :
This app needs DEVELOPMENT_API_KEY. Ask me to add it securely for this chat.
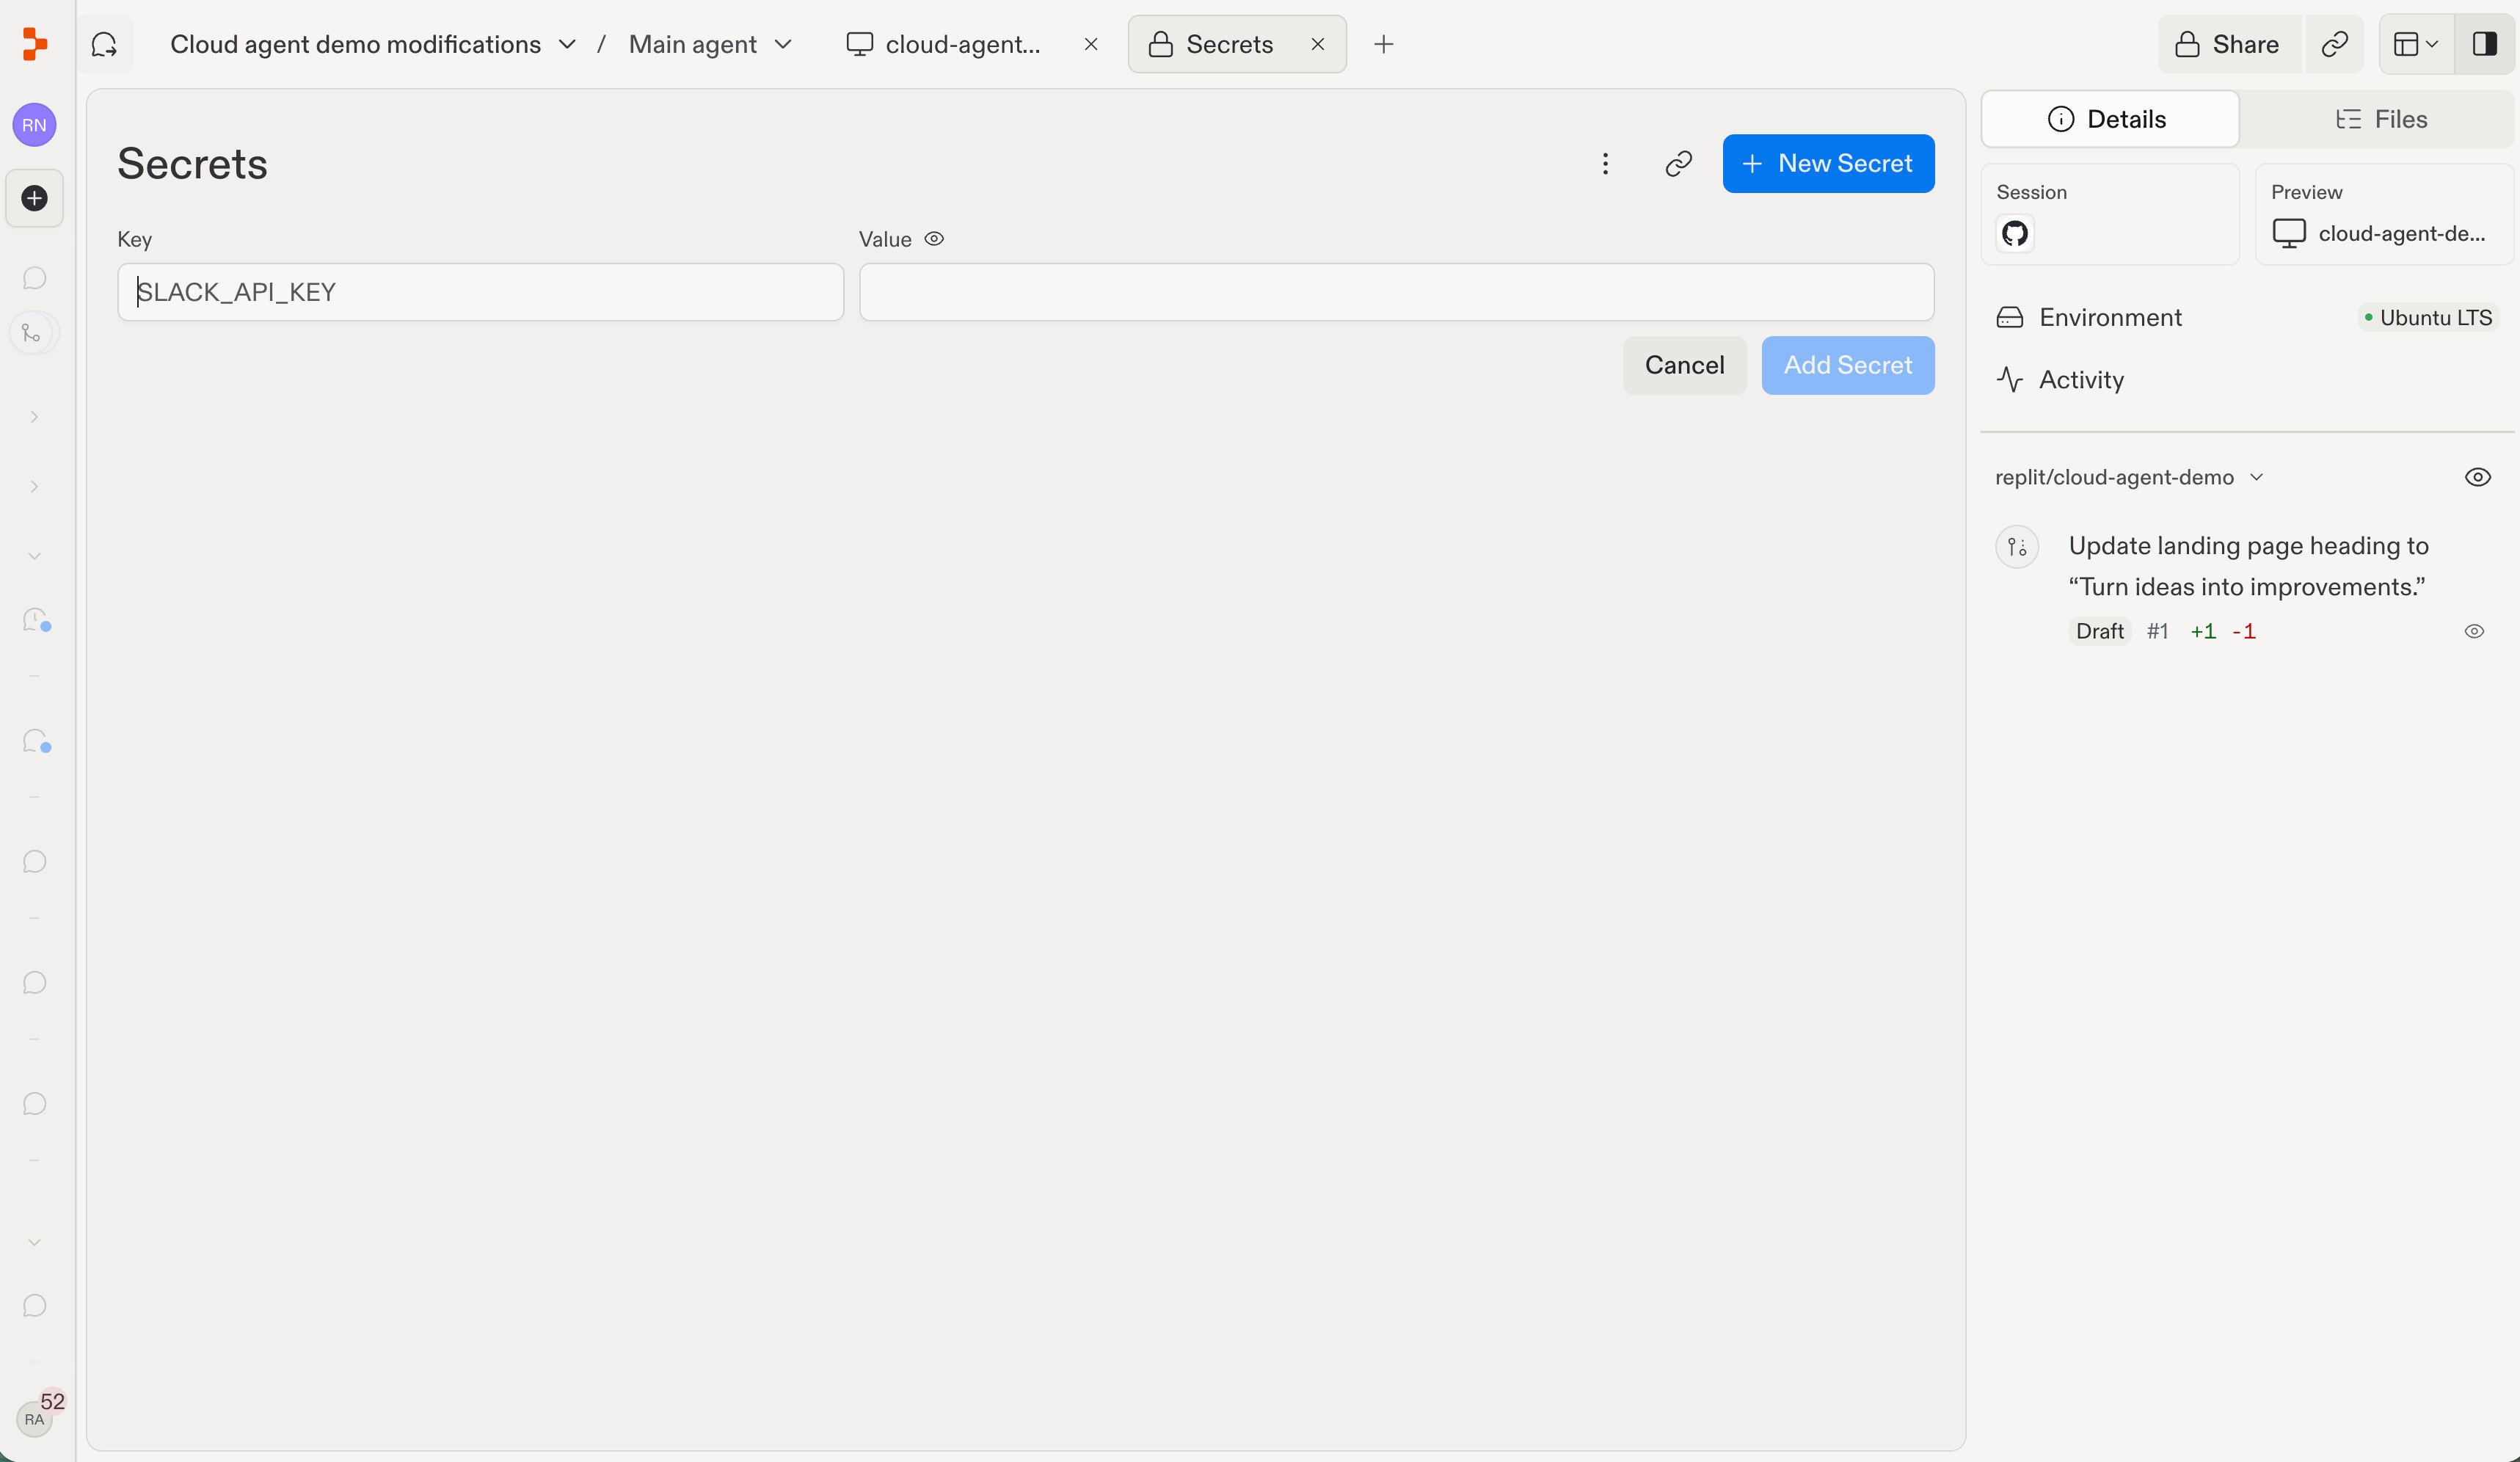
Agent peut ouvrir un formulaire de saisie sécurisé dans lequel vous entrez la valeur. Le secret est stocké de manière sécurisée et limité au chat privé, au lieu d’être placé dans votre prompt ou validé dans Git. Utilisez un identifiant de développement disposant uniquement des autorisations nécessaires ; vérifiez le nom de la variable et la portée affichés par le formulaire avant de l’envoyer. Ne partez pas du principe qu’un secret limité à un chat est disponible dans un autre chat ou dans une construction d’environnement réutilisable.Vous pouvez aussi sélectionner + dans la barre d’onglets de l’éditeur, puis Secrets.Sélectionnez New Secret, saisissez la Key et la Value, puis sélectionnez Add Secret. Saisissez les identifiants dans le formulaire, jamais dans le chat.
Cette page vous a-t-elle été utile ?
{"docsConfig":{"theme":"aspen","$schema":"https://mintlify.com/docs.json","name":"Replit","colors":{"primary":"#FF3C00","light":"#FF3C00","dark":"#FF3C00"},"logo":{"light":"https://mintcdn.com/replit/j4of5To8jzehz0JK/logo/light.svg?fit=max\u0026auto=format\u0026n=j4of5To8jzehz0JK\u0026q=85\u0026s=6209cb5927b56fd1781133af05428373","dark":"https://mintcdn.com/replit/j4of5To8jzehz0JK/logo/dark.svg?fit=max\u0026auto=format\u0026n=j4of5To8jzehz0JK\u0026q=85\u0026s=9cbba158300d48c49d8b888e71015495","href":"/welcome"},"favicon":"https://mintcdn.com/replit/CmOMKRnamiqG44eH/favicon.ico?fit=max\u0026auto=format\u0026n=CmOMKRnamiqG44eH\u0026q=85\u0026s=c89a6df6f537373c946c7a5f0ac65475","appearance":{"default":"light"},"background":{"color":{"light":"#F6F5F4","dark":"#1E1E1F"}},"navbar":{"links":[],"primary":{"type":"button","label":"Start Building","href":"https://replit.com?ref=docs"}},"footer":{"socials":{"x":"https://x.com/replit","linkedin":"https://www.linkedin.com/company/repl-it","youtube":"https://www.youtube.com/@replit"}},"seo":{"metatags":{"og:site_name":"Replit Docs","twitter:site":"@replit","twitter:creator":"@replit","author":"Replit"},"indexing":"all"},"fonts":{"heading":{"family":"ABC Diatype Plus","weight":400,"source":"https://cdn.replit.com/dotcom/fonts/ABCDiatypePlusVariable.woff2","format":"woff2"},"body":{"family":"ABC Diatype Plus","weight":400,"source":"https://cdn.replit.com/dotcom/fonts/ABCDiatypePlusVariable.woff2","format":"woff2"}},"integrations":{"segment":{"key":"dMePKGC4BqfBivpe0Hvl8IoPpzSHgjdX"}},"contextual":{"options":["copy","view"],"display":"header"},"thumbnails":{"appearance":"light","background":"https://mintcdn.com/replit/j4of5To8jzehz0JK/thumb.png?fit=max\u0026auto=format\u0026n=j4of5To8jzehz0JK\u0026q=85\u0026s=a7db7f0256b2fa06810fb4d378e63cc5","fonts":{"family":"ABC Diatype Plus"}},"styling":{"latex":true},"navigation":{"languages":[{"language":"en","href":"welcome"},{"language":"fr","navbar":{"links":[],"primary":{"type":"button","label":"Commencer à créer","href":"https://replit.com?ref=docs"}},"href":"fr/welcome"},{"language":"pt","hidden":false,"navbar":{"links":[],"primary":{"type":"button","label":"Comece a criar","href":"https://replit.com?ref=docs"}},"href":"pt/welcome"},{"language":"ja","hidden":false,"navbar":{"links":[],"primary":{"type":"button","label":"作成を開始","href":"https://replit.com?ref=docs"}},"href":"ja/welcome"},{"language":"ko","hidden":false,"navbar":{"links":[],"primary":{"type":"button","label":"빌드 시작하기","href":"https://replit.com?ref=docs"}},"href":"ko/welcome"}]}},"deployment":{"deploymentMetadataValue":{"subdomain":"replit","hasAudioNarration":false,"actualSubdomain":"replit","customDomains":["docs.replit.com","docs.repl.it"],"gitSource":{"type":"github","owner":"replit","repo":"replit-docs","deployBranch":"main","contentDirectory":"docs","isPrivate":true,"mountPath":"","label":""},"feedback":{"thumbs":true,"issues":true,"edits":false},"entitlements":{"AI_CHAT":{"status":"ENABLED"},"REMOVE_BRANDING":{"status":"ENABLED"},"CONTEXTUAL_FEEDBACK":{"status":"ENABLED"},"CODE_SNIPPET_FEEDBACK":{"status":"ENABLED"},"WEB_MCP":{"status":"ENABLED"},"NARRATION":{"status":"ENABLED"}},"buildId":"6afb2a5db09aae6e43973eef","clientVersion":"0.0.4167","searchFilterCounts":[{"language":"en","tag":"Features","count":367},{"language":"fr","tag":"Fonctionnalités","count":367},{"language":"ja","tag":"機能","count":367},{"language":"ko","tag":"기능","count":367},{"language":"pt","tag":"Funcionalidades","count":367},{"language":"en","tag":"Changelog","count":101},{"language":"fr","tag":"Journal des modifications","count":101},{"language":"ja","tag":"変更履歴","count":101},{"language":"ko","tag":"변경 내역","count":101},{"language":"pt","tag":"Registro de alterações","count":101},{"language":"en","tag":"Enterprise","count":41},{"language":"en","tag":"Apps","count":41},{"language":"fr","tag":"Apps","count":41},{"language":"ja","tag":"Apps","count":41},{"language":"ko","tag":"Apps","count":41},{"language":"pt","tag":"Apps","count":41},{"language":"fr","tag":"Entreprise","count":40},{"language":"ja","tag":"Enterprise","count":40},{"language":"ko","tag":"Enterprise","count":40},{"language":"pt","tag":"Enterprise","count":40},{"language":"en","tag":"Use cases","count":39},{"language":"fr","tag":"Use cases","count":39},{"language":"ja","tag":"Use cases","count":39},{"language":"ko","tag":"Use cases","count":39},{"language":"pt","tag":"Use cases","count":39},{"language":"en","tag":"Chats","count":25},{"language":"en","tag":"Designs","count":25},{"language":"fr","tag":"Chats","count":25},{"language":"fr","tag":"Designs","count":25},{"language":"ja","tag":"Chats","count":25},{"language":"ja","tag":"Designs","count":25},{"language":"ko","tag":"Chats","count":25},{"language":"ko","tag":"Designs","count":25},{"language":"pt","tag":"Chats","count":25},{"language":"pt","tag":"Designs","count":25},{"language":"en","tag":"Trust \u0026 Billing","count":23},{"language":"fr","tag":"Confiance et facturation","count":23},{"language":"ja","tag":"信頼と請求","count":23},{"language":"ko","tag":"신뢰 및 결제","count":23},{"language":"pt","tag":"Confiança e faturamento","count":23},{"language":"en","tag":"Web","count":22},{"language":"fr","tag":"Web","count":22},{"language":"ja","tag":"Web","count":22},{"language":"ko","tag":"Web","count":22},{"language":"pt","tag":"Web","count":22},{"language":"en","tag":"Help","count":20},{"language":"fr","tag":"Help","count":20},{"language":"ja","tag":"Help","count":20},{"language":"ko","tag":"Help","count":20},{"language":"pt","tag":"Help","count":20}]},"assistantConfig":{"deflection":{"enabled":true,"email":"support@replit.com"}},"basePath":"","hasChatPermissions":true,"hasWebMcpPermissions":true,"toggles":[{"name":"kill-isr","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"custom-rbac-roles","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"agent-mintlify-slack","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"agent-integrations-settings","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"rbac-expansion","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automations-pr-grouping","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"custom-prefix","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"analytics-v7","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"user-flows-analytics","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"no-publish-flow","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-onboarding","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"snapshot-serving-live","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"stripTemperatureMiddleware","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"support-platform-pylon-zendesk","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"snapshot-serving","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"instant-rollback","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"granular-notifications-server","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"granular-notifications","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automations-fable","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"fixed-ai-action-pricing","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automation-resolve-merge-conflict","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"scoped-publishing","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"mintql","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"page-level-analytics","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"editor-version-history-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"billing-page-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"full-page-search","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workspace-projects","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"assistant-v5","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"fork-pr-previews","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"revalidation-jwt","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-sso-scim","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"hobby-abuse-scan","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"dashboard-inbox","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-signup","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"turbopuffer-dual-write","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-enabled","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"approve-review-flow","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"editor-metadata","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"sso-setup-deadline-banner","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"turbopuffer-serve","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"live-agents","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"starter-pricing","enabled":true,"variant":{"name":"treatment","enabled":true,"payload":{"type":"string","value":"treatment"},"feature_enabled":true},"impressionData":false},{"name":"llms-txt-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false}],"googleFontsInlined":false},"customCss":[{"filePath":"styles.css","href":"/_mintlify/custom/replit/d427c49142834eef/styles.css"}],"page":{"pagePath":"fr/build/code/adding-secrets-to-environments","slug":"/fr/build/code/adding-secrets-to-environments","pageMetadata":{"title":"Ajouter des secrets aux environnements","sidebarTitle":"Ajouter des secrets","description":"Connectez des gestionnaires de secrets externes avec les modules OIDC open source de Replit et des identifiants de fournisseur de courte durée et des politiques de fournisseur.","robots":"noindex, nofollow","noindex":true,"href":"/fr/build/code/adding-secrets-to-environments"},"description":{"compiledSource":"\"use strict\";\nconst {jsx: _jsx} = arguments[0];\nconst {useMDXComponents: _provideComponents} = arguments[0];\nfunction _createMdxContent(props) {\n const _components = {\n p: \"p\",\n ..._provideComponents(),\n ...props.components\n };\n return _jsx(_components.p, {\n children: \"Connectez des gestionnaires de secrets externes avec les modules OIDC open source de Replit et des identifiants de fournisseur de courte durée et des politiques de fournisseur.\"\n });\n}\nfunction MDXContent(props = {}) {\n const {wrapper: MDXLayout} = {\n ..._provideComponents(),\n ...props.components\n };\n return MDXLayout ? _jsx(MDXLayout, {\n ...props,\n children: _jsx(_createMdxContent, {\n ...props\n })\n }) : _createMdxContent(props);\n}\nreturn {\n default: MDXContent\n};\n","frontmatter":{},"scope":{}},"pageType":"default","mdx":{"mdxSource":{"compiledSource":"\"use strict\";const{Fragment:_Fragment,jsx:_jsx,jsxs:_jsxs}=arguments[0];const{useMDXComponents:_provideComponents}=arguments[0];function _createMdxContent(props){const _components={a:`a`,code:`code`,li:`li`,p:`p`,pre:`pre`,span:`span`,strong:`strong`,ul:`ul`,..._provideComponents(),...props.components},{Accordion,CodeBlock,Heading,Note,OptimizedImage,Tab,Tabs}=_components;if(!Accordion)_missingMdxReference(`Accordion`,true);if(!CodeBlock)_missingMdxReference(`CodeBlock`,true);if(!Heading)_missingMdxReference(`Heading`,true);if(!Note)_missingMdxReference(`Note`,true);if(!OptimizedImage)_missingMdxReference(`OptimizedImage`,true);if(!Tab)_missingMdxReference(`Tab`,true);if(!Tabs)_missingMdxReference(`Tabs`,true);return _jsxs(_Fragment,{children:[_jsxs(_components.p,{children:[`Choisissez votre fournisseur ci-dessous et donnez cette configuration à Replit pour connecter votre gestionnaire de secrets et l’enregistrer dans votre `,_jsx(_components.a,{href:`/fr/build/code/create-reusable-environment`,children:`environnement réutilisable`}),`. Remplacez les identifiants d’exemple par vos ressources de développement et configurez d’abord la relation de confiance et les autorisations du fournisseur.\nPour accéder à des packages privés plutôt qu’à des secrets, sélectionnez `,_jsx(_components.strong,{children:`JFrog Artifactory`}),`.\nLes modules configurent des identifiants de fournisseur de courte durée ; ils ne chargent pas automatiquement les secrets dans votre app.`]}),`\n`,_jsx(Note,{children:_jsxs(_components.p,{children:[`Les jetons d’identité Replit, et les identifiants de fournisseur contre lesquels ces modules les échangent, sont disponibles uniquement dans les environnements de développement et l’espace de travail. Ils ne sont pas disponibles dans les apps publiées, y compris Autoscale, Reserved VM et Scheduled Deployments. Pour la production, ajoutez vos identifiants de fournisseur en tant que `,_jsx(_components.a,{href:`/fr/core-concepts/project-editor/app-setup/secrets`,children:`secrets d’app de production`}),`.`]})}),`\n`,_jsx(Heading,{level:`2`,id:`connecter-votre-gestionnaire-de-secrets`,children:`Connecter votre gestionnaire de secrets`}),`\n`,_jsxs(Tabs,{children:[_jsxs(Tab,{title:`AWS Secrets Manager`,id:`aws-secrets-manager`,children:[_jsx(CodeBlock,{filename:``,numberOfLines:`9`,language:`yaml`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`yaml`,children:_jsxs(_components.code,{language:`yaml`,numberOfLines:`9`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`repos`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`:`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` - `}),_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`repo`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`https://github.com/replit/dev-modules`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:` ref`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`main`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:` path`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`dev-modules`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`build`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`:`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` - `}),_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`run`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`>`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`-`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` bash ./dev-modules/aws-oidc/build.sh`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --role-arn=arn:aws:iam::123456789012:role/replit-development`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --region=us-east-1`})}),`\n`]})})}),_jsxs(_components.p,{children:[`Prérequis : enregistrez `,_jsx(_components.code,{children:`https://sts.replit.com`}),` comme fournisseur OIDC AWS avec l’audience `,_jsx(_components.code,{children:`sts.amazonaws.com`}),`, et créez le rôle ci-dessus.\nLimitez sa relation de confiance à votre workspace Replit et accordez un accès en lecture aux secrets requis.\nConsultez les `,_jsx(_components.a,{href:`https://github.com/replit/dev-modules/tree/main/aws-oidc`,children:`instructions AWS détaillées`}),`.`]}),_jsx(_components.p,{children:`Demandez à Agent de récupérer auprès du fournisseur connecté les secrets dont votre app a besoin et de configurer votre app pour les utiliser. Indiquez à Agent où chercher, par exemple un projet, un coffre ou un chemin de secret précis.`})]}),_jsxs(Tab,{title:`Infisical`,id:`infisical`,children:[_jsx(CodeBlock,{filename:``,numberOfLines:`10`,language:`yaml`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`yaml`,children:_jsxs(_components.code,{language:`yaml`,numberOfLines:`10`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`repos`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`:`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` - `}),_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`repo`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`https://github.com/replit/dev-modules`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:` ref`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`main`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:` path`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`dev-modules`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`build`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`:`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` - `}),_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`run`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`>`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`-`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` bash ./dev-modules/infisical-oidc/build.sh`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --identity-id=\"\u003cmachine-identity-id>\"`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --project-id=\"\u003cproject-id>\"`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --environment=dev`})}),`\n`]})})}),_jsxs(_components.p,{children:[`Prérequis : créez une identité machine avec authentification JWT utilisant le JWKS de Replit, l’audience `,_jsx(_components.code,{children:`infisical`}),` et le `,_jsxs(_components.a,{href:`https://github.com/replit/dev-modules/tree/main#how-oidc-works`,children:[_jsx(_components.code,{children:`org_id`}),` de votre workspace`]}),`.\nAccordez-lui un accès en lecture à l’environnement de développement et aux chemins du projet visé.\nConsultez les `,_jsx(_components.a,{href:`https://github.com/replit/dev-modules/tree/main/infisical-oidc`,children:`instructions Infisical détaillées`}),`.`]}),_jsx(_components.p,{children:`Demandez à Agent de récupérer auprès du fournisseur connecté les secrets dont votre app a besoin et de configurer votre app pour les utiliser. Indiquez à Agent où chercher, par exemple un projet, un coffre ou un chemin de secret précis.`})]}),_jsxs(Tab,{title:`Azure Key Vault`,id:`azure-key-vault`,children:[_jsx(CodeBlock,{filename:``,numberOfLines:`10`,language:`yaml`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`yaml`,children:_jsxs(_components.code,{language:`yaml`,numberOfLines:`10`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`repos`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`:`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` - `}),_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`repo`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`https://github.com/replit/dev-modules`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:` ref`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`main`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:` path`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`dev-modules`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`build`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`:`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` - `}),_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`run`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`>`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`-`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` bash ./dev-modules/azure-oidc/build.sh`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --client-id=\"\u003cclient-id>\"`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --tenant-id=\"\u003ctenant-id>\"`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --subscription-id=\"\u003csubscription-id>\"`})}),`\n`]})})}),_jsxs(_components.p,{children:[`Prérequis : créez une identité managée ou un enregistrement d’application faisant confiance à `,_jsx(_components.code,{children:`https://sts.replit.com`}),`, avec l’audience `,_jsx(_components.code,{children:`api://AzureADTokenExchange`}),` et le sujet `,_jsx(_components.a,{href:`https://github.com/replit/dev-modules/tree/main#how-oidc-works`,children:_jsx(_components.code,{children:`//replit.com/customer/\u003ccustomer-id>/org/\u003corg-id>`})}),`.\nAccordez-lui un accès en lecture aux secrets Key Vault de développement.\nConsultez les `,_jsx(_components.a,{href:`https://github.com/replit/dev-modules/tree/main/azure-oidc`,children:`instructions Azure détaillées`}),`.`]}),_jsx(_components.p,{children:`Demandez à Agent de récupérer auprès du fournisseur connecté les secrets dont votre app a besoin et de configurer votre app pour les utiliser. Indiquez à Agent où chercher, par exemple un projet, un coffre ou un chemin de secret précis.`})]}),_jsxs(Tab,{title:`HashiCorp Vault`,id:`hashicorp-vault`,children:[_jsx(CodeBlock,{filename:``,numberOfLines:`9`,language:`yaml`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`yaml`,children:_jsxs(_components.code,{language:`yaml`,numberOfLines:`9`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`repos`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`:`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` - `}),_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`repo`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`https://github.com/replit/dev-modules`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:` ref`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`main`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:` path`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`dev-modules`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`build`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`:`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` - `}),_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`run`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`>`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`-`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` bash ./dev-modules/vault-oidc/build.sh`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --address=https://vault.example.com`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --role=replit-development`})}),`\n`]})})}),_jsxs(_components.p,{children:[`Prérequis : créez un rôle JWT faisant confiance à Replit, lié au `,_jsxs(_components.a,{href:`https://github.com/replit/dev-modules/tree/main#how-oidc-works`,children:[_jsx(_components.code,{children:`org_id`}),` de votre workspace`]}),` et ayant le nom d’hôte Vault comme audience.\nAccordez-lui un accès en lecture aux chemins de secrets visés, et assurez-vous que le serveur Vault est joignable depuis l’environnement.\nConsultez les `,_jsx(_components.a,{href:`https://github.com/replit/dev-modules/tree/main/vault-oidc`,children:`instructions Vault détaillées`}),`.`]}),_jsx(_components.p,{children:`Demandez à Agent de récupérer auprès du fournisseur connecté les secrets dont votre app a besoin et de configurer votre app pour les utiliser. Indiquez à Agent où chercher, par exemple un projet, un coffre ou un chemin de secret précis.`})]}),_jsxs(Tab,{title:`JFrog Artifactory`,id:`jfrog-artifactory`,children:[_jsx(CodeBlock,{filename:``,numberOfLines:`10`,language:`yaml`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`yaml`,children:_jsxs(_components.code,{language:`yaml`,numberOfLines:`10`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`repos`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`:`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` - `}),_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`repo`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`https://github.com/replit/dev-modules`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:` ref`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`main`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:` path`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`dev-modules`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`build`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`:`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` - `}),_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`run`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`>`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`-`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` bash ./dev-modules/jfrog-oidc/build.sh`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --platform-url=https://example.jfrog.io`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --provider-name=replit`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --audience=jfrog-replit`})}),`\n`]})})}),_jsxs(_components.p,{children:[`Prérequis : utilisez un déploiement JFrog avec l’intégration OIDC activée. La `,_jsx(_components.a,{href:`https://docs.jfrog.com/administration/docs/openid-connect-integration`,children:`documentation de l’intégration OIDC de JFrog`}),` indique qu’elle est prise en charge avec les licences Enterprise X et Enterprise+.\nDemandez à un administrateur JFrog de créer une intégration `,_jsx(_components.strong,{children:`Generic OpenID Connect`}),` avec ces paramètres :`]}),_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Provider Name :`}),` `,_jsx(_components.code,{children:`replit`}),`, correspondant à `,_jsx(_components.code,{children:`--provider-name`}),`.`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Provider URL :`}),` `,_jsx(_components.code,{children:`https://sts.replit.com`}),`.`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Token Issuer :`}),` facultatif ; s’il est renseigné, utilisez `,_jsx(_components.code,{children:`https://sts.replit.com`}),`.`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Audience :`}),` `,_jsx(_components.code,{children:`jfrog-replit`}),`, correspondant à `,_jsx(_components.code,{children:`--audience`}),`.`]}),`\n`]}),_jsxs(_components.p,{children:[`Ajoutez un mappage d’identité avec le `,_jsx(_components.strong,{children:`Claims JSON`}),` suivant :`]}),_jsx(CodeBlock,{filename:``,numberOfLines:`5`,language:`json`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`json`,children:_jsxs(_components.code,{language:`json`,numberOfLines:`5`,children:[_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`{`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#9CDCFE`},children:` \"iss\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"https://sts.replit.com\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#9CDCFE`},children:` \"aud\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"jfrog-replit\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#9CDCFE`},children:` \"org_id\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"\u003corg-id>\"`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`}`})}),`\n`]})})}),_jsxs(_components.p,{children:[`Remplacez `,_jsx(_components.code,{children:`\u003corg-id>`}),` par la revendication `,_jsx(_components.code,{children:`org_id`}),` d’un jeton de charge de travail Replit provenant du workspace qui exécutera l’environnement.\nElle identifie votre workspace Replit, et non votre organisation JFrog.\nReplit fournit `,_jsx(_components.code,{children:`iss`}),` et `,_jsx(_components.code,{children:`org_id`}),` dans le jeton signé ; le module demande l’audience transmise via `,_jsx(_components.code,{children:`--audience`}),`.\nNe faites pas correspondre des valeurs `,_jsx(_components.code,{children:`iat`}),` ou `,_jsx(_components.code,{children:`exp`}),` fixes, qui changent d’un jeton à l’autre.\nÉvitez un `,_jsx(_components.code,{children:`sub`}),` complet propre à un sandbox si les nouveaux sandboxes doivent hériter de l’accès.`]}),_jsxs(_components.p,{children:[`Accordez au mappage uniquement les autorisations de dépôt dont votre workflow a besoin.\nPour des autorisations strictement limitées à un groupe, laissez `,_jsx(_components.strong,{children:`Username`}),` vide afin d’éviter les autorisations héritées via des groupes rejoints automatiquement.\nUtilisez l’origine de la plateforme pour `,_jsx(_components.code,{children:`--platform-url`}),`, sans `,_jsx(_components.code,{children:`/artifactory`}),`.\nAjoutez `,_jsx(_components.code,{children:`--project-key=\u003cproject-key>`}),` lorsque vous sélectionnez des mappages d’identité limités à un projet.\nConsultez les `,_jsx(_components.a,{href:`https://github.com/replit/dev-modules/tree/main/jfrog-oidc`,children:`instructions JFrog détaillées`}),` pour la configuration et les `,_jsx(_components.a,{href:`https://github.com/replit/dev-modules/tree/main#how-oidc-works`,children:`revendications des jetons Replit`}),`.`]}),_jsxs(_components.p,{children:[`Demandez à Agent de charger les paramètres d’environnement générés et d’utiliser le wrapper `,_jsx(_components.code,{children:`jf`}),` authentifié :`]}),_jsx(CodeBlock,{filename:``,numberOfLines:`2`,language:`shellscript`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`shellscript`,children:_jsxs(_components.code,{language:`shellscript`,numberOfLines:`2`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#DCDCAA`},children:`source`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` ~/.config/replit-oidc/env.sh`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#DCDCAA`},children:`jf`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` rt`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` ping`})]}),`\n`]})})}),_jsxs(_components.p,{children:[`Le wrapper échange un jeton de charge de travail Replit contre un jeton JFrog de courte durée et actualise le jeton mis en cache avant les commandes si nécessaire.\nUtilisez `,_jsx(_components.code,{children:`jf npm`}),`, `,_jsx(_components.code,{children:`jf pip`}),`, `,_jsx(_components.code,{children:`jf mvn`}),` ou `,_jsx(_components.code,{children:`jf docker`}),` après avoir configuré les dépôts requis pour cet outil.\nLes commandes `,_jsx(_components.code,{children:`npm`}),`, `,_jsx(_components.code,{children:`pip`}),`, `,_jsx(_components.code,{children:`mvn`}),` et `,_jsx(_components.code,{children:`docker`}),` utilisées seules ne sont pas authentifiées automatiquement par ce module.\nPour un accès direct à l’API, l’assistant `,_jsx(_components.code,{children:`jfrog-token`}),` renvoie un jeton bearer ; gardez sa sortie hors des journaux et du chat.`]})]}),_jsxs(Tab,{title:`Google Secret Manager`,id:`google-secret-manager`,children:[_jsx(CodeBlock,{filename:``,numberOfLines:`10`,language:`yaml`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`yaml`,children:_jsxs(_components.code,{language:`yaml`,numberOfLines:`10`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`repos`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`:`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` - `}),_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`repo`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`https://github.com/replit/dev-modules`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:` ref`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`main`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:` path`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`dev-modules`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`build`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`:`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` - `}),_jsx(_components.span,{style:{color:`#116329`,\"--shiki-dark\":`#569CD6`},children:`run`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`>`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:`-`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` bash ./dev-modules/gcp-oidc/build.sh`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --workload-identity-provider=projects/123456789/locations/global/workloadIdentityPools/replit/providers/replit-oidc`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --service-account=replit-dev@my-project.iam.gserviceaccount.com`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` --project=my-project`})}),`\n`]})})}),_jsxs(_components.p,{children:[`Prérequis : créez un fournisseur d’identité de charge de travail Google faisant confiance à `,_jsx(_components.code,{children:`https://sts.replit.com`}),`, restreint à votre workspace Replit.\nSon audience autorisée doit correspondre à `,_jsx(_components.code,{children:`//iam.googleapis.com/\u003cprovider-resource-name>`}),`, en utilisant le nom de ressource complet transmis à `,_jsx(_components.code,{children:`--workload-identity-provider`}),`.\nAutorisez-le à usurper l’identité du compte de service ci-dessus, et accordez à ce compte l’accès à Secret Manager.\nConsultez les `,_jsx(_components.a,{href:`https://github.com/replit/dev-modules/tree/main/gcp-oidc`,children:`instructions Google détaillées`}),`.`]}),_jsx(_components.p,{children:`Demandez à Agent de récupérer auprès du fournisseur connecté les secrets dont votre app a besoin et de configurer votre app pour les utiliser. Indiquez à Agent où chercher, par exemple un projet, un coffre ou un chemin de secret précis.`})]})]}),`\n`,_jsx(Note,{children:_jsxs(_components.p,{children:[`Pour les commandes d’app non interactives, demandez à Agent de charger `,_jsx(_components.code,{children:`~/.config/replit-oidc/env.sh`}),` et de suivre les instructions d’exécution du README du fournisseur lié.\nL’authentification CLI ne garantit ni l’authentification SDK ni l’actualisation des identifiants. Les assistants CLI de Vault et Infisical ne fournissent pas d’identifiants aux processus SDK sans rapport.`]})}),`\n`,_jsx(`div`,{style:{marginTop:`1.5rem`},children:_jsxs(Accordion,{title:`Besoin d'un secret pour ce chat uniquement ?`,id:`besoin-d-un-secret-pour-ce-chat-uniquement`,children:[_jsx(_components.p,{children:`Demandez à Agent d’ajouter un secret par son nom, sans saisir sa valeur dans votre message. Par exemple :`}),_jsx(CodeBlock,{filename:``,numberOfLines:`2`,language:`text`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`text`,children:_jsxs(_components.code,{language:`text`,numberOfLines:`2`,children:[_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`This app needs DEVELOPMENT_API_KEY. Ask me to add it securely for this chat.`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})})]})})}),_jsx(_components.p,{children:`Agent peut ouvrir un formulaire de saisie sécurisé dans lequel vous entrez la valeur. Le secret est stocké de manière sécurisée et limité au chat privé, au lieu d’être placé dans votre prompt ou validé dans Git. Utilisez un identifiant de développement disposant uniquement des autorisations nécessaires ; vérifiez le nom de la variable et la portée affichés par le formulaire avant de l’envoyer. Ne partez pas du principe qu’un secret limité à un chat est disponible dans un autre chat ou dans une construction d’environnement réutilisable.`}),_jsx(OptimizedImage,{src:`https://mintcdn.com/replit/Scz0QdkCm-76dARz/images/code-contributions/chat-secret-elicitation.png?fit=max\u0026auto=format\u0026n=Scz0QdkCm-76dARz\u0026q=85\u0026s=0a259e2853c5ec254f1bfb9c58de097b`,alt:`Formulaire sécurisé de saisie de secret avec un champ de valeur vide.`,style:{width:`100%`,height:`auto`,maxHeight:`none`},\"data-og-width\":`1360`,width:`1360`,\"data-og-height\":`1020`,height:`1020`,\"data-path\":`images/code-contributions/chat-secret-elicitation.png`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/replit/Scz0QdkCm-76dARz/images/code-contributions/chat-secret-elicitation.png?w=280\u0026fit=max\u0026auto=format\u0026n=Scz0QdkCm-76dARz\u0026q=85\u0026s=1838bcb88190f88ae6fc3906cdc66da4 280w, https://mintcdn.com/replit/Scz0QdkCm-76dARz/images/code-contributions/chat-secret-elicitation.png?w=560\u0026fit=max\u0026auto=format\u0026n=Scz0QdkCm-76dARz\u0026q=85\u0026s=e6a1ffe2aa64b93bd4cd744b906cca89 560w, https://mintcdn.com/replit/Scz0QdkCm-76dARz/images/code-contributions/chat-secret-elicitation.png?w=840\u0026fit=max\u0026auto=format\u0026n=Scz0QdkCm-76dARz\u0026q=85\u0026s=b6c73991101ef24157fe488fd15dea6e 840w, https://mintcdn.com/replit/Scz0QdkCm-76dARz/images/code-contributions/chat-secret-elicitation.png?w=1100\u0026fit=max\u0026auto=format\u0026n=Scz0QdkCm-76dARz\u0026q=85\u0026s=12c3c8a805016eab443a6dc32734f03d 1100w, https://mintcdn.com/replit/Scz0QdkCm-76dARz/images/code-contributions/chat-secret-elicitation.png?w=1650\u0026fit=max\u0026auto=format\u0026n=Scz0QdkCm-76dARz\u0026q=85\u0026s=ce394241af75ef9de5e79b1c240ac59c 1650w, https://mintcdn.com/replit/Scz0QdkCm-76dARz/images/code-contributions/chat-secret-elicitation.png?w=2500\u0026fit=max\u0026auto=format\u0026n=Scz0QdkCm-76dARz\u0026q=85\u0026s=0a82f0881dda3586f83fb6579ec49d0e 2500w`}),_jsxs(_components.p,{children:[`Vous pouvez aussi sélectionner `,_jsx(_components.strong,{children:`+`}),` dans la barre d’onglets de l’éditeur, puis `,_jsx(_components.strong,{children:`Secrets`}),`.`]}),_jsx(OptimizedImage,{src:`https://mintcdn.com/replit/ZvLiuMLrojYoqf3I/images/code-contributions/open-secrets-tab.jpg?fit=max\u0026auto=format\u0026n=ZvLiuMLrojYoqf3I\u0026q=85\u0026s=9dfd78422324f9c2c7742688b6ab8c81`,alt:`Le menu de nouvel onglet de l'éditeur avec Secrets mis en évidence.`,style:{width:`100%`,height:`auto`,maxHeight:`none`},\"data-og-width\":`1717`,width:`1717`,\"data-og-height\":`996`,height:`996`,\"data-path\":`images/code-contributions/open-secrets-tab.jpg`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/replit/ZvLiuMLrojYoqf3I/images/code-contributions/open-secrets-tab.jpg?w=280\u0026fit=max\u0026auto=format\u0026n=ZvLiuMLrojYoqf3I\u0026q=85\u0026s=3675914d910fe2d89b78956adec0de85 280w, https://mintcdn.com/replit/ZvLiuMLrojYoqf3I/images/code-contributions/open-secrets-tab.jpg?w=560\u0026fit=max\u0026auto=format\u0026n=ZvLiuMLrojYoqf3I\u0026q=85\u0026s=b324b4652d48438ffb1668da125c75c9 560w, https://mintcdn.com/replit/ZvLiuMLrojYoqf3I/images/code-contributions/open-secrets-tab.jpg?w=840\u0026fit=max\u0026auto=format\u0026n=ZvLiuMLrojYoqf3I\u0026q=85\u0026s=c5be3555bf68b11f0168f1c462c250ab 840w, https://mintcdn.com/replit/ZvLiuMLrojYoqf3I/images/code-contributions/open-secrets-tab.jpg?w=1100\u0026fit=max\u0026auto=format\u0026n=ZvLiuMLrojYoqf3I\u0026q=85\u0026s=ccf1934ce291f63e6e89587ee08e915f 1100w, https://mintcdn.com/replit/ZvLiuMLrojYoqf3I/images/code-contributions/open-secrets-tab.jpg?w=1650\u0026fit=max\u0026auto=format\u0026n=ZvLiuMLrojYoqf3I\u0026q=85\u0026s=0c3927cb09fdf47fa8304bd6c6f5449a 1650w, https://mintcdn.com/replit/ZvLiuMLrojYoqf3I/images/code-contributions/open-secrets-tab.jpg?w=2500\u0026fit=max\u0026auto=format\u0026n=ZvLiuMLrojYoqf3I\u0026q=85\u0026s=548ae3d73d1148c39c10c88c54b7f2d1 2500w`}),_jsxs(_components.p,{children:[`Sélectionnez `,_jsx(_components.strong,{children:`New Secret`}),`, saisissez la `,_jsx(_components.strong,{children:`Key`}),` et la `,_jsx(_components.strong,{children:`Value`}),`, puis sélectionnez `,_jsx(_components.strong,{children:`Add Secret`}),`. Saisissez les identifiants dans le formulaire, jamais dans le chat.`]}),_jsx(OptimizedImage,{src:`https://mintcdn.com/replit/bwyNlFMrtiNdFQiG/images/code-contributions/add-secret-form.jpg?fit=max\u0026auto=format\u0026n=bwyNlFMrtiNdFQiG\u0026q=85\u0026s=128c3e3878cdfb9e92c569a08d729c07`,alt:`Le formulaire Add Secret avec les champs Key et Value, ce dernier étant vide.`,style:{width:`100%`,height:`auto`,maxHeight:`none`},\"data-og-width\":`3434`,width:`3434`,\"data-og-height\":`1992`,height:`1992`,\"data-path\":`images/code-contributions/add-secret-form.jpg`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/replit/bwyNlFMrtiNdFQiG/images/code-contributions/add-secret-form.jpg?w=280\u0026fit=max\u0026auto=format\u0026n=bwyNlFMrtiNdFQiG\u0026q=85\u0026s=b7ae635d1da32bd354533c172088576b 280w, https://mintcdn.com/replit/bwyNlFMrtiNdFQiG/images/code-contributions/add-secret-form.jpg?w=560\u0026fit=max\u0026auto=format\u0026n=bwyNlFMrtiNdFQiG\u0026q=85\u0026s=a5926dea11b6c0ab646d23eff92d05f0 560w, https://mintcdn.com/replit/bwyNlFMrtiNdFQiG/images/code-contributions/add-secret-form.jpg?w=840\u0026fit=max\u0026auto=format\u0026n=bwyNlFMrtiNdFQiG\u0026q=85\u0026s=041814a28e0906a1ebf6a249284cc7b5 840w, https://mintcdn.com/replit/bwyNlFMrtiNdFQiG/images/code-contributions/add-secret-form.jpg?w=1100\u0026fit=max\u0026auto=format\u0026n=bwyNlFMrtiNdFQiG\u0026q=85\u0026s=b26cf8393a88098ad54d79fc9c6df14c 1100w, https://mintcdn.com/replit/bwyNlFMrtiNdFQiG/images/code-contributions/add-secret-form.jpg?w=1650\u0026fit=max\u0026auto=format\u0026n=bwyNlFMrtiNdFQiG\u0026q=85\u0026s=49c45229afb8bd9e829cc5d4b66ceeba 1650w, https://mintcdn.com/replit/bwyNlFMrtiNdFQiG/images/code-contributions/add-secret-form.jpg?w=2500\u0026fit=max\u0026auto=format\u0026n=bwyNlFMrtiNdFQiG\u0026q=85\u0026s=1014e3f8dc6e22b0ee25d083afac99fd 2500w`})]})})]})}function MDXContent(props={}){const{wrapper:MDXLayout}={..._provideComponents(),...props.components};return MDXLayout?_jsx(MDXLayout,{...props,children:_jsx(_createMdxContent,{...props})}):_createMdxContent(props)}return{default:MDXContent};function _missingMdxReference(id,component){throw new Error(`Expected `+(component?`component`:`object`)+\" `\"+id+\"` to be defined: you likely forgot to import, pass, or provide it.\")}","frontmatter":{},"scope":{"config":{},"pageMetadata":{"title":"Ajouter des secrets aux environnements","sidebarTitle":"Ajouter des secrets","description":"Connectez des gestionnaires de secrets externes avec les modules OIDC open source de Replit et des identifiants de fournisseur de courte durée et des politiques de fournisseur.","robots":"noindex, nofollow","noindex":true,"href":"/fr/build/code/adding-secrets-to-environments"}}},"mdxSourceWithNoJs":null},"mdxExtracts":{"tableOfContents":[{"title":"Connecter votre gestionnaire de secrets","slug":"connecter-votre-gestionnaire-de-secrets","depth":2,"children":[]}],"codeExamples":{}},"jsLinks":[],"subdomain":"replit","siteName":"Replit","title":"Ajouter des secrets aux environnements - Replit","navMaps":{"firstHrefInVersion":{},"firstHrefInLanguage":{"en":{"href":"/build/code/adding-secrets-to-environments","matchLevel":1},"fr":{"href":"/fr/build/code/adding-secrets-to-environments","matchLevel":0},"pt":{"href":"/pt/build/code/adding-secrets-to-environments","matchLevel":1,"noindex":true,"robots":"noindex, nofollow"},"ja":{"href":"/ja/build/code/adding-secrets-to-environments","matchLevel":1,"noindex":true,"robots":"noindex, nofollow"},"ko":{"href":"/ko/build/code/adding-secrets-to-environments","matchLevel":1}}},"lastModified":"2026-11-11T15:09:13.279Z","originalFileLocation":"fr/build/code/adding-secrets-to-environments.mdx","locale":"fr"},"headHtml":"\u003cscript data-mint-head>(function(){var d=document.documentElement,p=null;if(!p){try{p=localStorage.getItem(\"isDarkMode\")}catch(e){}if(p==='true')p='dark';else if(p==='false')p='light';if(p!=='light'\u0026\u0026p!=='dark'\u0026\u0026p!=='system')p=\"light\"}var r=p==='system'?(matchMedia(\"(prefers-color-scheme: dark)\").matches?'dark':'light'):p;d.classList.remove(r==='dark'?'light':'dark');d.classList.add(r);d.setAttribute(\"data-theme-preference\",p)})();\u003c/script>\u003cmeta data-mint-head name=\"description\" content=\"Connectez des gestionnaires de secrets externes avec les modules OIDC open source de Replit et des identifiants de fournisseur de courte durée et des politiques de fournisseur.\">\u003cmeta data-mint-head name=\"application-name\" content=\"Replit\">\u003cmeta data-mint-head name=\"generator\" content=\"Mintlify\">\u003cmeta data-mint-head name=\"robots\" content=\"noindex, nofollow\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"192x192\" href=\"/mintlify-assets/_mintlify/favicons/replit/bmCuvIiWqqoyeE2o/_generated/favicon/android-chrome-192x192.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"apple-touch-icon\" type=\"image/png\" sizes=\"180x180\" href=\"/mintlify-assets/_mintlify/favicons/replit/bmCuvIiWqqoyeE2o/_generated/favicon/apple-touch-icon.png\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"16x16\" href=\"/mintlify-assets/_mintlify/favicons/replit/bmCuvIiWqqoyeE2o/_generated/favicon/favicon-16x16.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"32x32\" href=\"/mintlify-assets/_mintlify/favicons/replit/bmCuvIiWqqoyeE2o/_generated/favicon/favicon-32x32.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"shortcut icon\" type=\"image/x-icon\" href=\"/mintlify-assets/_mintlify/favicons/replit/bmCuvIiWqqoyeE2o/_generated/favicon/favicon.ico\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"192x192\" href=\"/mintlify-assets/_mintlify/favicons/replit/bmCuvIiWqqoyeE2o/_generated/favicon-dark/android-chrome-192x192.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"16x16\" href=\"/mintlify-assets/_mintlify/favicons/replit/bmCuvIiWqqoyeE2o/_generated/favicon-dark/favicon-16x16.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"32x32\" href=\"/mintlify-assets/_mintlify/favicons/replit/bmCuvIiWqqoyeE2o/_generated/favicon-dark/favicon-32x32.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"shortcut icon\" type=\"image/x-icon\" href=\"/mintlify-assets/_mintlify/favicons/replit/bmCuvIiWqqoyeE2o/_generated/favicon-dark/favicon.ico\" media=\"(prefers-color-scheme: dark)\">\u003cmeta data-mint-head property=\"og:title\" content=\"Ajouter des secrets aux environnements - Replit\">\u003cmeta data-mint-head property=\"og:description\" content=\"Connectez des gestionnaires de secrets externes avec les modules OIDC open source de Replit et des identifiants de fournisseur de courte durée et des politiques de fournisseur.\">\u003cmeta data-mint-head property=\"og:site_name\" content=\"Replit Docs\">\u003cmeta data-mint-head property=\"og:url\" content=\"https://docs.replit.com/fr/build/code/adding-secrets-to-environments\">\u003cmeta data-mint-head property=\"og:type\" content=\"website\">\u003cmeta data-mint-head property=\"og:image\" content=\"https://replit.mintlify.site/_mintlify/api/og/v2?division=Setup+and+access\u0026amp;title=Ajouter+des+secrets+aux+environnements\u0026amp;description=Connectez+des+gestionnaires+de+secrets+externes+avec+les+modules+OIDC+open+source+de+Replit+et+des+identifiants+de+fournisseur+de+courte+dur%C3%A9e+et+des+politiques\u0026amp;theme=3d900b3257a00c38c6803774\u0026amp;signature=3283150b0525890c8f5236c61191cd2c4d7eb0f38ba8e74decbc7d4dcc55676b\">\u003cmeta data-mint-head property=\"og:image:width\" content=\"1200\">\u003cmeta data-mint-head property=\"og:image:height\" content=\"630\">\u003cmeta data-mint-head name=\"twitter:card\" content=\"summary_large_image\">\u003cmeta data-mint-head name=\"twitter:title\" content=\"Ajouter des secrets aux environnements - Replit\">\u003cmeta data-mint-head name=\"twitter:description\" content=\"Connectez des gestionnaires de secrets externes avec les modules OIDC open source de Replit et des identifiants de fournisseur de courte durée et des politiques de fournisseur.\">\u003cmeta data-mint-head name=\"twitter:image\" content=\"https://replit.mintlify.site/_mintlify/api/og/v2?division=Setup+and+access\u0026amp;title=Ajouter+des+secrets+aux+environnements\u0026amp;description=Connectez+des+gestionnaires+de+secrets+externes+avec+les+modules+OIDC+open+source+de+Replit+et+des+identifiants+de+fournisseur+de+courte+dur%C3%A9e+et+des+politiques\u0026amp;theme=3d900b3257a00c38c6803774\u0026amp;signature=3283150b0525890c8f5236c61191cd2c4d7eb0f38ba8e74decbc7d4dcc55676b\">\u003cmeta data-mint-head name=\"twitter:image:width\" content=\"1200\">\u003cmeta data-mint-head name=\"twitter:image:height\" content=\"630\">\u003cmeta data-mint-head name=\"msapplication-config\" content=\"/mintlify-assets/_mintlify/favicons/replit/bmCuvIiWqqoyeE2o/_generated/favicon/browserconfig.xml\">\u003cmeta data-mint-head name=\"apple-mobile-web-app-title\" content=\"Replit\">\u003cmeta data-mint-head name=\"msapplication-TileColor\" content=\"#FF3C00\">\u003cmeta data-mint-head name=\"twitter:creator\" content=\"@replit\">\u003cmeta data-mint-head name=\"author\" content=\"Replit\">\u003clink data-mint-head rel=\"canonical\" href=\"https://docs.replit.com/fr/build/code/adding-secrets-to-environments\">\u003clink data-mint-head rel=\"alternate\" type=\"application/xml\" href=\"/sitemap.xml\">\u003clink data-mint-head rel=\"alternate\" type=\"text/markdown\" href=\"/fr/build/code/adding-secrets-to-environments.md\">","agentPointerHref":"/fr/build/code/adding-secrets-to-environments.md","siteName":"Replit","nav":{"global":null,"languages":[{"language":"en","pages":[{"title":"en","href":"/build/code/adding-secrets-to-environments"}]},{"language":"fr","navbar":{"links":[],"primary":{"type":"button","label":"Commencer à créer","href":"https://replit.com?ref=docs"}},"tabs":[{"tab":"Home","pages":[{"title":"Home","href":"/fr/welcome"}]},{"tab":"Chats","pages":[{"title":"Chats","href":"/fr/chat/overview"}]},{"tab":"Apps","dropdowns":[{"dropdown":"Web","icon":"globe","pages":[{"group":"Démarrages rapides","pages":[{"title":"Créez votre première application","sidebarTitle":"Votre première application","icon":"rocket","href":"/fr/build/your-first-app"},{"title":"Créer et publier à partir d'un template","sidebarTitle":"Créer à partir d'un template","icon":"palette","href":"/fr/build/build-and-publish-from-template"},{"title":"Créer avec le mode Free","sidebarTitle":"Créer avec le mode Free","icon":"seedling","href":"/fr/build/build-with-free-mode"},{"title":"Publier votre application","sidebarTitle":"Publier votre application","icon":"cloud-arrow-up","href":"/fr/build/publish-your-app"}]},{"group":"Build paths","pages":[{"title":"Prototyper une idée de produit","sidebarTitle":"Prototyper une idée","icon":"lightbulb","href":"/fr/build/prototype-an-idea"},{"title":"Lancer une page d'accueil","sidebarTitle":"Lancer une page d'accueil","icon":"rectangle-list","href":"/fr/build/landing-page"},{"title":"Créer une boutique Shopify","sidebarTitle":"Créer une boutique Shopify","icon":"bag-shopping","href":"/fr/build/ecommerce-store"},{"title":"Créer un tableau de bord à partir de données","sidebarTitle":"Créer un tableau de bord","icon":"chart-simple","href":"/fr/build/dashboard"},{"title":"Créer une application mobile","sidebarTitle":"Créer une application mobile","icon":"mobile-screen","href":"/fr/build/mobile-app"}]},{"group":"Grow your app","pages":[{"title":"Ajouter une connexion","sidebarTitle":"Ajouter une connexion","icon":"user-lock","href":"/fr/build/add-login"},{"title":"Ajouter une base de données","sidebarTitle":"Ajouter une base de données","icon":"database","href":"/fr/build/add-database"},{"title":"Ajouter des intégrations","sidebarTitle":"Ajouter des intégrations","icon":"plug","href":"/fr/build/add-integrations"},{"title":"Ajouter un domaine personnalisé","sidebarTitle":"Ajouter un domaine personnalisé","icon":"globe","href":"/fr/build/add-custom-domain"}]},{"group":"Publish and operate","pages":[{"title":"Acheter un domaine","sidebarTitle":"Acheter un domaine","icon":"cart-shopping","href":"/fr/build/domain-purchasing"},{"title":"Activer le widget de feedback","sidebarTitle":"Activer le widget de feedback","icon":"comment","href":"/fr/build/enable-feedback"},{"title":"Améliorer le référencement de votre application","sidebarTitle":"Améliorer le SEO","icon":"magnifying-glass-chart","href":"/fr/build/improve-seo"},{"title":"Résoudre les problèmes de publication","icon":"triangle-exclamation","href":"/fr/build/troubleshooting"}]},{"group":"Connect \u0026 integrate","pages":[{"title":"Utiliser les Compétences Agent","sidebarTitle":"Utiliser les Compétences Agent","icon":"puzzle-piece","href":"/fr/build/use-agent-skills"},{"title":"Connecter via MCP","sidebarTitle":"Connecter via MCP","icon":"server","href":"/fr/build/connect-via-mcp"}]},{"group":"Collaborate","pages":[{"title":"Inviter des coéquipiers","sidebarTitle":"Inviter des coéquipiers","icon":"user-plus","href":"/fr/build/invite-teammates"},{"title":"Créer un espace de travail d'équipe","sidebarTitle":"Créer un espace de travail d'équipe","icon":"users-rectangle","href":"/fr/build/create-a-team-workspace"}]},{"group":"Importer","pages":[{"title":"Importer depuis un fournisseur","sidebarTitle":"Importer depuis un fournisseur","icon":"file-import","href":"/fr/build/import-from-providers"}]}]},{"dropdown":"Mobile","icon":"mobile","groups":[{"group":"Démarrages rapides","pages":[{"title":"Démarrer votre première application mobile","sidebarTitle":"Démarrer votre application mobile","icon":"wand-magic-sparkles","href":"/fr/build/mobile-first-app"},{"title":"Aperçu et test sur votre téléphone","sidebarTitle":"Tester avec Expo Go","icon":"mobile","href":"/fr/build/mobile-preview-testing"}]},{"group":"Publish for iOS","pages":[{"title":"Configurer votre compte Apple Developer","sidebarTitle":"Configurer votre compte","icon":"apple","href":"/fr/build/mobile-apple-account"},{"title":"Téléverser votre application dans App Store Connect","sidebarTitle":"Téléverser votre application","icon":"cloud-arrow-up","href":"/fr/build/mobile-upload-ios"},{"title":"Testez en bêta avec TestFlight","sidebarTitle":"Tester sur TestFlight","icon":"flask","href":"/fr/build/mobile-testflight"},{"title":"Soumettre à l'App Store","sidebarTitle":"Soumettre pour l'App Store","icon":"paper-plane","href":"/fr/build/mobile-publish-ios"}]},{"group":"Add features and grow your app","pages":[{"title":"Ajouter la connexion","sidebarTitle":"Ajouter la connexion","icon":"right-to-bracket","href":"/fr/build/mobile-login"},{"title":"Ajouter des paiements avec RevenueCat","sidebarTitle":"Ajouter des paiements","icon":"credit-card","href":"/fr/build/mobile-payments"},{"title":"Stocker des images dans votre application mobile","sidebarTitle":"Enregistrer les images des joueurs","icon":"image","href":"/fr/build/mobile-store-images"},{"title":"Ajouter des retours haptiques","sidebarTitle":"Ajouter des haptiques","icon":"wave-square","href":"/fr/build/mobile-haptics"},{"title":"Utiliser les composants natifs iOS","sidebarTitle":"Utiliser l'UI native","icon":"apple","href":"/fr/build/mobile-native-components"},{"title":"Utiliser l'appareil photo","sidebarTitle":"Ajouter l'appareil photo","icon":"camera","href":"/fr/build/mobile-camera"},{"title":"Accéder aux contacts","sidebarTitle":"Ajouter les contacts","icon":"address-book","href":"/fr/build/mobile-contacts"},{"title":"Envoyer des notifications push","sidebarTitle":"Envoyer des notifications","icon":"bell","href":"/fr/build/mobile-push-notifications"},{"title":"Collecter des avis et des notes","sidebarTitle":"Collecter des avis","icon":"star","href":"/fr/build/mobile-collect-reviews"}]},{"group":"Design","pages":[{"title":"Concevez votre application","sidebarTitle":"Concevez votre application","icon":"palette","href":"/fr/build/mobile-design"},{"title":"Générer une icône d'application","sidebarTitle":"Générer une icône","icon":"image","href":"/fr/build/mobile-app-icon"},{"title":"Générer des captures d'écran App Store","sidebarTitle":"Générer les assets du store","icon":"images","href":"/fr/build/mobile-store-screenshots"}]},{"group":"Collaborate","pages":[{"title":"Créer PixelGames en équipe","sidebarTitle":"Inviter votre équipe","icon":"users","href":"/fr/build/mobile-invite-team"}]}]}]},{"tab":"Code","pages":[{"group":"Get started","pages":[{"title":"Coder avec Replit","sidebarTitle":"Coder avec Replit","href":"/fr/build/code/code-with-replit"},{"title":"Se connecter à votre dépôt","sidebarTitle":"Se connecter à votre dépôt","href":"/fr/build/code/connect-your-repository"},{"title":"Exécuter votre application dans Replit","sidebarTitle":"Exécuter votre application dans Replit","href":"/fr/build/code/run-your-first-preview"},{"title":"Apporter une contribution","sidebarTitle":"Apporter une contribution","href":"/fr/build/code/first-contribution"},{"title":"Répondre à la relecture","sidebarTitle":"Répondre à la relecture","href":"/fr/build/code/respond-to-review-feedback"},{"title":"Travailler avec une équipe d'agents","sidebarTitle":"Travailler avec une équipe d'agents","href":"/fr/build/code/coordinate-work"}]},{"group":"Setup and access","pages":[{"title":"Installer l'app du fournisseur Git","sidebarTitle":"Installer l'app du fournisseur Git","href":"/fr/build/code/install-git-app"},{"title":"Gérer l'accès aux dépôts","sidebarTitle":"Gérer l'accès aux dépôts","href":"/fr/build/code/manage-repository-access"},{"title":"Créer un environnement réutilisable","sidebarTitle":"Créer un environnement réutilisable","description":"Enregistrez une configuration de dépôt fonctionnelle pour que vos prochains chats réutilisent ses outils et dépendances, et découvrez comment les reconstructions en arrière-plan maintiennent les nouveaux environnements à jour.","href":"/fr/build/code/create-reusable-environment"},{"title":"Ajouter des secrets aux environnements","sidebarTitle":"Ajouter des secrets","href":"/fr/build/code/adding-secrets-to-environments"}]},{"group":"Security and identity","pages":[{"title":"Sécurité des contributions aux dépôts","sidebarTitle":"Sécurité","description":"Examinez les autorisations du dépôt, les limites du sandbox, les identifiants et l'approbation des modifications afin de comprendre l'accès d'Agent lorsque vous travaillez avec votre code.","href":"/fr/build/code/security"},{"title":"Identités machine pour la maintenance des environnements","sidebarTitle":"Identités machine","href":"/fr/build/code/machine-identities"},{"title":"Accès sécurisé à GitHub et GitLab","sidebarTitle":"Protection des identifiants Git","href":"/fr/build/code/git-provider-proxy"}]},{"group":"Concepts","pages":[{"title":"Comment fonctionne le code avec Replit","sidebarTitle":"Comment fonctionne le code avec Replit","href":"/fr/build/code/working-with-code"},{"title":"Naviguer dans votre éditeur","sidebarTitle":"Naviguer dans votre éditeur","href":"/fr/build/code/navigate-your-workspace"},{"title":"Notions essentielles de Git","sidebarTitle":"Notions essentielles de Git","href":"/fr/build/code/git-essentials"}]}]},{"tab":"Designs","pages":[{"title":"Designs","href":"/fr/design/what-is-replit-design"}]},{"tab":"Use cases","pages":[{"title":"Use cases","href":"/fr/use-cases"}]},{"tab":"Learn","pages":[{"title":"Learn","href":"/fr/learn/foundations/what-is-an-app"}]},{"tab":"Fonctionnalités","pages":[{"title":"Fonctionnalités","href":"/fr/features/collaboration/workspaces"}]},{"tab":"Confiance et facturation","pages":[{"title":"Confiance et facturation","href":"/fr/category/billing"}]},{"tab":"Entreprise","pages":[{"title":"Entreprise","href":"/fr/teams/welcome"}]}]},{"language":"pt","navbar":{"links":[],"primary":{"type":"button","label":"Comece a criar","href":"https://replit.com?ref=docs"}},"hidden":false,"pages":[{"title":"pt","href":"/pt/build/code/adding-secrets-to-environments"}]},{"language":"ja","navbar":{"links":[],"primary":{"type":"button","label":"作成を開始","href":"https://replit.com?ref=docs"}},"hidden":false,"pages":[{"title":"ja","href":"/ja/build/code/adding-secrets-to-environments"}]},{"language":"ko","navbar":{"links":[],"primary":{"type":"button","label":"빌드 시작하기","href":"https://replit.com?ref=docs"}},"hidden":false,"pages":[{"title":"ko","href":"/ko/build/code/adding-secrets-to-environments"}]}]},"basePath":"","title":"Ajouter des secrets aux environnements - Replit","buildId":"dpl_9RFrWkXdFTJCytfx6jAofvAaEXr6","deploymentId":"dpl_9RFrWkXdFTJCytfx6jAofvAaEXr6","dynamics":["a74be98ba7"],"chunks":["zoom-image-lightbox-CkI5al_8.js","lightbox-handle-r17bVUz3.js"]}