> ## Documentation Index
> Fetch the complete documentation index at: https://docs.replit.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Níveis de verificação de segurança
> Compare os Níveis 1, 2 e 3 do Security Center para escolher verificações de dependências, uma revisão do código-fonte pelo Agent ou um teste black-box do seu app em execução.
O Security Center oferece três níveis de verificação. Cada nível adiciona verificações ao nível anterior, indo de verificações de dependências até a revisão do código-fonte e o teste do app em execução.
## Compare os níveis
| Verificação | Nível 1: Basic security checks | Nível 2: Deep security scan | Nível 3: AI pentest |
| - | - | - | - |
| Verificações de dependências e pacotes | Sim | Sim | Sim |
| Análise estática do seu código pelo Agent | Não | Sim | Sim |
| Teste black-box externo do seu Preview ao vivo | Não | Não | Sim |
Os níveis de verificação descrevem **o que uma verificação examina**, não a gravidade de um achado. Os achados têm classificações de gravidade separadas, como crítica, alta, média e baixa.
O Nível 1 é gratuito. O Nível 2 exige um plano pago do Replit. O Nível 3 tem requisitos adicionais de plano e de acesso ao projeto.
O trabalho do Agent nos Níveis 2 e 3 está sujeito à [cobrança de uso do Agent](/pt/billing/ai-billing).
Se um nível de verificação não estiver disponível, confira o acesso do seu projeto e as orientações de upgrade no Security Center.
## Nível 1: Basic security checks
O Nível 1 executa verificações gratuitas de dependências e pacotes. Use-o para encontrar vulnerabilidades conhecidas nas bibliotecas das quais seu app depende.
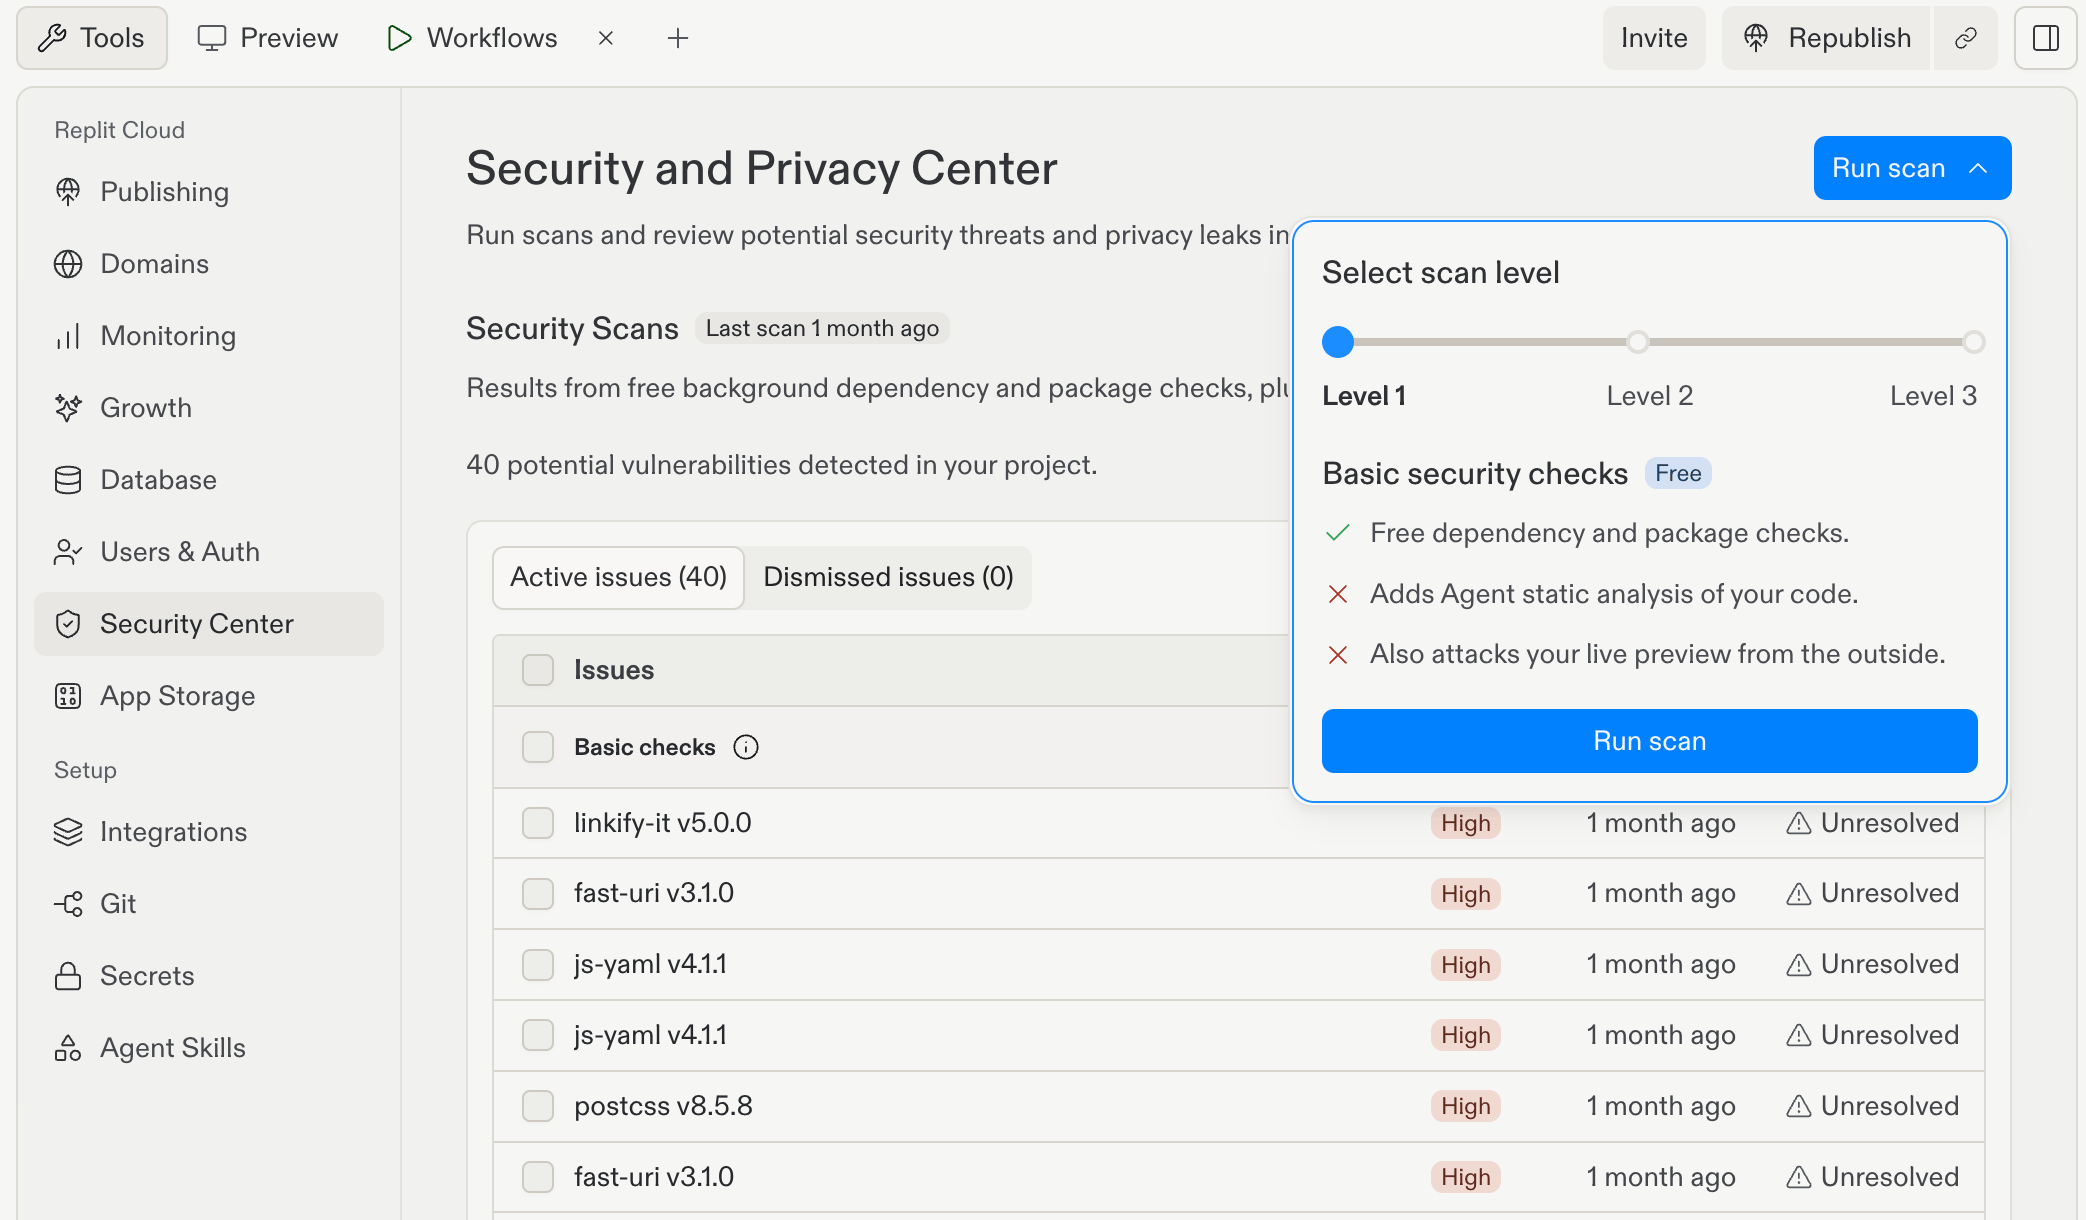 O Nível 1 não executa a análise estática do código da sua aplicação pelo Agent nem testa o seu Preview ao vivo a partir do exterior.
Uma verificação de dependências sem problemas não significa que o seu próprio código não tenha vulnerabilidades.
Para executá-lo, abra o menu **Run scan**, selecione **Level 1** e, em seguida, selecione **Run scan** dentro do menu.
## Nível 2: Deep security scan
O Nível 2 inclui as verificações do Nível 1 e adiciona uma revisão de segurança do seu código-fonte pelo Agent. Use-o para investigar vulnerabilidades na implementação da sua aplicação.
O Security Agent combina revisão baseada em modelo com análise estática. Ele pode identificar riscos como injeção de SQL, cross-site scripting (XSS), dados sensíveis em logs e vulnerabilidades de arquitetura.
O Nível 2 não inclui um teste black-box externo do seu app em execução.
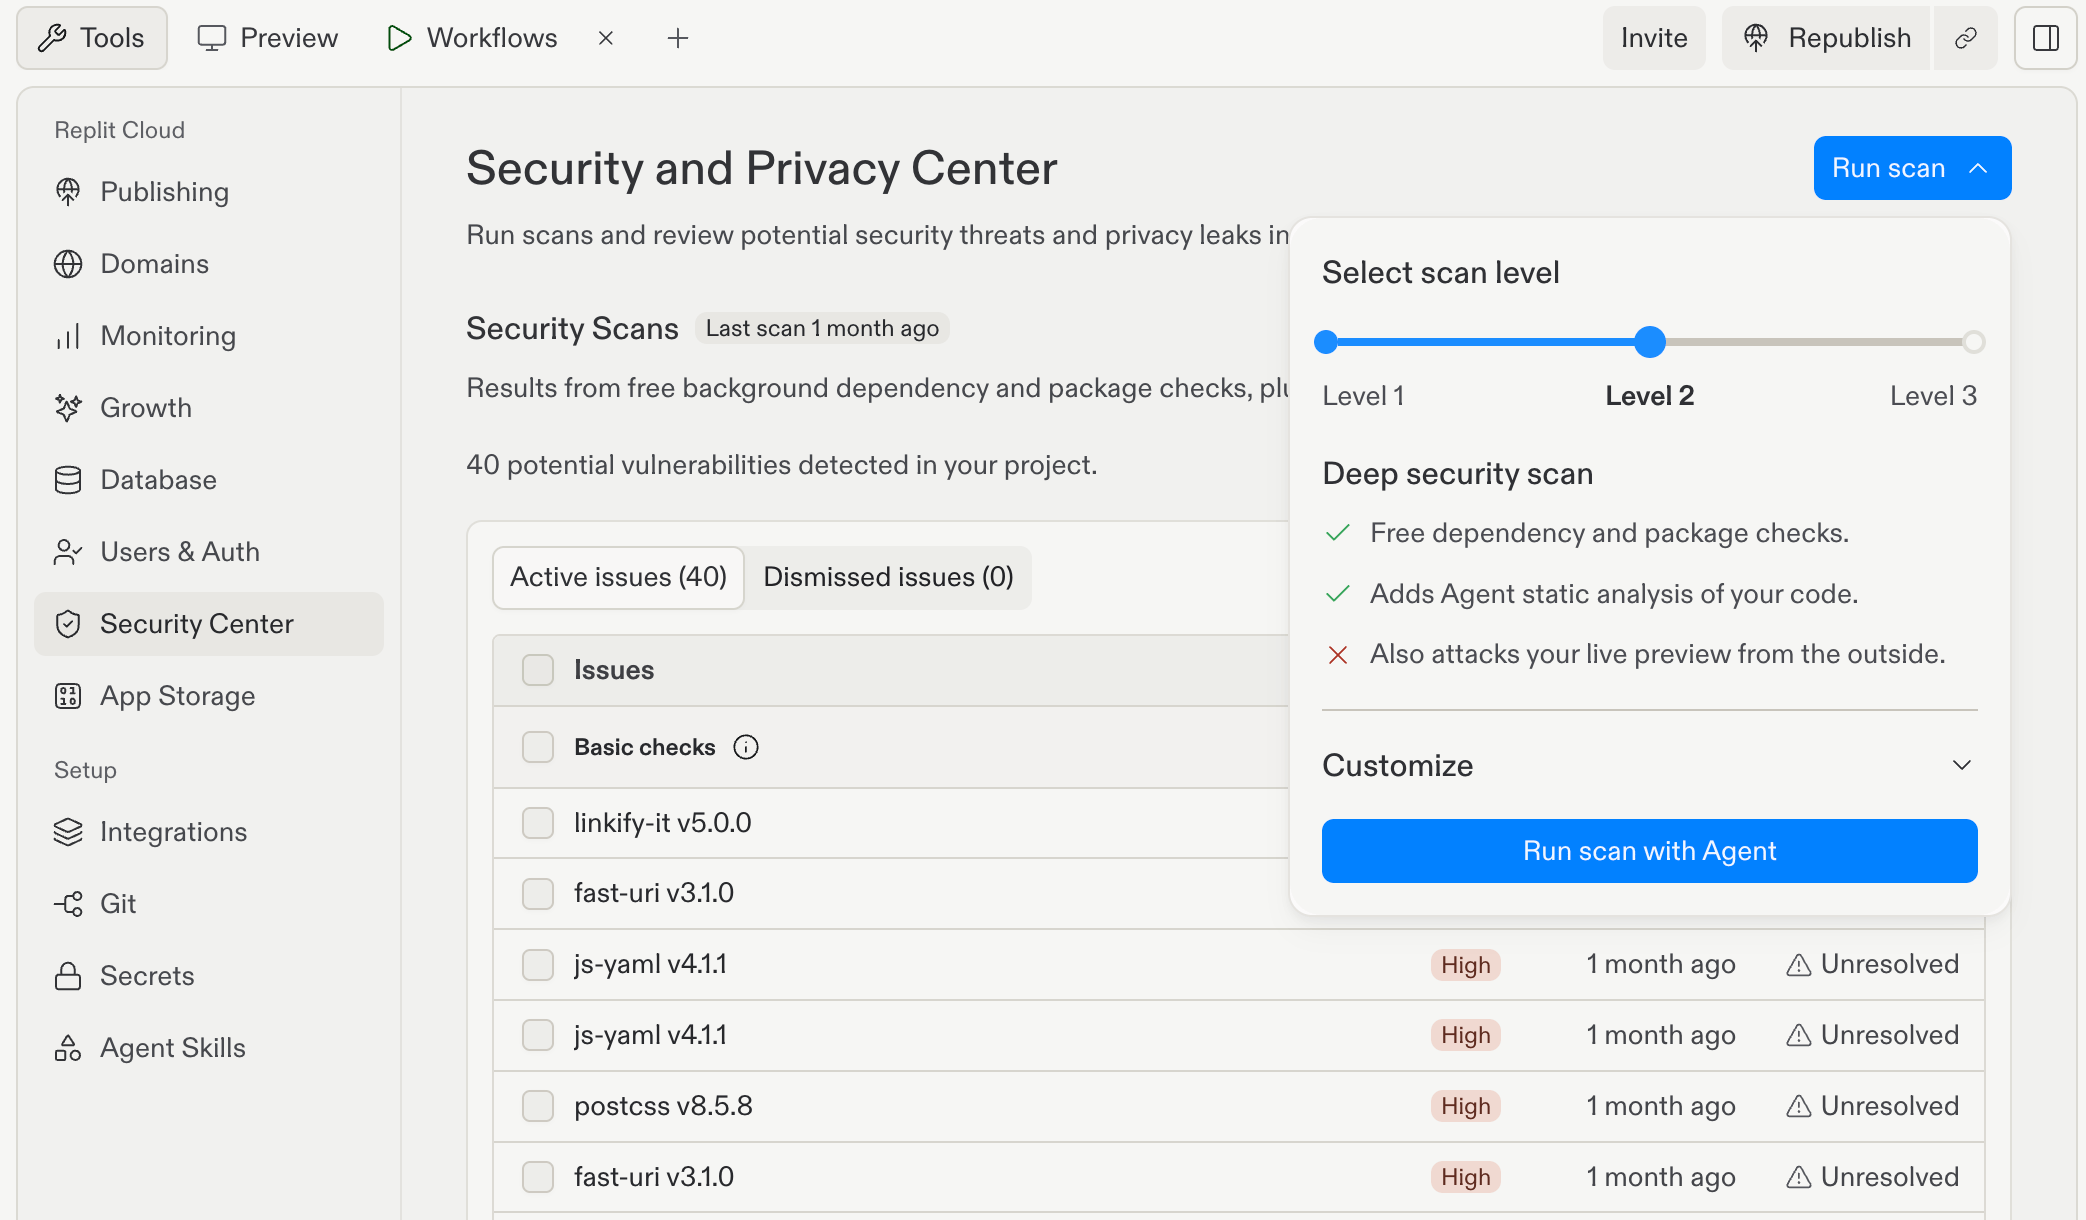 Selecione **Level 2**, expanda **Customize** opcionalmente para adicionar contexto e, em seguida, selecione **Run scan with Agent**.
Veja [Verificações de segurança do Agent](/pt/features/security/agent-security-scans) para o fluxo de revisão do código-fonte e como revisar e corrigir os achados.
## Nível 3: AI pentest
O Nível 3 inclui as verificações do Nível 2 e adiciona um teste de penetração black-box externo do seu Preview ao vivo.
O teste black-box examina o app em execução por meio de interações de navegador e de rede, sem usar o código-fonte. A revisão separada do código-fonte pelo Agent e o teste black-box são executados em paralelo.
Use o Nível 3 quando quiser examinar tanto a implementação quanto o comportamento do app em execução observável externamente.
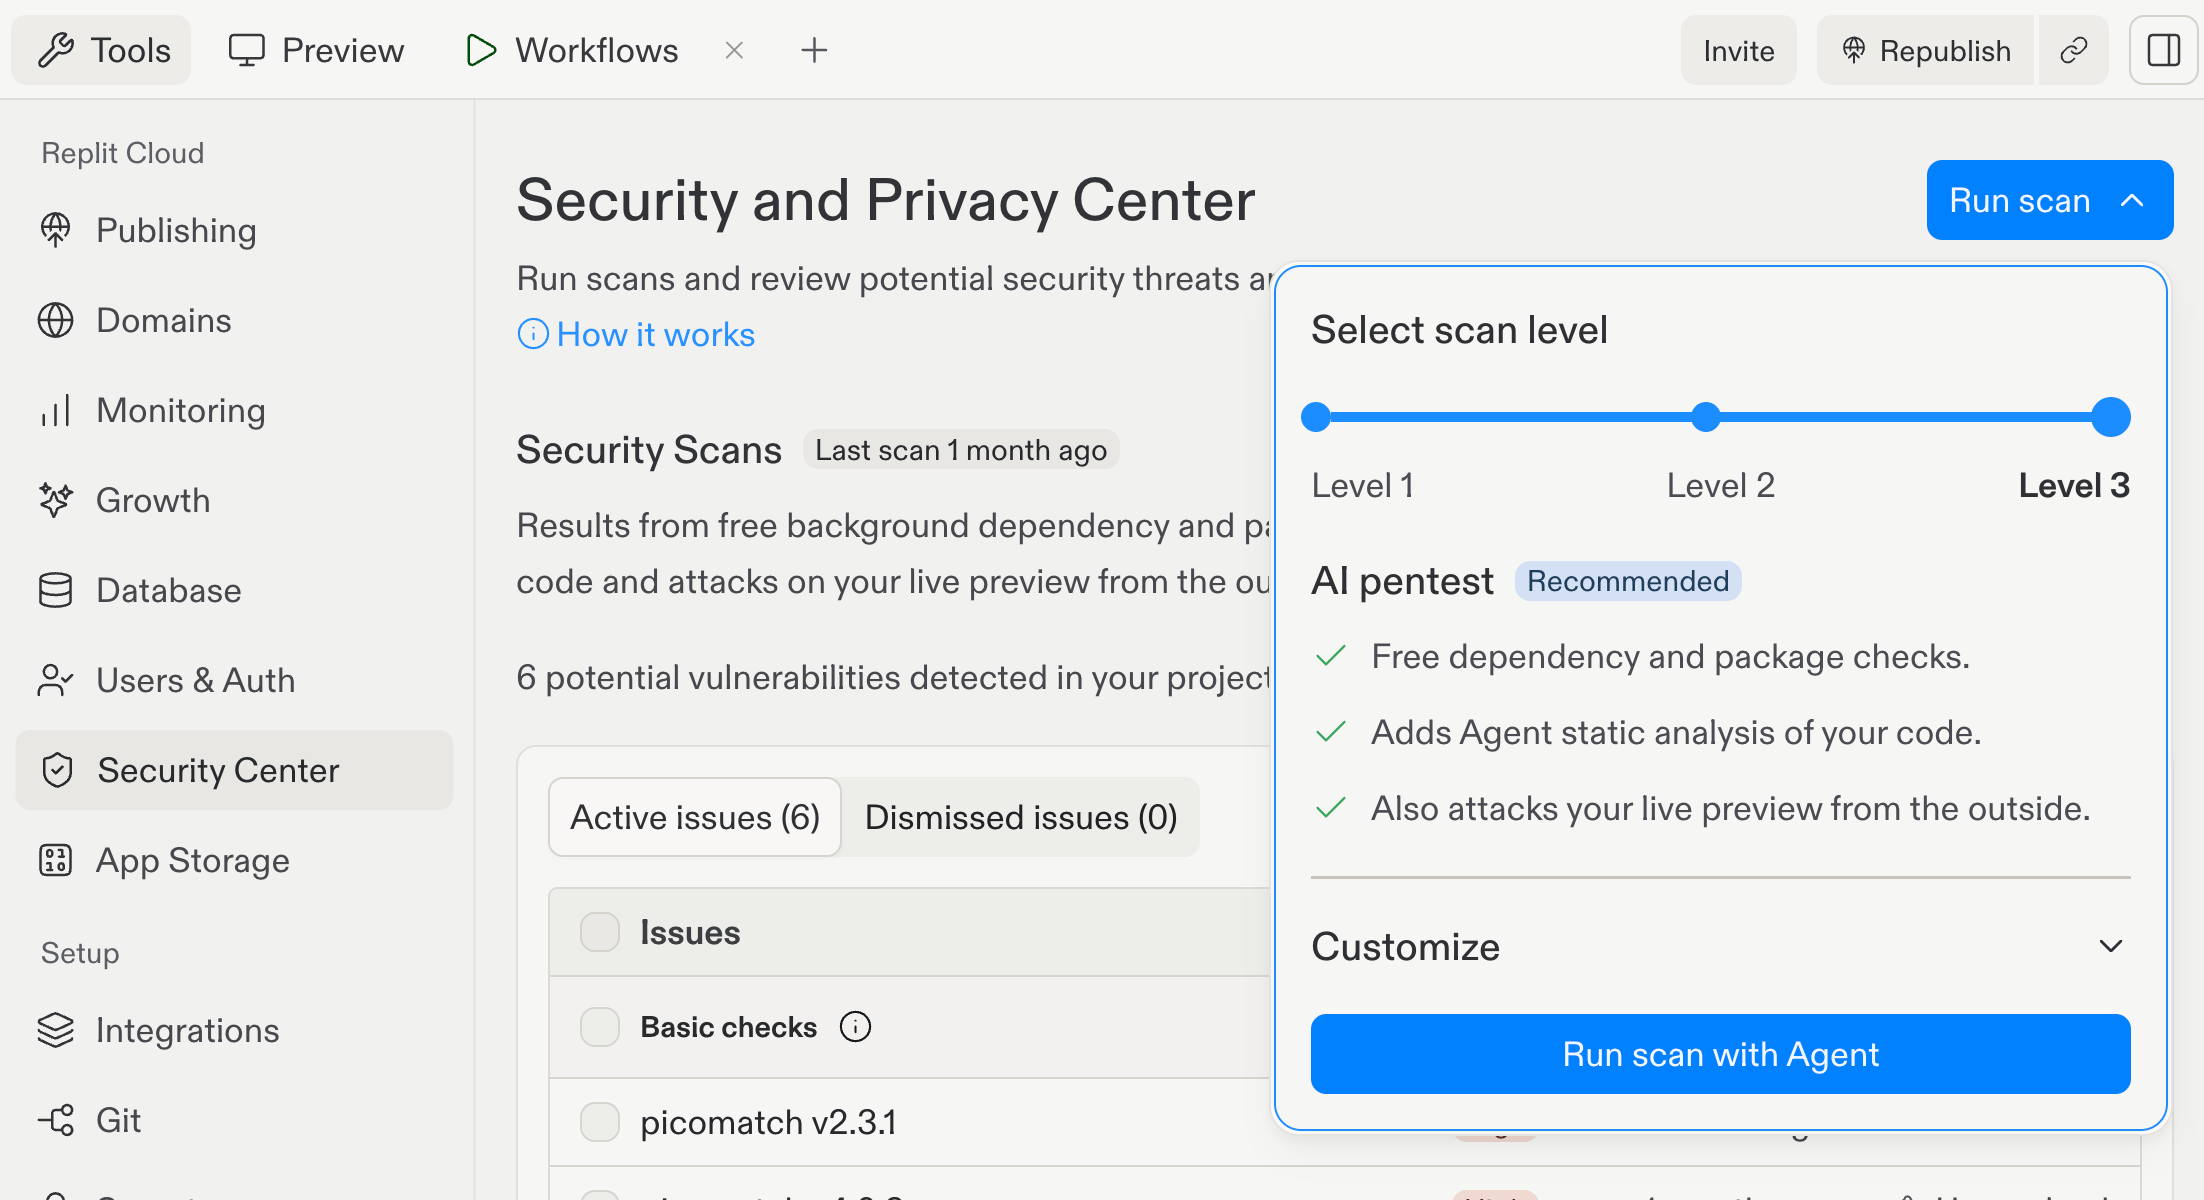 Veja [Testes de penetração black-box](/pt/features/security/black-box-pen-tests) para o fluxo de trabalho completo do Nível 3.
## Escolha e execute uma verificação
No painel **Tools** do seu projeto, selecione **Security Center**.
Selecione **Run scan** na parte superior do Security Center e, em seguida, escolha o nível que corresponde à sua revisão.
Inicie a verificação selecionada e aguarde a conclusão. No Nível 3, revise os achados tanto da revisão do código-fonte quanto do teste black-box.
Revise os achados antes de enviar os problemas aceitos ao Agent. Depois de aplicar as correções, execute a verificação novamente e republique para atualizar seu app publicado.
## Como os níveis diferem das verificações de publicação
As verificações de publicação são separadas das verificações sob demanda do Security Center. Ativar **Block publishing of critical vulnerabilities** não executa uma revisão do Agent de Nível 2 nem um teste black-box de Nível 3.
Uma verificação de publicação aprovada não é garantia de que o código da sua aplicação não tenha vulnerabilidades. Execute uma revisão do código-fonte ou um teste do app em execução quando precisar dessa cobertura.
Nenhuma verificação garante que seu app seja seguro. Use as verificações junto com revisão de código, testes e outras verificações de segurança.
## Próximos passos
* Revise e gerencie os achados no [Project Security Center](/pt/features/security/project-security-center).
* Conheça o fluxo de trabalho do código-fonte em [Verificações de segurança do Agent](/pt/features/security/agent-security-scans).
* Teste seu app em execução com [Testes de penetração black-box](/pt/features/security/black-box-pen-tests).