> ## Documentation Index
> Fetch the complete documentation index at: https://docs.replit.com/llms.txt
> Use this file to discover all available pages before exploring further.
# 보안 스캔 수준
> Security Center의 Level 1, 2, 3을 비교하여 종속성 검사, Agent 소스 코드 검토, 실행 중인 앱의 블랙박스 테스트 중 필요한 것을 선택하세요.
Security Center는 세 가지 스캔 수준을 제공합니다. 각 수준은 이전 수준의 검사에 더해 종속성 검사부터 소스 코드 검토, 실행 중인 앱 테스트까지 검사를 추가합니다.
## 수준 비교
| 검사 | Level 1: 기본 보안 검사 | Level 2: 심층 보안 스캔 | Level 3: AI 침투 테스트 |
| - | - | - | - |
| 종속성 및 패키지 검사 | 예 | 예 | 예 |
| 코드에 대한 Agent 정적 분석 | 아니요 | 예 | 예 |
| 실행 중인 Preview에 대한 외부 블랙박스 테스트 | 아니요 | 아니요 | 예 |
스캔 수준은 발견 사항의 심각도가 아니라 **스캔이 무엇을 검사하는지**를 나타냅니다. 발견 사항에는 critical, high, medium, low와 같은 별도의 심각도 등급이 있습니다.
Level 1은 무료입니다. Level 2는 유료 Replit 플랜이 필요합니다. Level 3에는 추가 플랜 및 프로젝트 액세스 요구 사항이 있습니다.
Level 2와 3의 Agent 작업에는 [Agent 사용량 청구](/ko/billing/ai-billing)가 적용됩니다.
스캔 수준을 사용할 수 없는 경우 프로젝트 액세스 권한과 Security Center의 업그레이드 안내를 확인하세요.
## Level 1: 기본 보안 검사
Level 1은 무료 종속성 및 패키지 검사를 실행합니다. 앱이 의존하는 라이브러리의 알려진 취약점을 찾을 때 사용하세요.
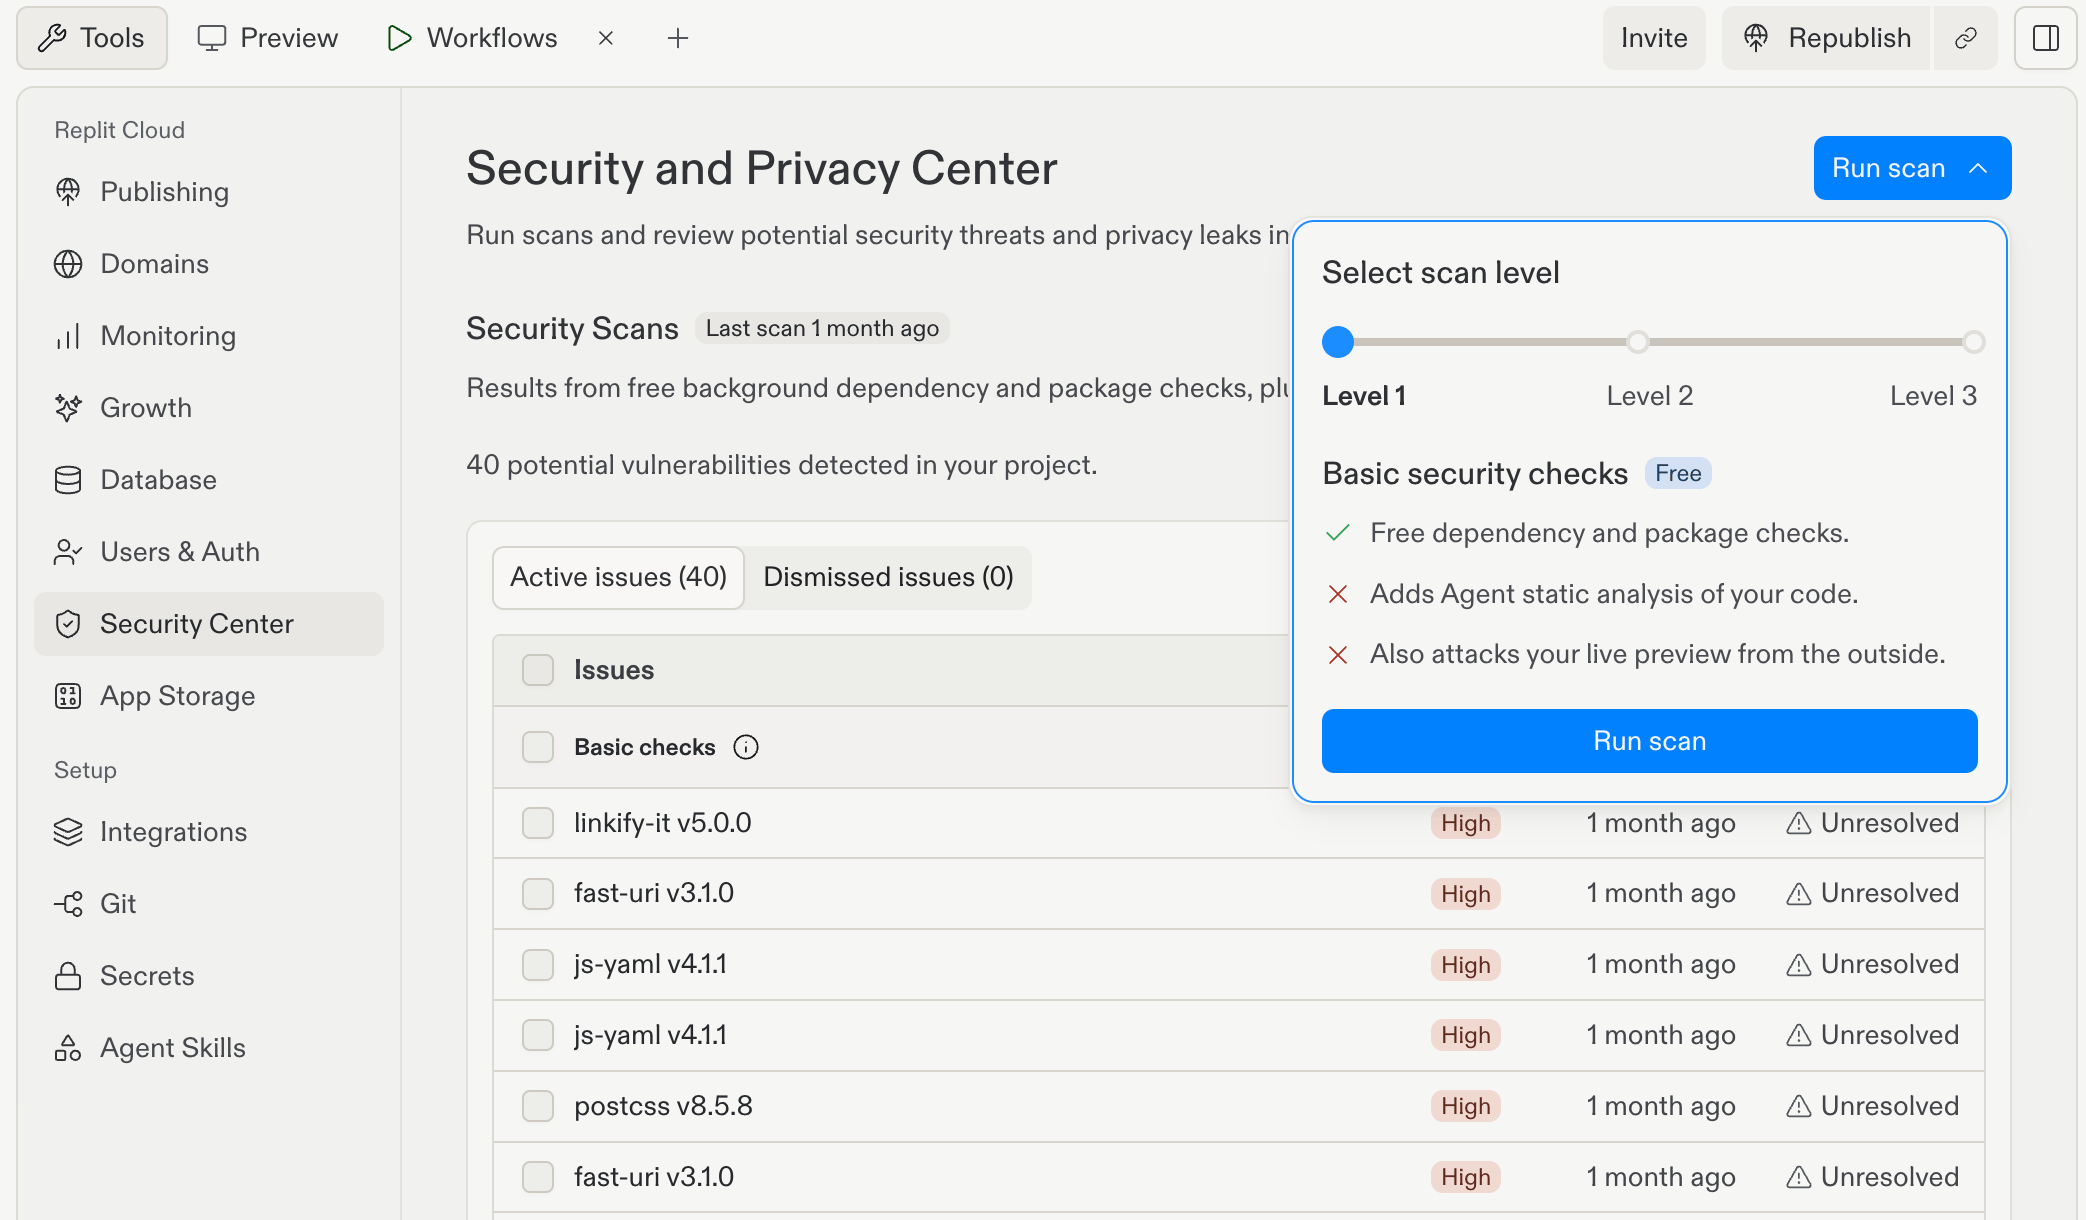 Level 1은 애플리케이션 코드에 대한 Agent 정적 분석을 실행하지 않으며 실행 중인 Preview를 외부에서 테스트하지도 않습니다.
종속성 스캔 결과가 깨끗하다고 해서 직접 작성한 코드에 취약점이 없다는 의미는 아닙니다.
실행하려면 **Run scan** 메뉴를 열고 **Level 1**을 선택한 다음 메뉴 안에서 **Run scan**을 선택하세요.
## Level 2: 심층 보안 스캔
Level 2는 Level 1 검사를 포함하며 소스 코드에 대한 Agent 보안 검토를 추가합니다. 애플리케이션 구현의 취약점을 조사할 때 사용하세요.
Security Agent는 모델 기반 검토와 정적 분석을 결합합니다. SQL 인젝션, 크로스 사이트 스크립팅(XSS), 로그에 포함된 민감한 데이터, 아키텍처상의 취약점과 같은 위험을 식별할 수 있습니다.
Level 2에는 실행 중인 앱에 대한 외부 블랙박스 테스트가 포함되지 않습니다.
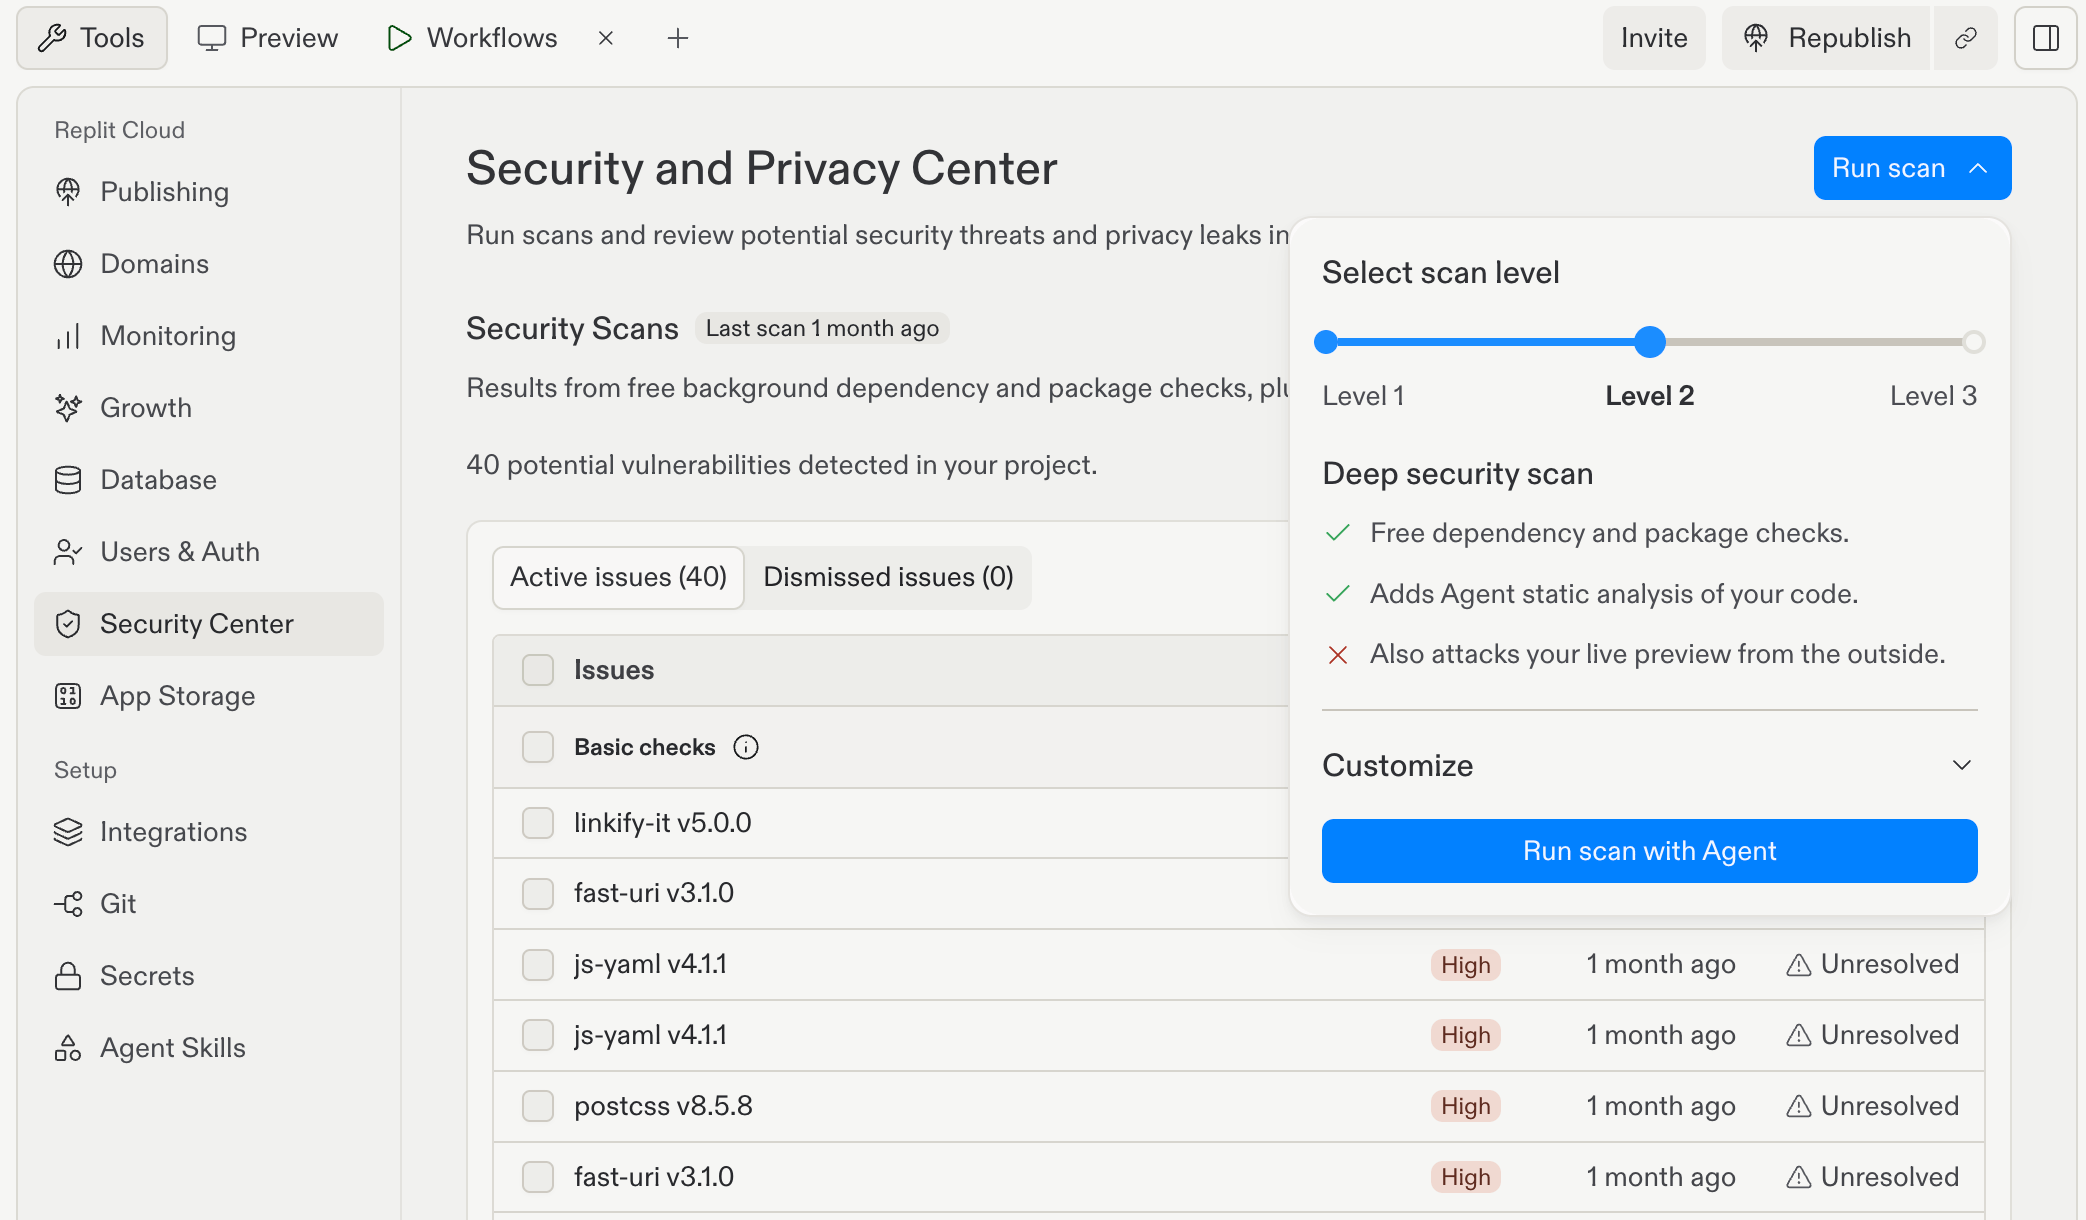 **Level 2**를 선택하고, 필요하면 **Customize**를 펼쳐 컨텍스트를 추가한 다음 **Run scan with Agent**를 선택하세요.
소스 코드 검토 워크플로와 발견 사항을 검토하고 수정하는 방법은 [Agent 보안 스캔](/ko/features/security/agent-security-scans)을 참조하세요.
## Level 3: AI 침투 테스트
Level 3은 Level 2 검사를 포함하며 실행 중인 Preview에 대한 외부 블랙박스 침투 테스트를 추가합니다.
블랙박스 테스트는 소스 코드를 사용하지 않고 브라우저와 네트워크 상호작용을 통해 실행 중인 앱을 검사합니다. 별도의 Agent 소스 코드 검토와 블랙박스 테스트는 병렬로 실행됩니다.
구현과 실행 중인 앱의 외부에서 관찰 가능한 동작을 모두 검사하려면 Level 3을 사용하세요.
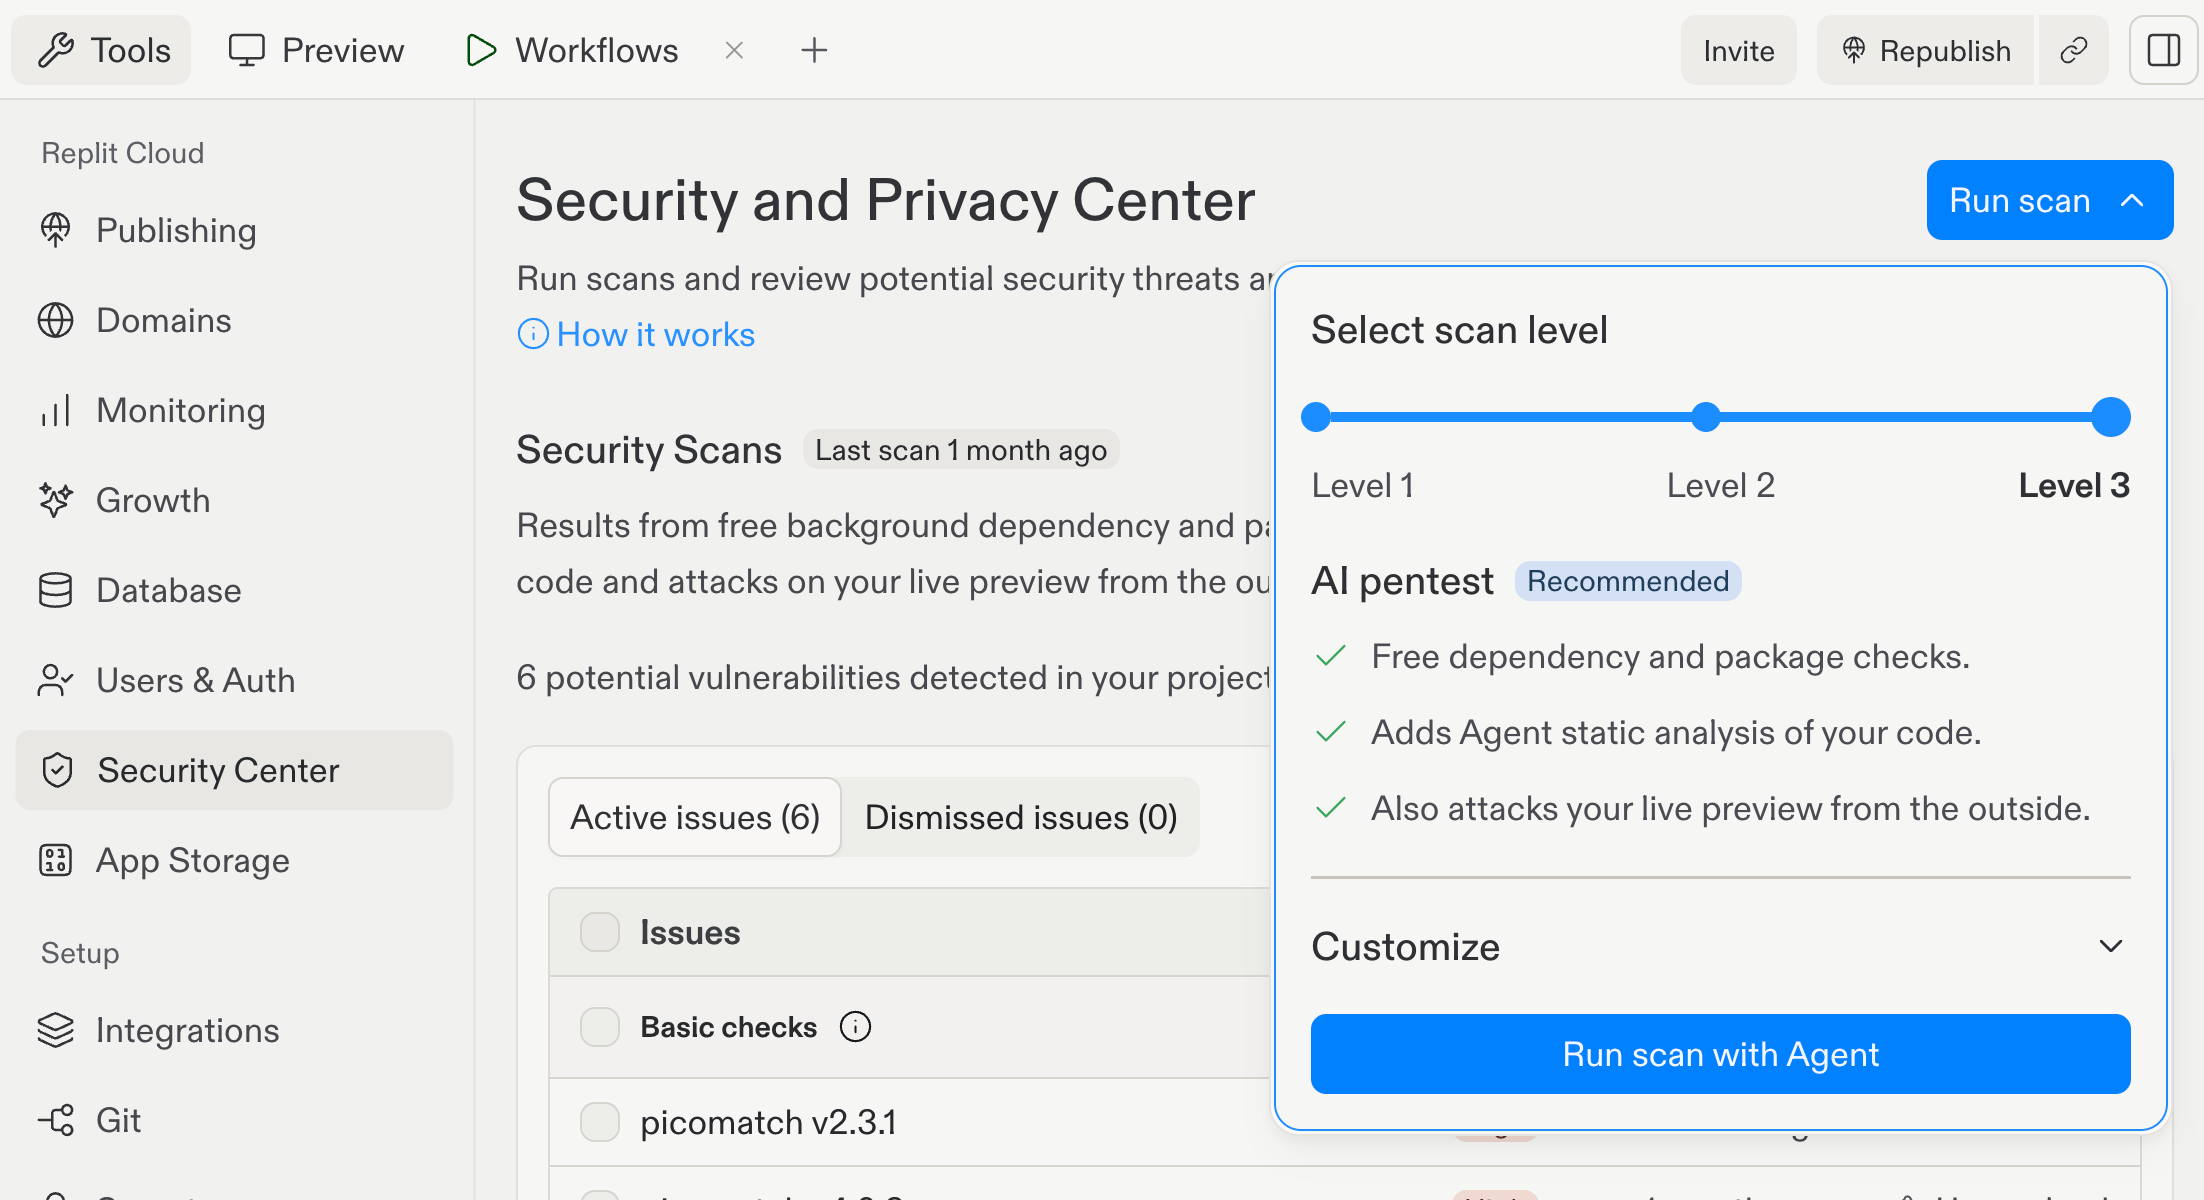 전체 Level 3 워크플로는 [블랙박스 침투 테스트](/ko/features/security/black-box-pen-tests)를 참조하세요.
## 스캔 선택 및 실행
프로젝트의 **Tools** 패널에서 **Security Center**를 선택합니다.
Security Center 상단에서 **Run scan**을 선택한 다음 검토 목적에 맞는 수준을 선택합니다.
선택한 스캔을 시작하고 완료될 때까지 기다립니다. Level 3의 경우 소스 코드 검토와 블랙박스 테스트의 발견 사항을 모두 검토하세요.
승인된 문제를 Agent에게 보내기 전에 발견 사항을 검토하세요. 수정을 적용한 후에는 스캔을 다시 실행하고 다시 게시하여 게시된 앱을 업데이트하세요.
## 수준과 게시 검사의 차이
게시 검사는 Security Center의 온디맨드 스캔과 별개입니다. **Block publishing of critical vulnerabilities**를 켜도 Level 2 Agent 검토나 Level 3 블랙박스 테스트가 실행되지는 않습니다.
게시 검사를 통과했다고 해서 애플리케이션 코드에 취약점이 없다는 보장은 아닙니다. 그러한 범위가 필요하면 소스 코드 검토나 실행 중인 앱 테스트를 실행하세요.
어떤 스캔도 앱이 안전하다고 보장하지 않습니다. 코드 리뷰, 테스트 및 기타 보안 검사와 함께 스캔을 사용하세요.
## 다음 단계
* [Project Security Center](/ko/features/security/project-security-center)에서 발견 사항을 검토하고 관리하세요.
* [Agent 보안 스캔](/ko/features/security/agent-security-scans)에서 소스 코드 워크플로를 알아보세요.
* [블랙박스 침투 테스트](/ko/features/security/black-box-pen-tests)로 실행 중인 앱을 테스트하세요.