> ## Documentation Index
> Fetch the complete documentation index at: https://docs.replit.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Sécurité
> Surveillez les vulnérabilités du Workspace, préparez des correctifs avec Replit, et configurez les analyses de sécurité à l'échelle du compte, Auto-Protect et les politiques de gravité de publication.
Pendant que votre équipe développe dans le Workspace, utilisez les analyses de sécurité tout au long du développement, pas seulement avant la publication. Replit aide à identifier les vulnérabilités, à examiner leur impact et à préparer des correctifs que votre équipe peut vérifier.
Utilisez le **Workspace Security Center** pour surveiller les vulnérabilités de dépendances entre les projets et **Advanced settings** pour configurer les politiques de sécurité de votre organisation.
## Analyser votre Workspace
Depuis la page d'accueil de votre Workspace, sélectionnez **Security** pour ouvrir le Security Center. Sélectionnez **Run security scan** pour vérifier les dépendances du projet par rapport aux enregistrements de vulnérabilités publiques connues.
Les analyses de dépendances s'exécutent également automatiquement. Un identifiant **CVE** (Common Vulnerabilities and Exposures) nomme une vulnérabilité enregistrée publiquement, comme un problème dans un package tiers utilisé par votre application.
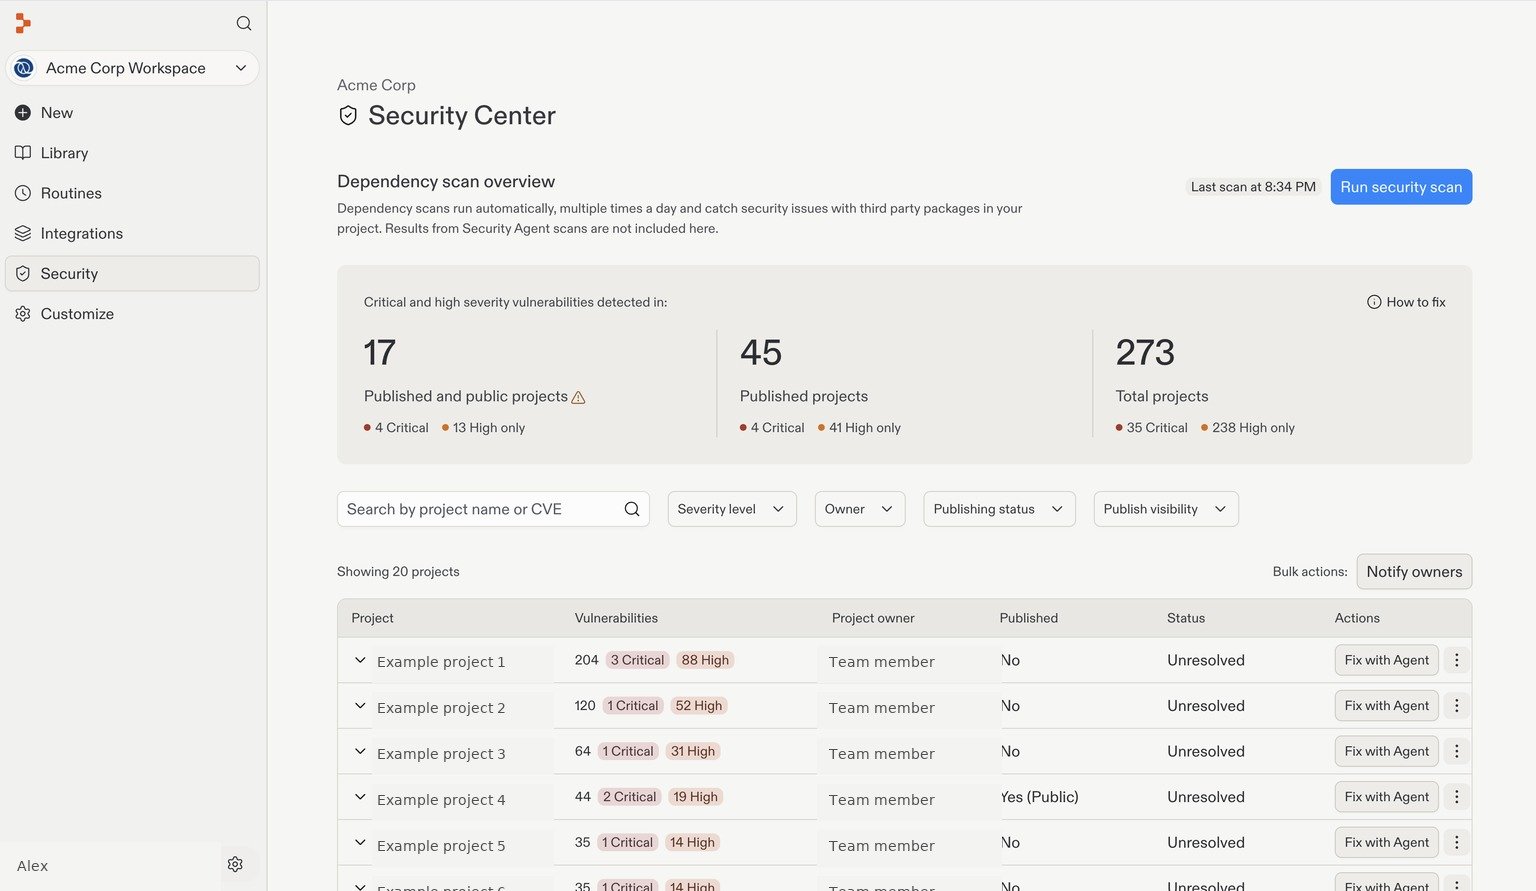 Cet aperçu des dépendances couvre les vulnérabilités de packages connues. Il n'inclut pas les résultats d'analyses de sécurité de code source plus approfondies.
## Prioriser les résultats
L'aperçu regroupe les projets affectés par exposition : **Published and public projects**, **Published projects** et **Total projects**. Utilisez ce contexte avec la gravité pour décider quoi examiner en premier.
* Recherchez par nom de projet ou par CVE.
* Filtrez par gravité, propriétaire, statut de publication et visibilité.
* Développez un projet pour inspecter les packages affectés, les versions, la gravité et les détails du CVE.
* Utilisez **Notify owners** pour alerter les personnes responsables des projets affectés.
Commencez par les problèmes critiques et de gravité élevée dans les applications publiées publiquement, puis parcourez les résultats restants selon leur impact. Pour des contrôles détaillés et des exports de Software Bill of Materials (SBOM), consultez [Workspace Security Center](/fr/features/security/workspace-security-center).
## Corriger un problème
Sélectionnez **Fix with Agent** à côté d'un projet affecté pour que Replit prépare un correctif pour vous.
Une analyse propre ne garantit pas qu'une application est sécurisée. Utilisez les analyses en complément de la revue de code, des tests, des vérifications de contrôle d'accès et des évaluations de l'application en cours d'exécution.
## Configurer les politiques de sécurité
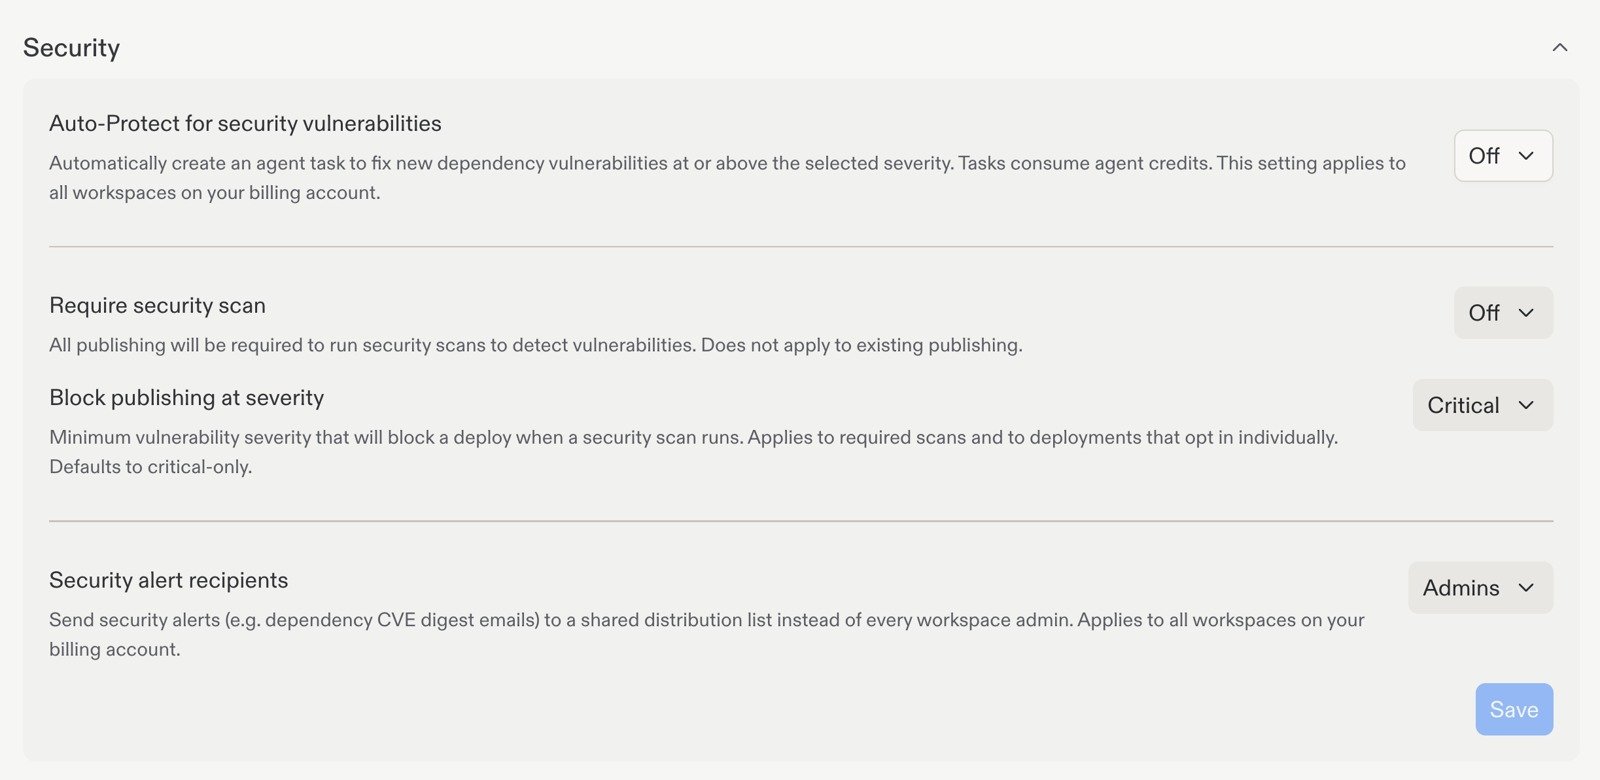
Ouvrez **Account settings → Advanced → Security** pour configurer la protection automatique et les exigences de publication.
 ### Activer Auto-Protect
Les administrateurs peuvent activer **Auto-Protect** pour que Replit prépare des correctifs lorsque des vulnérabilités de dépendances nouvellement divulguées affectent des projets. Utilisez le menu déroulant **Auto-Protect for security vulnerabilities** pour choisir la gravité minimale qui déclenche une tâche, puis examinez les modifications proposées avant de les appliquer et de republier.
Ce paramètre s'applique à tous les Workspaces de votre compte de facturation.
Les analyses de dépendances automatiques sont gratuites. Le travail de remédiation préparé par Replit est facturé comme tout autre travail de développement, y compris les correctifs préparés de manière proactive par Auto-Protect. Consultez [Auto-Protect](/fr/features/security/project-security-center#auto-protect) pour la configuration et les paramètres de notification.
### Exiger des analyses de sécurité avant la publication
Utilisez **Require security scan** pour exiger des analyses pendant la publication, plutôt que de compter sur les développeurs pour les démarrer manuellement. Ce paramètre ne s'applique pas à la publication existante.
Vous pouvez toujours sélectionner **Run security scan** dans le Workspace Security Center chaque fois que vous voulez vérifier les dépendances de votre Workspace.
### Bloquer la publication selon la gravité
Utilisez **Block publishing at severity** pour choisir la gravité minimale de vulnérabilité qui bloque un déploiement lorsqu'une analyse de sécurité s'exécute. Par exemple, **Critical** bloque la publication pour les résultats critiques.
Le seuil s'applique aux analyses requises et aux déploiements qui y adhèrent individuellement. Il est défini par défaut sur critique uniquement. Configurez ce paramètre avec **Require security scan** lorsque vous voulez que les analyses soient une exigence de publication.
### Choisir les destinataires des alertes de sécurité
Utilisez **Security alert recipients** pour diriger les alertes, comme les emails récapitulatifs de CVE de dépendances, vers une liste de diffusion partagée plutôt que vers chaque administrateur de Workspace. Ce paramètre s'applique à tous les Workspaces du compte de facturation.
Sélectionnez **Save** après avoir configuré les paramètres de sécurité.
## Étape suivante
Passez en revue la consommation et les journaux d'audit de votre organisation.